



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В конце 2025 года на многочисленных форумах в даркнете распространялась вредоносная программа для кражи информации под названием Arkanix Stealer, которая, вероятно, была разработана в рамках эксперимента с использованием искусственного интеллекта.
Проект включал в себя панель управления и сервер Discord для общения с пользователями, но автор удалил их без предупреждения всего через два месяца после начала работы.
Arkanix предлагала множество стандартных функций для кражи данных, к которым привыкли киберпреступники, а также модульную архитектуру и функции защиты от анализа.
Исследователи «Лаборатории Касперского» проанализировали вредоносную программу Arkanix и обнаружили признаки разработки с использованием LLM, что «могло значительно сократить время и затраты на разработку».
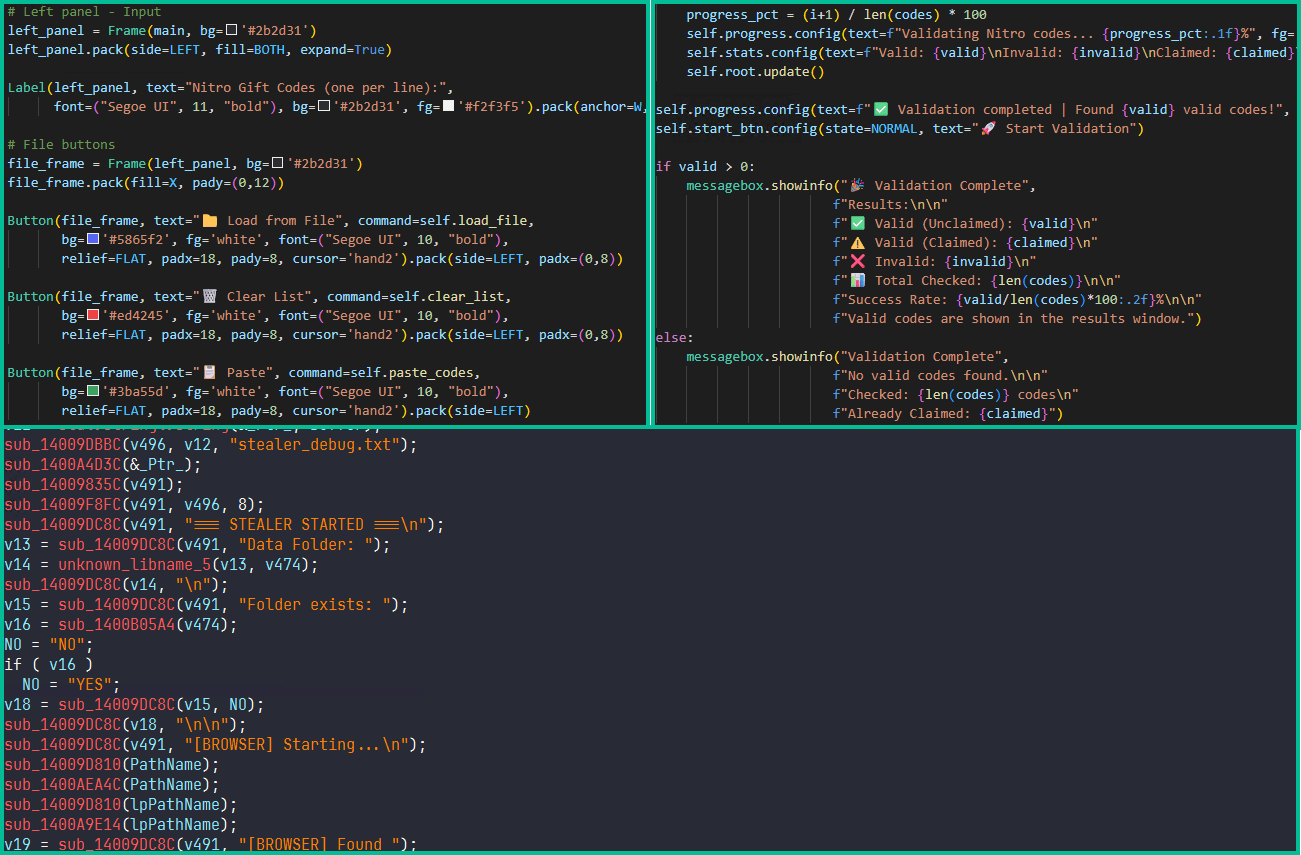
Источник: Касперский
Исследователи считают, что проект Arkanix был недолговечным и был направлен на быструю финансовую выгоду, что значительно затрудняет его обнаружение и отслеживание.
Компания Arkanix появилась в сети.
В октябре 2025 года Arkanix начала продвигаться на хакерских форумах, предлагая потенциальным клиентам два уровня: базовый с реализацией на Python и «премиум» с нативной полезной нагрузкой на C++, использующей защиту VMProtect, интегрирующей функции обхода антивирусов и внедрения кода в кошелек.
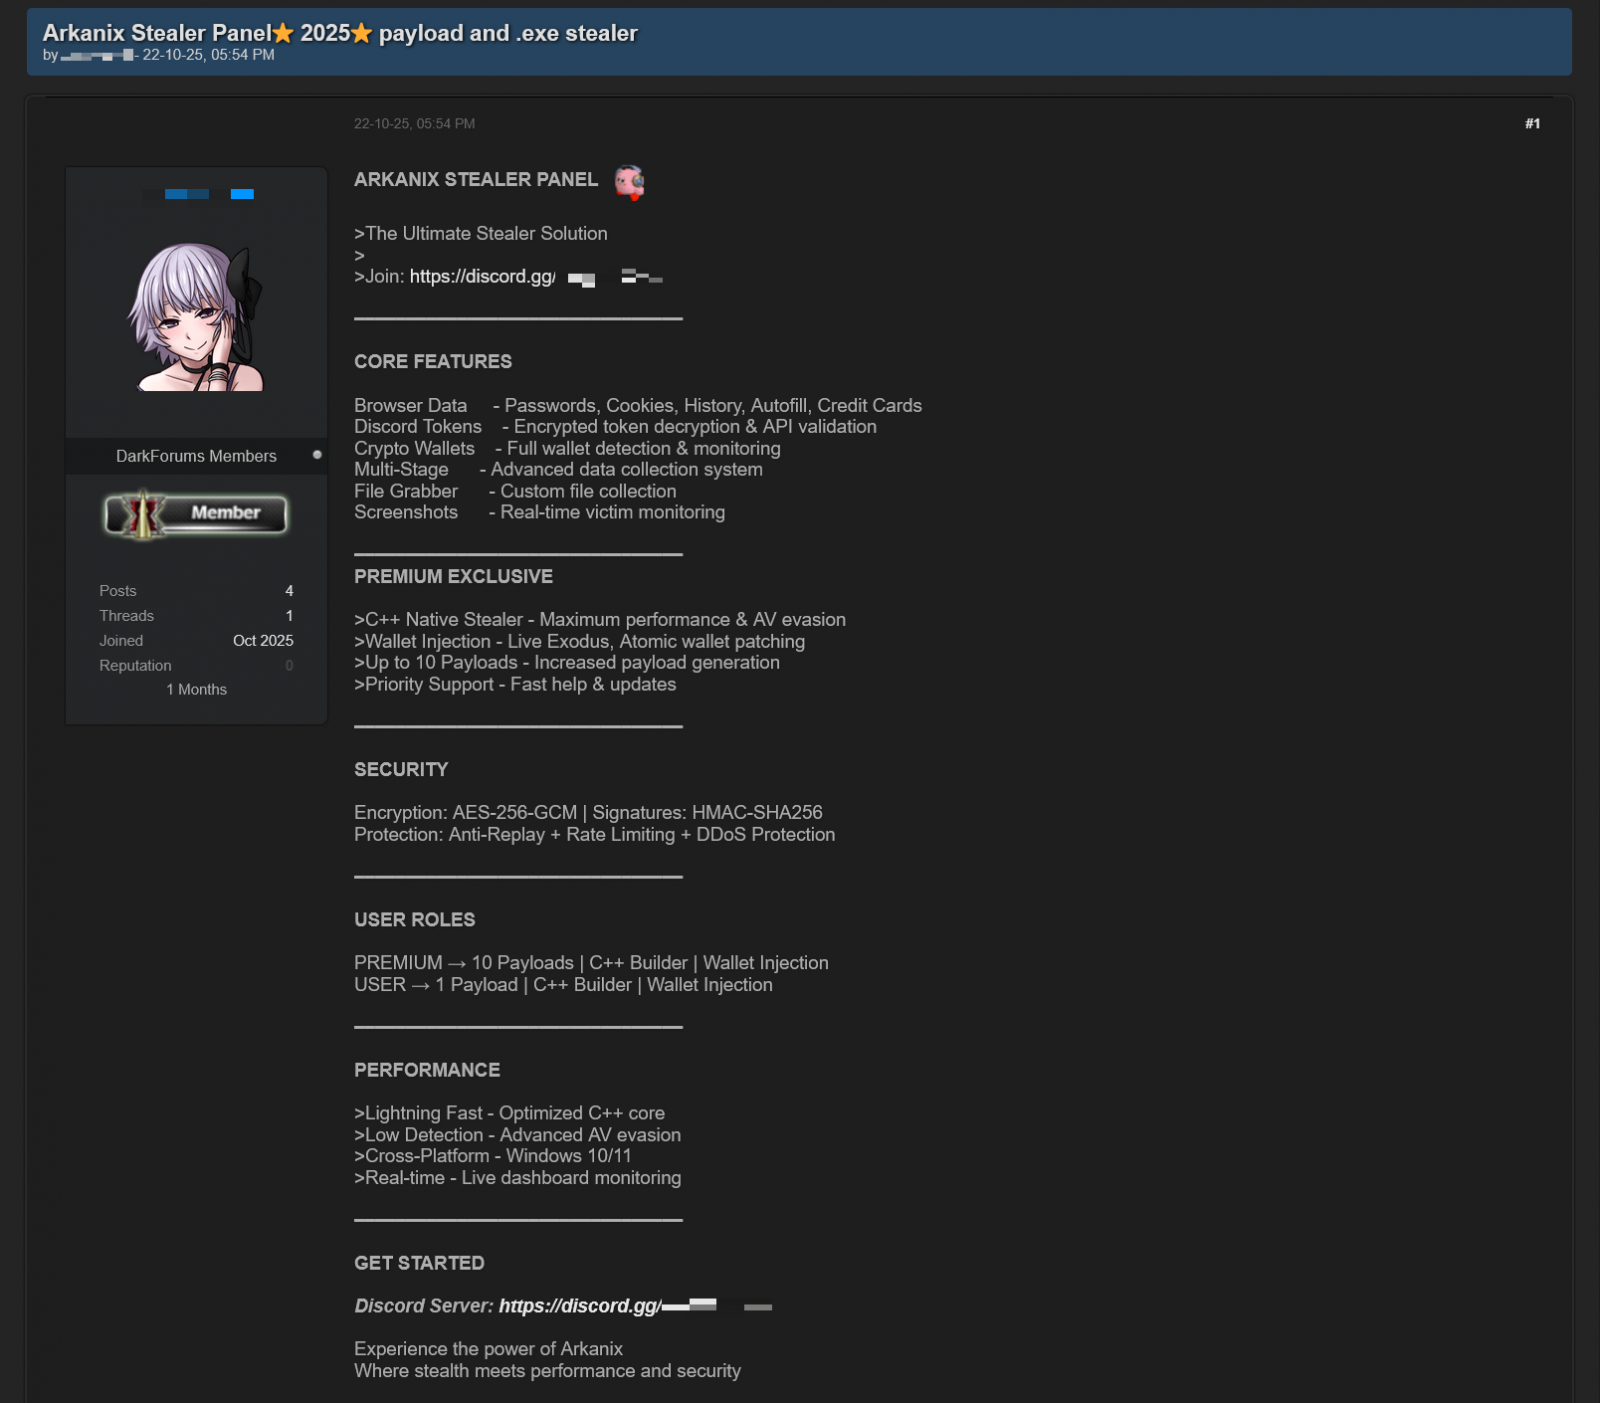
Источник: Касперский
Разработчик создал сервер Discord, который служил форумом для сообщества проекта, где можно было получать обновления, оставлять отзывы о предлагаемых функциях и получать помощь.
Кроме того, для более активного продвижения проекта была создана реферальная программа, предоставляющая тем, кто её запускал, дополнительный час бесплатного доступа к премиум-версии, а потенциальным новым клиентам — неделю бесплатного доступа к «премиум»-версии.
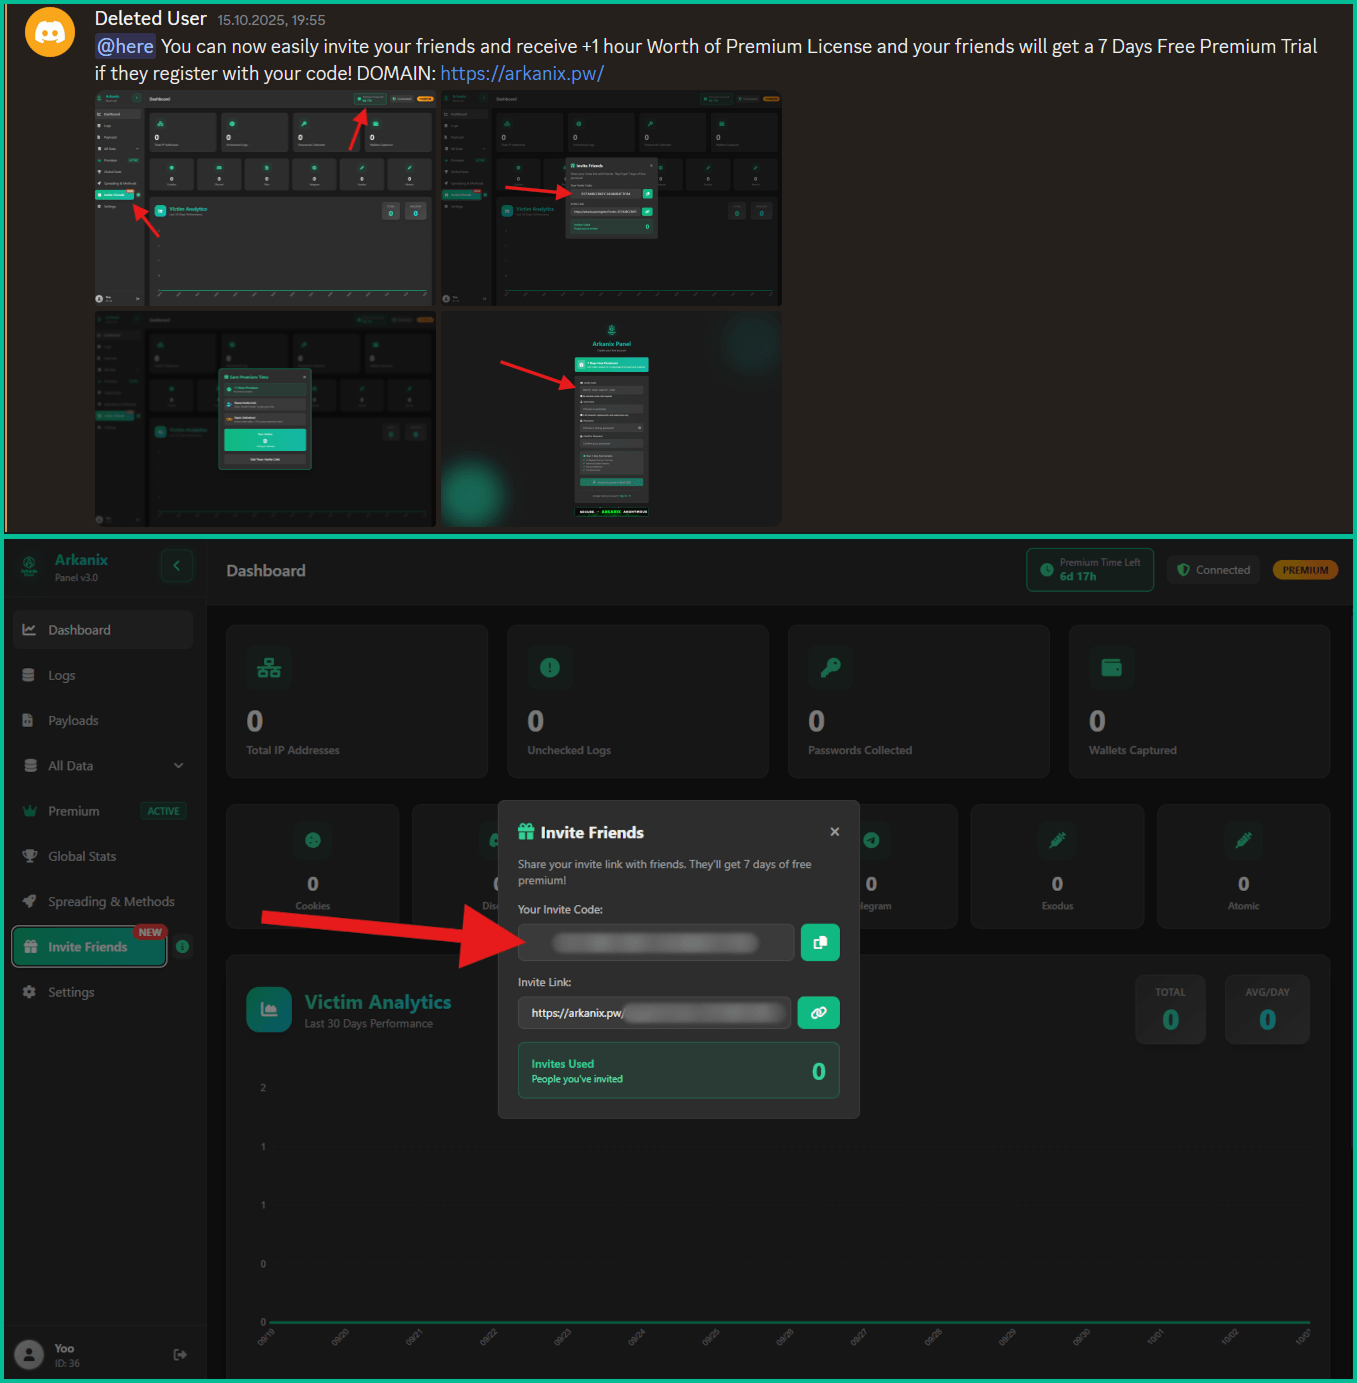
Варианты привлечения рефералов в панели управления.
Источник: Касперский
Возможности кражи данных
Вредоносная программа Arkanix может собирать системную информацию, красть данные, хранящиеся в браузере (история, информация автозаполнения, cookie, пароли), а также данные криптовалютных кошельков из 22 браузеров. Исследователи «Лаборатории Касперского» утверждают , что она также может извлекать токены 0Auth2 из браузеров на основе Chromium.
Кроме того, вредоносная программа может красть данные из Telegram, похищать учетные данные Discord, распространяться через API Discord и отправлять сообщения друзьям/каналам жертвы.
Arkanix также нацелен на получение учетных данных для Mullvad, NordVPN, ExpressVPN и ProtonVPN и может архивировать файлы из локальной файловой системы для их асинхронной экстрафактической передачи.
Среди дополнительных модулей, которые можно загрузить из командной строки, — программа для захвата файлов Chrome, программа для обновления кошелька Exodus или Atomic, инструмент для создания скриншотов, HVNC, а также программы для кражи файлов FileZilla и Steam.
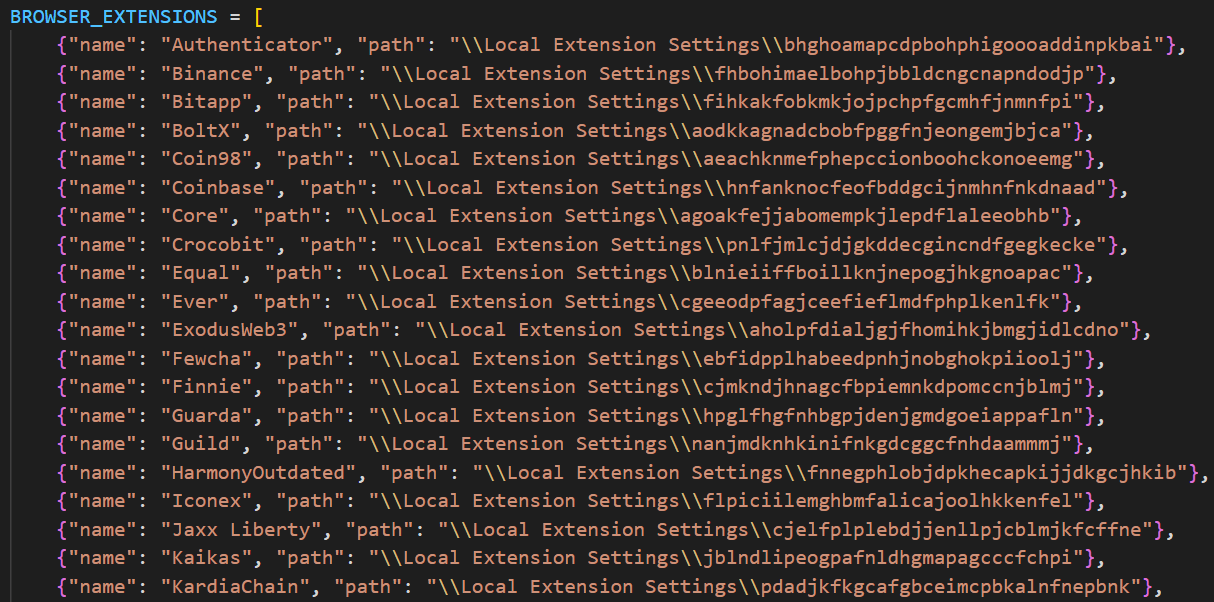
Источник: Касперский
«Премиальная» версия на C++ добавляет защиту от кражи учетных данных RDP, проверки на устойчивость к сбоям в песочнице и отладке, захват экрана с помощью WinAPI, а также нацелена на Epic Games, Battle.net, Riot, Unreal Engine, Ubisoft Connect и GOG.
Более дорогой вариант также предоставляет инструмент постэксплуатации ChromElevator, который внедряется в приостановленные процессы браузера для кражи данных и предназначен для обхода защиты Google App-Bound Encryption (ABE) и несанкционированного доступа к учетным данным пользователя.
Цель эксперимента с программой-угонщиком Arkanix остается неясной. Возможно, проект представляет собой попытку определить, как помощь со стороны LLM может улучшить разработку вредоносного ПО и как быстро можно внедрять новые функции в сообщество.
По оценке компании Kaspersky, Arkanix — это «скорее общедоступный программный продукт, чем сомнительный вор».
Исследователи предоставили исчерпывающий список индикаторов компрометации (IoC), включающий хеши обнаруженных файлов, а также домены и IP-адреса.

