



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая кампания социальной инженерии ClickFix нацелена на сектор гостеприимства в Европе, используя поддельные экраны «синего экрана смерти» Windows (BSOD), чтобы обманом заставить пользователей вручную скомпилировать и запустить вредоносное ПО на своих системах.
Синий экран смерти (BSOD) — это экран сбоя Windows, отображаемый, когда операционная система сталкивается с фатальной, неисправимой ошибкой, приводящей к её остановке.
В рамках новой кампании, впервые обнаруженной в декабре и отслеженной исследователями из Securonix под названием "PHALT#BLYX", фишинговые электронные письма, имитирующие Booking.com, привели к атаке с использованием методов социальной инженерии ClickFix, в результате которой было развернуто вредоносное ПО.
Атака ClickFix привела к сбоям BSOD, имитирующим действия злоумышленников.
Атаки с использованием методов социальной инженерии, подобные ClickFix, — это веб-страницы, созданные для отображения ошибки или проблемы, а затем предлагающие «решения» для её устранения. Эти ошибки могут представлять собой поддельные сообщения об ошибках, предупреждения о безопасности, проверки CAPTCHA или уведомления об обновлениях, которые предписывают посетителям выполнить команду на своём компьютере для исправления проблемы.
В итоге жертвы заражают свои собственные компьютеры, запуская вредоносные команды PowerShell или командной оболочки, указанные в инструкциях злоумышленника.
В новой кампании ClickFix злоумышленники рассылают фишинговые электронные письма, имитируя сообщения от гостя отеля, отменяющего бронирование через Booking.com, обычно адресованные компаниям, работающим в сфере гостиничного бизнеса. Указанная сумма возврата достаточно значительна, чтобы вызвать у получателя письма чувство срочности.
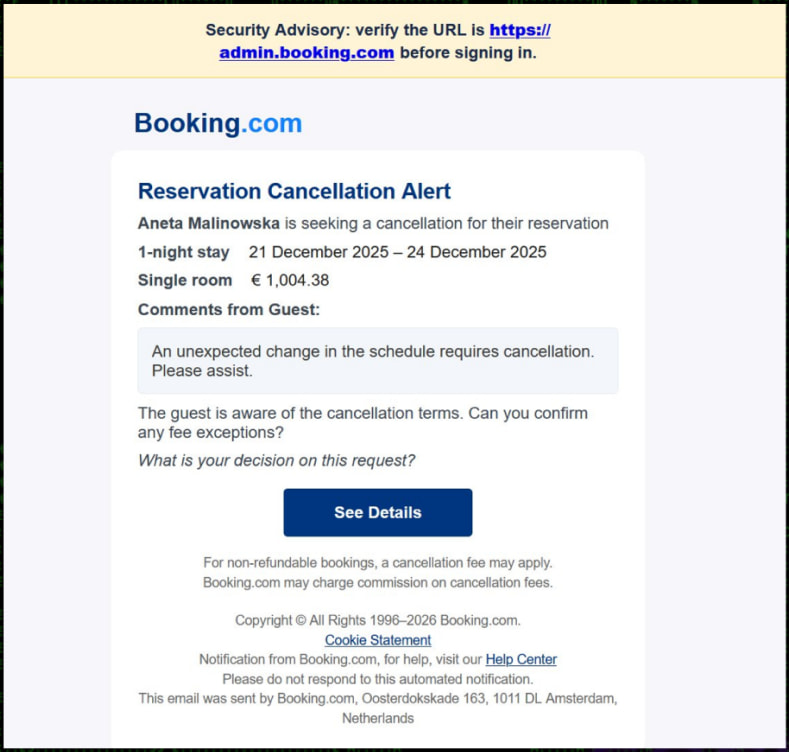
Источник: Securonix
Переход по ссылке в электронном письме приводит жертву на поддельный сайт Booking.com, размещенный на 'low-house[.]com', который Securonix характеризует как «высококачественный клон» настоящего сайта Booking.com.
«На странице используется официальный фирменный стиль Booking.com, включая правильную цветовую палитру, логотипы и шрифты. Для неподготовленного глаза она неотличима от официального сайта», — сообщает Securonix .
На сайте размещен вредоносный JavaScript, который отображает целевому пользователю поддельное сообщение об ошибке «Загрузка занимает слишком много времени», побуждая его нажать кнопку для обновления страницы.
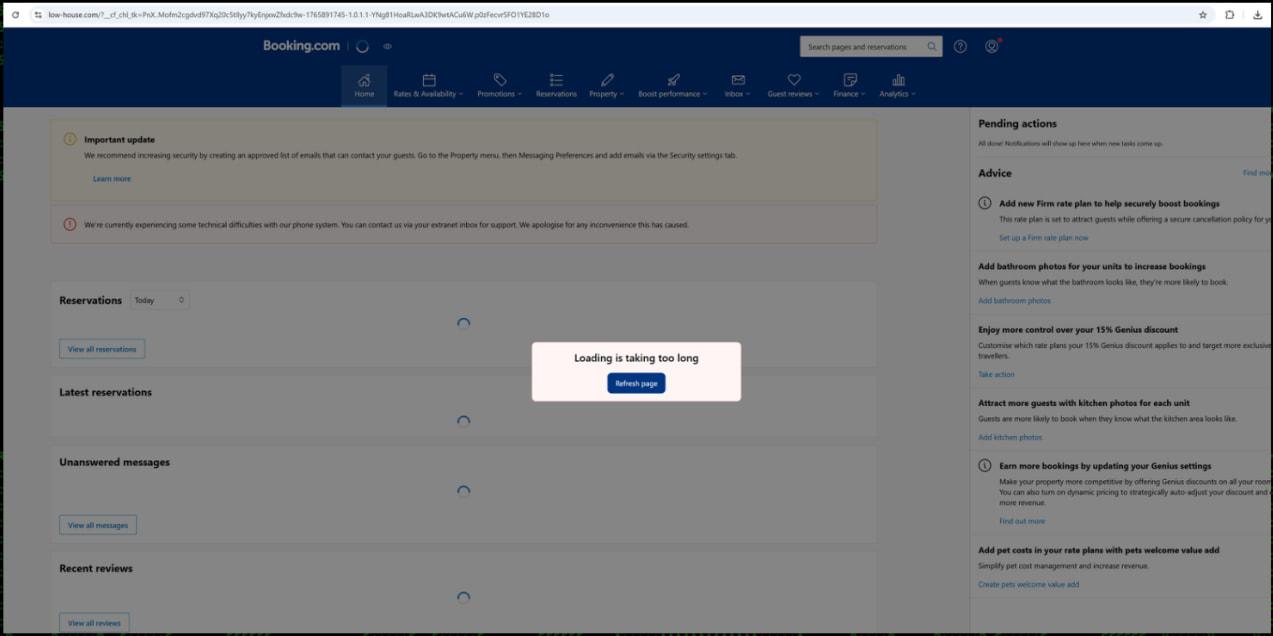
Источник: Securonix
Однако, когда жертва нажимает кнопку, браузер переходит в полноэкранный режим и отображает поддельный экран BSOD Windows, инициирующий атаку социальной инженерии ClickFix.
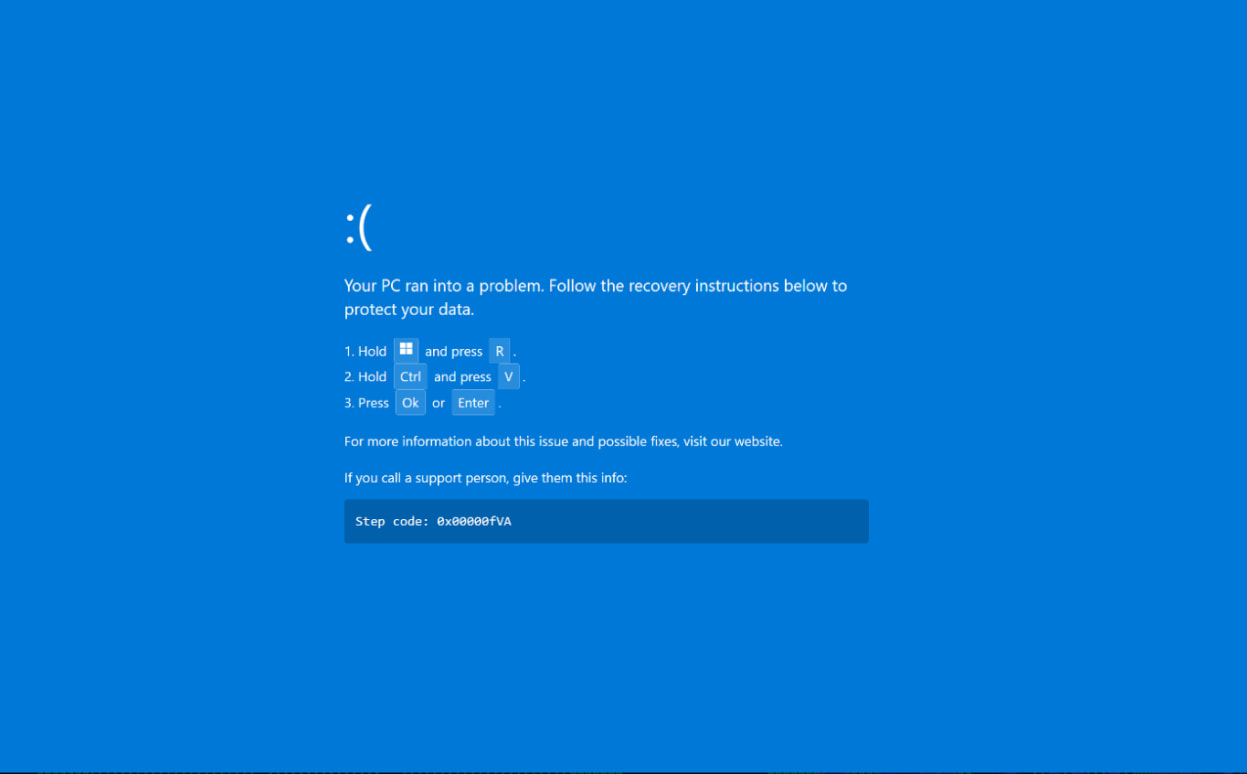
Источник: Securonix
На экране пользователю предлагается открыть диалоговое окно «Выполнить» в Windows, а затем нажать CTRL+V, что вставляет вредоносную команду, скопированную в буфер обмена Windows.
Затем пользователю предлагается нажать кнопку OK или клавишу Enter на клавиатуре для выполнения команды.
В реальных сообщениях BSOD не содержится инструкций по восстановлению, отображается только код ошибки и уведомление о перезагрузке, однако неопытные пользователи или персонал сферы обслуживания, находящиеся под давлением необходимости разрешения спора, могут не заметить эти признаки обмана.
Вставка предоставленной команды запускает команду PowerShell, которая открывает поддельную страницу администратора Booking.com. Одновременно в фоновом режиме она загружает вредоносный проект .NET (v.proj) и компилирует его с помощью легитимного компилятора Windows MSBuild.exe.
При запуске полезная нагрузка добавляет исключения в Windows Defender и вызывает запросы UAC для получения прав администратора, после чего загружает основной загрузчик с помощью службы интеллектуальной фоновой передачи (BITS) и обеспечивает постоянное присутствие, помещая файл .url в папку автозагрузки.
Вредоносная программа (staxs.exe) — это DCRAT, троян удаленного доступа, широко используемый злоумышленниками для удаленного доступа к зараженным устройствам.
Вредоносная программа внедряется в легитимный процесс 'aspnet_compiler.exe' с помощью механизма "проникновения в процесс" и выполняется непосредственно в памяти.
При первом контакте с сервером управления и контроля (C2) вредоносная программа отправляет полный системный отпечаток, а затем ожидает выполнения команд.
Он поддерживает функции удалённого рабочего стола, перехват нажатий клавиш, обратную оболочку и выполнение дополнительных полезных нагрузок в оперативной памяти. В случае, зафиксированном компанией Securonix, злоумышленники установили майнер криптовалюты.
Получив удаленный доступ, злоумышленники получают доступ к сети цели, что позволяет им распространяться на другие устройства, красть данные и потенциально компрометировать другие системы.

