



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
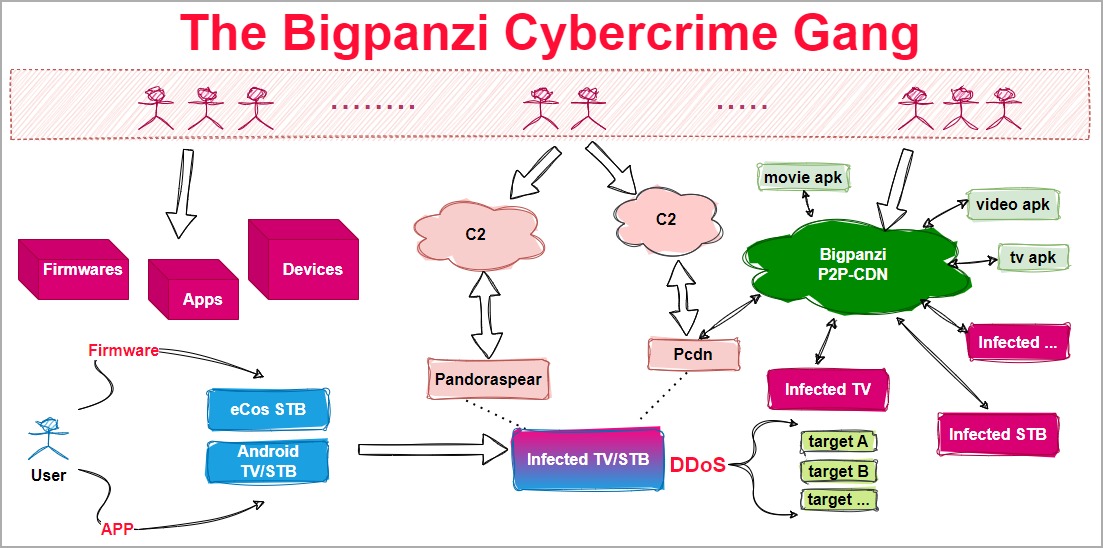
Пекинская компания Qianxin Xlabs предупредила, что хак-группа Bigpanzi c 2015 года заражает малварью телевизоры на Android и приставки на eCos по всему миру. Считается, что в настоящее время группировка контролирует крупный ботнет, насчитывающий около 170 000 ежедневно активных устройств.
Известно, что Bigpanzi заражает устройства через обновления прошивки или приложения, которые пользователи сами устанавливают на свои устройства. Об этом еще осенью 2023 года рассказывали аналитики компании «Доктор Веб», которые отслеживают эту угрозу под идентификатором Android.Pandora.
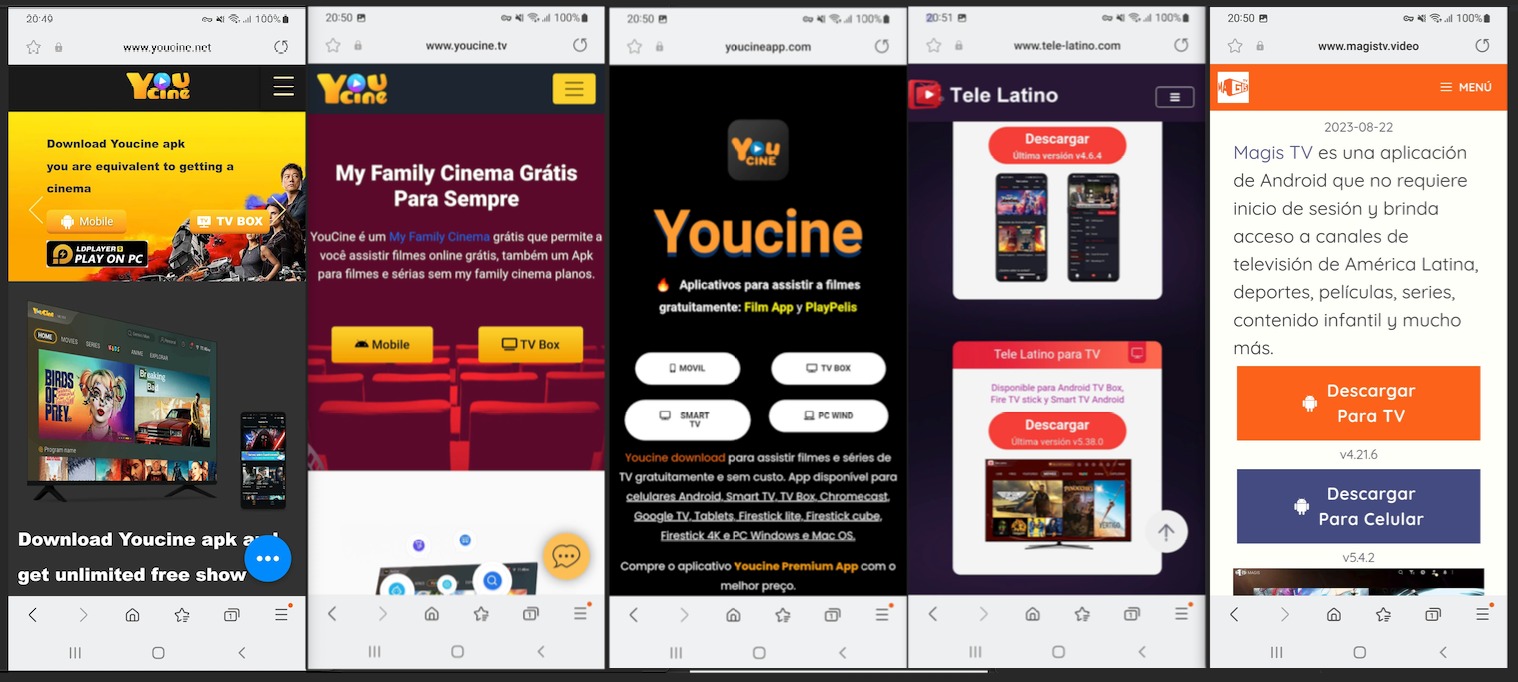 Вредоносные приложения
Хакеры монетизируют зараженные устройства, превращая их в узлы для нелегальных стриминговых платформ, проксирования трафика, DDoS-атак и OTT-контента.
В отчете Qianxin Xlabs рассмотрены pandoraspear и pcdn — два вредоносных инструмента, используемых Bigpanzi.
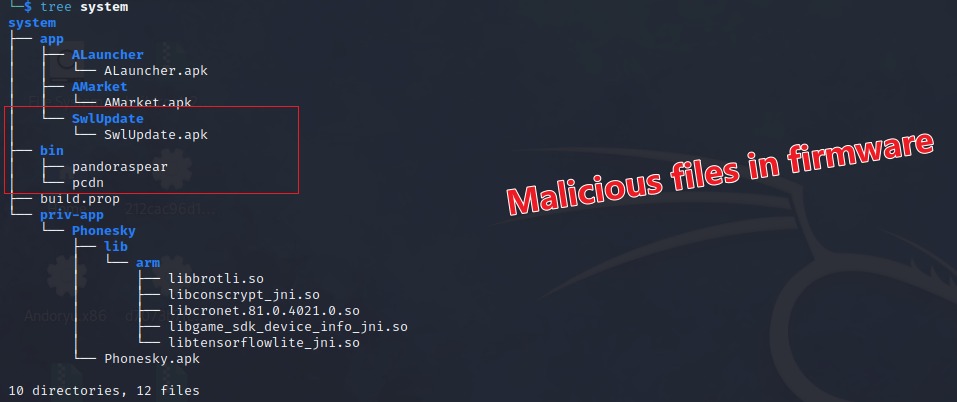 Вредоносные файлы в прошивке
Так, pandoraspear действует как бэкдор-троян, который меняет настройки DNS, устанавливая связь с управляющим сервером и может выполнять команды, полученные от операторов.
Малварь поддерживает множество команд, которые позволяют ей манипулировать настройками DNS, запускать DDoS-атаки, обновляться, создавать реверс-шеллы, управлять связью с управляющим сервером и выполнять произвольные команды.
Отмечается, что Pandoraspear использует модифицированный UPX Shell, динамическую компоновку, OLLVM-компиляцию и различные антиотладочные механизмы, чтобы избежать обнаружения.
Pcdn, в свою очередь, используется для создания P2P-сети распространения контента (CDN) на зараженных устройствах и обладает возможностями для проведения DDoS-атак.
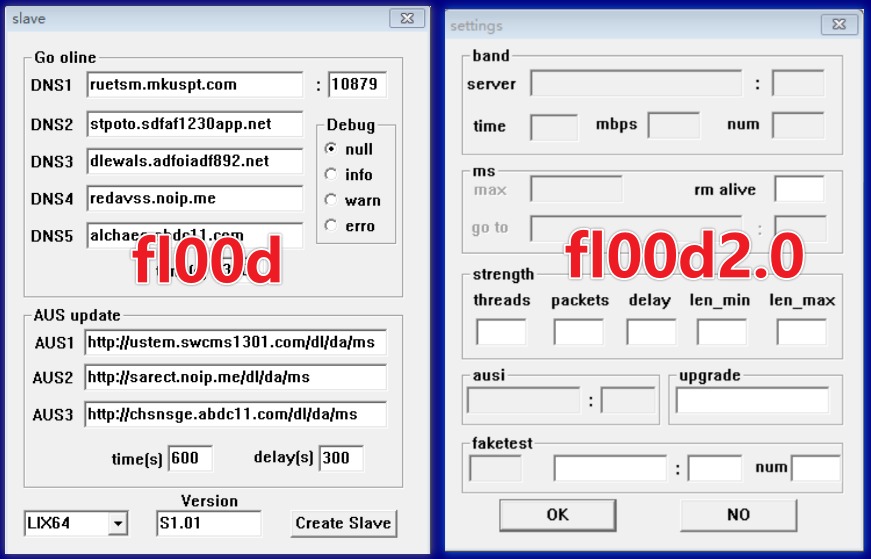 Встроенная в Pcdn функциональность для DDoS-атак
Китайские исследователи получили представление о размерах ботента, захватив два C&C-домена группировки и понаблюдав за ними в течение недели. Аналитики сообщают, что в пиковые моменты ботнет Bigpanzi насчитывает до 170 000 активных ботов, а с августа прошлого года с ним суммарно было связано более 1,3 млн различных IP-адресов, большинство из которых находились в Бразилии.
Так как скомпрометированные устройства не всегда активны одновременно, а возможности исследователей были ограничены, предполагается, что реальный размер ботнета намного больше.
Известно, что Bigpanzi заражает устройства через обновления прошивки или приложения, которые пользователи сами устанавливают на свои устройства. Об этом еще осенью 2023 года рассказывали аналитики компании «Доктор Веб», которые отслеживают эту угрозу под идентификатором Android.Pandora.
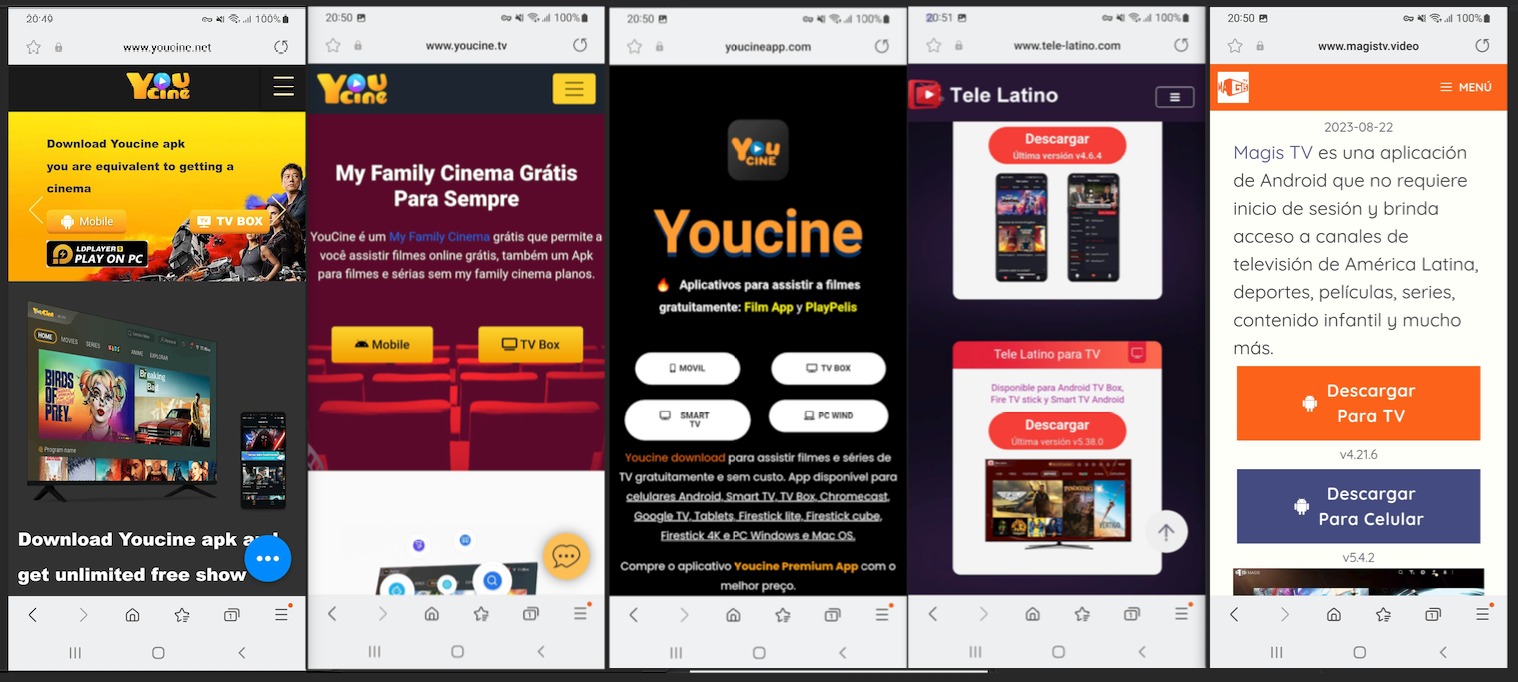 Вредоносные приложения
Хакеры монетизируют зараженные устройства, превращая их в узлы для нелегальных стриминговых платформ, проксирования трафика, DDoS-атак и OTT-контента.
В отчете Qianxin Xlabs рассмотрены pandoraspear и pcdn — два вредоносных инструмента, используемых Bigpanzi.
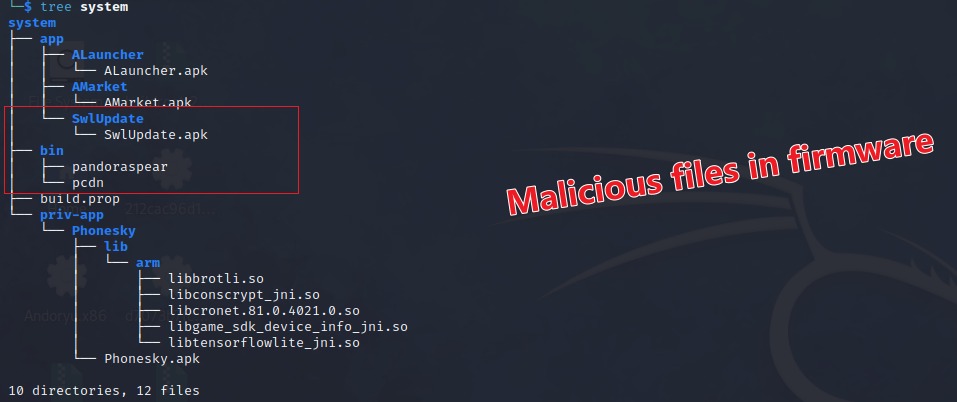 Вредоносные файлы в прошивке
Так, pandoraspear действует как бэкдор-троян, который меняет настройки DNS, устанавливая связь с управляющим сервером и может выполнять команды, полученные от операторов.
Малварь поддерживает множество команд, которые позволяют ей манипулировать настройками DNS, запускать DDoS-атаки, обновляться, создавать реверс-шеллы, управлять связью с управляющим сервером и выполнять произвольные команды.
Отмечается, что Pandoraspear использует модифицированный UPX Shell, динамическую компоновку, OLLVM-компиляцию и различные антиотладочные механизмы, чтобы избежать обнаружения.
Pcdn, в свою очередь, используется для создания P2P-сети распространения контента (CDN) на зараженных устройствах и обладает возможностями для проведения DDoS-атак.
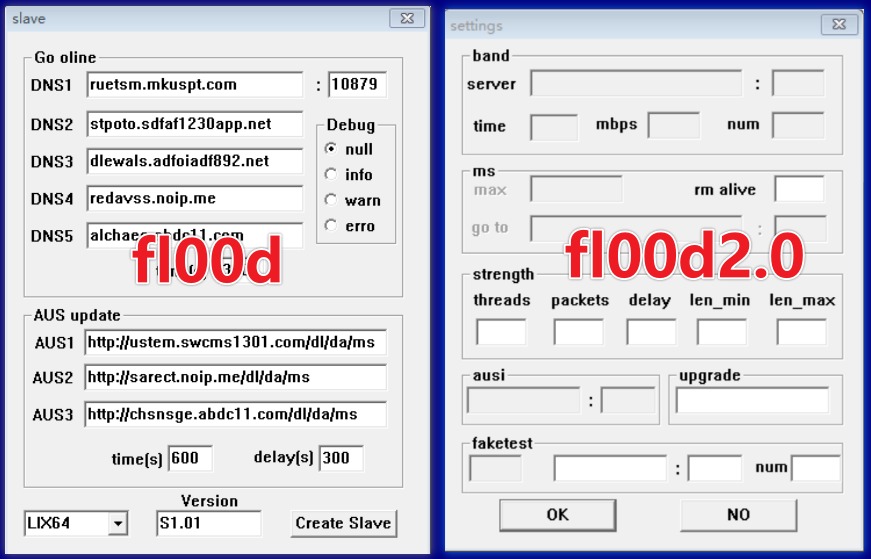 Встроенная в Pcdn функциональность для DDoS-атак
Китайские исследователи получили представление о размерах ботента, захватив два C&C-домена группировки и понаблюдав за ними в течение недели. Аналитики сообщают, что в пиковые моменты ботнет Bigpanzi насчитывает до 170 000 активных ботов, а с августа прошлого года с ним суммарно было связано более 1,3 млн различных IP-адресов, большинство из которых находились в Бразилии.
Так как скомпрометированные устройства не всегда активны одновременно, а возможности исследователей были ограничены, предполагается, что реальный размер ботнета намного больше.
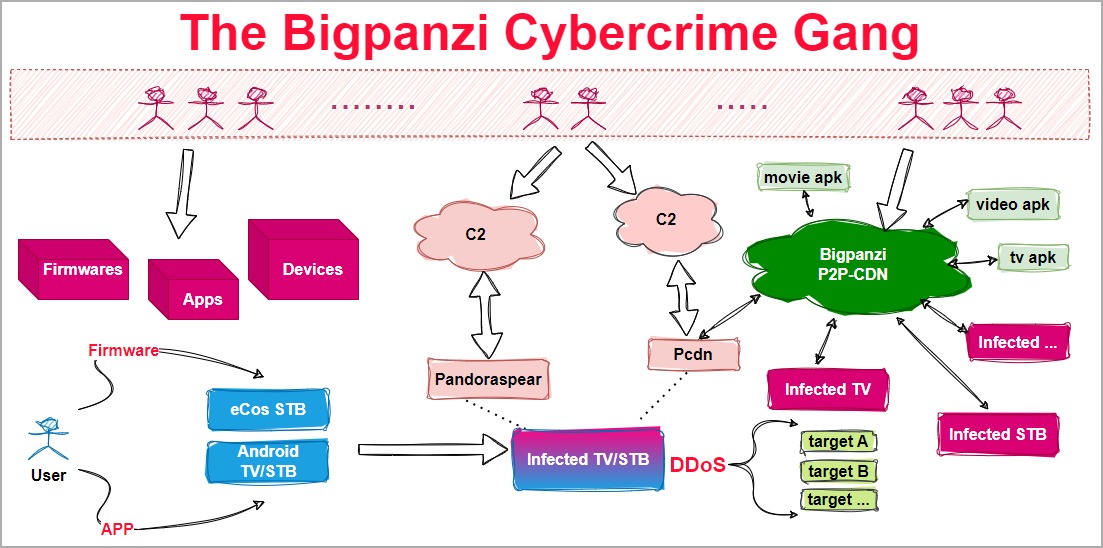
«В течение восьми лет Bigpanzi действовала скрытно, тихо и бесшумно преумножая свое богатство. С расширением масштабов их деятельности значительно увеличилось количество образцов [малвари], доменных имен и IP-адресов. В условиях такой большой и запутанной сети наши находки представляют собой лишь вершину айсберга», — заключают эксперты.

