



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В этом году количество фишинговых атак с использованием кода устройства, злоупотребляющих механизмом авторизации OAuth 2.0 для взлома учетных записей, увеличилось более чем в 37 раз.
При таком типе атаки злоумышленник отправляет запрос на авторизацию устройства поставщику услуг и получает код, который под различными предлогами отправляется жертве.
Далее жертву обманом заставляют ввести код на легитимной странице входа, тем самым разрешая устройству злоумышленника получить доступ к учетной записи с помощью действительных токенов доступа и обновления.
Данная процедура разработана для упрощения подключения устройств, не имеющих доступных вариантов ввода (например, устройств IoT, принтеров, устройств потоковой передачи и смарт-телевизоров).
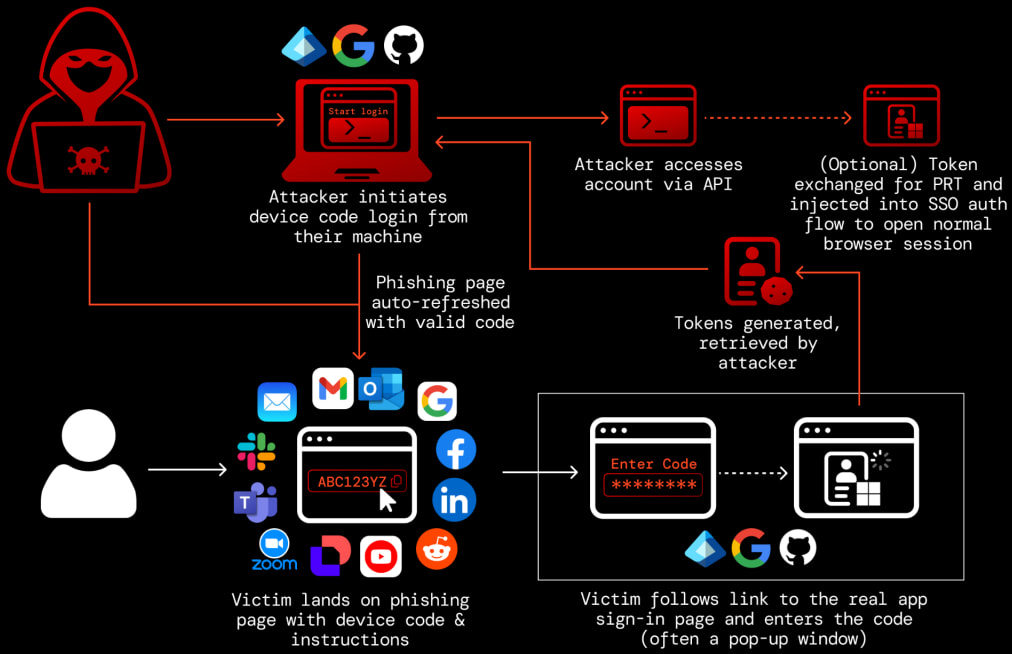
Источник: Push Security
Техника фишинга с использованием кода устройства была впервые задокументирована в 2020 году, но злонамеренная эксплуатация была зафиксирована несколько лет спустя и использовалась как государственными хакерами, так и хакерами, преследующими финансовые цели [ 1 , 2 , 3 , 4 ].
Исследователи из Push Security зафиксировали резкий рост использования подобных атак и предупредили, что они получили широкое распространение среди киберпреступников.
«В начале марта (2026 г.) мы зафиксировали 15-кратное увеличение числа фишинговых страниц с кодом устройств, обнаруженных нашей исследовательской группой в этом году. Было отслежено несколько наборов инструментов и кампаний, при этом наиболее распространенным оказался набор EvilTokens. Сейчас эта цифра выросла до 37,5 раз». — Push Security
Ранее на этой неделе компания Sekoia, занимающаяся обнаружением и реагированием на угрозы, опубликовала исследование фишинговой схемы EvilTokens , работающей по принципу «фишинг как услуга» (PhaaS). Исследователи подчеркивают, что это яркий пример фишингового набора, который «демократизирует» фишинг с использованием кода устройств, делая его доступным для киберпреступников с низким уровнем квалификации.
Пуш соглашается с тем, что EvilTokens сыграла важную роль в широком распространении этой технологии, но отмечает, что на том же рынке конкурируют несколько других платформ, которые могут стать более заметными в случае, если правоохранительные органы пресекут деятельность EvilTokens:
- VENOM — закрытый PhaaS-комплект, предлагающий возможности как фишинга с использованием кода устройства, так и атаки типа «привлечение клиента в сеть» (AiTM). Компонент кода устройства, по всей видимости, является клоном EvilTokens.
- SHAREFILE — это комплект инструментов, созданный на основе технологии передачи документов Citrix ShareFile, использующий серверные точки на базе узлов для имитации обмена файлами и запуска потоков кода на устройствах.
- CLURE — это набор инструментов, использующий вращающиеся API-интерфейсы и защиту от ботов, с приманками в стиле SharePoint и серверной инфраструктурой на платформе DigitalOcean.
- LINKID — набор инструментов, использующий страницы заданий Cloudflare и самостоятельно размещенные API, а также приманки в стиле Microsoft Teams и Adobe.
- AUTHOV — комплект инструментов, размещаемый на платформе workers.dev, использующий всплывающие окна для ввода кода устройства и приманки для обмена документами Adobe.
- DOCUPOLL — это набор инструментов, размещенный на GitHub Pages и workers.dev, который имитирует рабочие процессы DocuSign, включая внедрение копий реальных страниц.
- FLOW_TOKEN — это набор инструментов, размещенный на платформе workers.dev с использованием бэкэнд-инфраструктуры Tencent Cloud, включающий в себя элементы, связанные с управлением персоналом и DocuSign, а также всплывающие окна для создания рабочих процессов.
- PAPRIKA — это комплект, размещенный на AWS S3, использующий страницы-клоны входа в систему Microsoft с фирменной символикой Office 365 и поддельным нижним колонтитулом Okta.
- DCSTATUS — минимальный набор инструментов, включающий стандартные средства обеспечения «безопасного доступа» Microsoft 365 и ограниченное количество видимых маркеров инфраструктуры.
- DOLCE — это набор инструментов, размещенный на платформе Microsoft PowerApps, с приманками в стиле Dolce & Gabbana, скорее всего, это разовое или экспериментальное решение, а не широко распространенная разработка.
Компания Push Security также опубликовала видео, демонстрирующее работу комплекта DOCUPOLL. Злоумышленник использует брендинг DocuSign и приманку в виде якобы заключенного контракта, предлагая жертве войти в приложение Microsoft Office.
В общей сложности существует как минимум 11 фишинговых наборов, предлагающих киберпреступникам этот тип атаки, все они используют реалистичные приманки на тему SaaS, средства защиты от ботов и злоупотребляют облачными платформами для хостинга.
Для блокировки фишинговых атак с использованием кода устройства Push Security рекомендует пользователям отключать поток, когда он не нужен, установив политики условного доступа в своих учетных записях.
Также рекомендуется отслеживать журналы на предмет неожиданных событий аутентификации по коду устройства, необычных IP-адресов и сессий.

