



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
CISA выявила две уязвимости в веб-почте Roundcube, которые активно используются в атаках, и обязала федеральные агентства США устранить их в течение трех недель.
Roundcube Webmail — это веб-клиент электронной почты, который с 2008 года является стандартным почтовым интерфейсом для широко используемой панели управления веб-хостингом cPanel.
Первая уязвимость, помеченная как активно используемая злоумышленниками, — это критическая уязвимость удаленного выполнения кода, отслеживаемая как CVE-2025-49113 , которая была впервые отмечена как эксплуатируемая через несколько дней после ее исправления в июне 2025 года, когда организация по защите интернет-безопасности Shadowserver предупредила, что более 84 000 уязвимых установок веб-почты Roundcube подвержены атакам.
Компания Roundcube устранила вторую уязвимость ( CVE-2025-68461 ) два месяца назад, в декабре 2025 года, предупредив, что удаленные, неаутентифицированные злоумышленники могут использовать ее для осуществления простых атак межсайтового скриптинга (XSS), использующих тег animate в SVG-документах.
«Мы настоятельно рекомендуем обновить все рабочие установки Roundcube 1.6.x и 1.5.x до этих новых версий», — предупредила команда безопасности Roundcube при выпуске версий 1.6.12 и 1.5.12, устраняющих эту уязвимость безопасности.
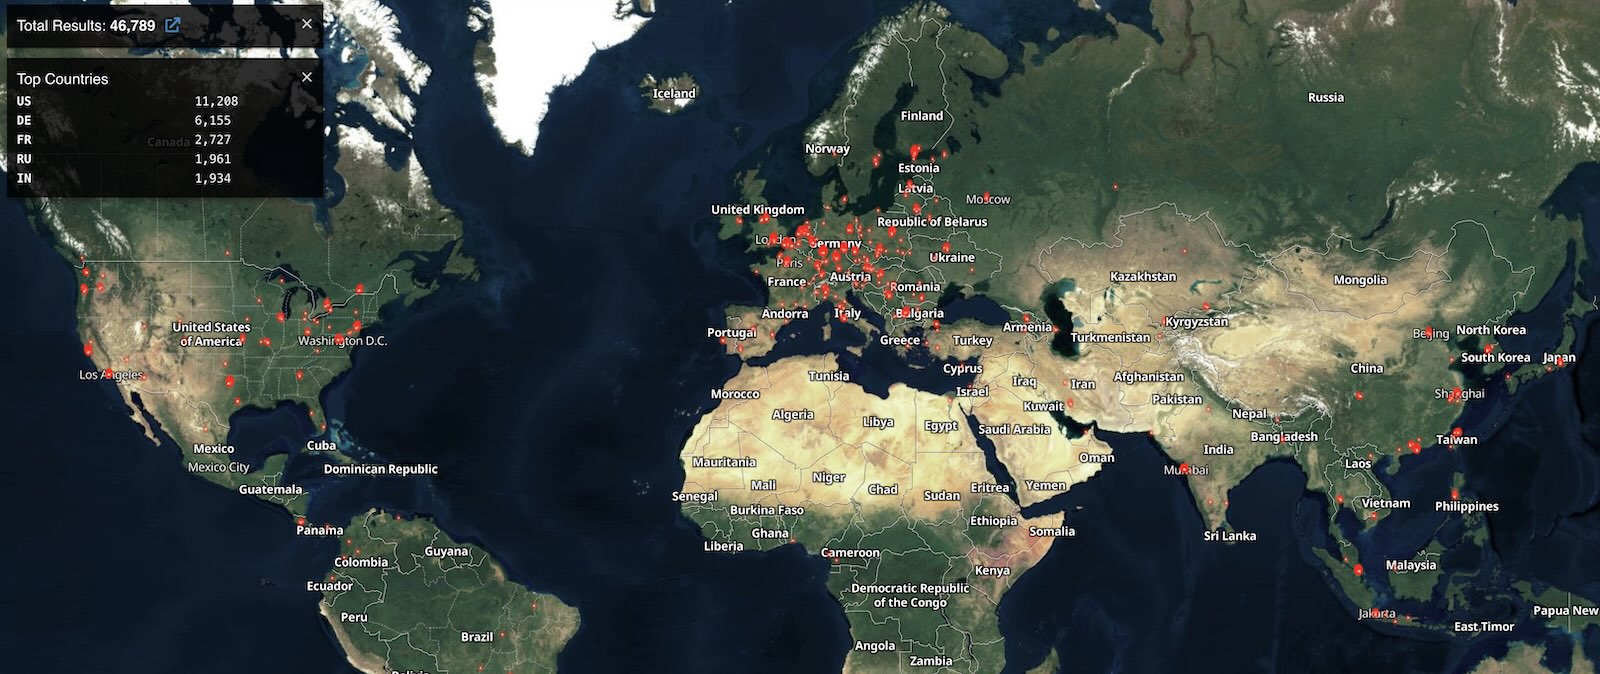
В настоящее время Shodan отслеживает более 46 000 экземпляров Roundcube, доступных в интернете. Однако нет информации о том, сколько из них уязвимы для атак CVE-2025-49113 или CVE-2025-68461.
Хотя CISA не предоставила никаких подробностей об атаках, использующих эти две уязвимости безопасности, в пятницу она добавила их в свой каталог известных эксплуатируемых уязвимостей (KEV) , предупредив, что они являются «частыми векторами атак для злонамеренных киберпреступников и представляют значительные риски для федеральных структур».
CISA также отслеживает еще десять уязвимостей в веб-почте Roundcube , которые либо активно используются в атаках, либо применялись в прошлом.
Агентство кибербезопасности США обязало федеральные гражданские ведомства исполнительной власти (FCEB) обеспечить защиту своих систем от этих уязвимостей в течение трех недель, к 13 марта, в соответствии с обязательным оперативным распоряжением ( BOD 22-01 ), изданным в ноябре 2021 года.
Уязвимости Roundcube стали популярной целью для киберпреступников и спонсируемых государством группировок, занимающихся киберпреступностью. Последней такой уязвимостью стала уязвимость межсайтового скриптинга (XSS) (CVE-2023-5631), использованная российской хакерской группой Winter Vivern (TA473) в атаках нулевого дня, направленных на европейские государственные структуры, а также российской группой кибершпионажа APT28 для взлома почтовых систем украинского правительства.

