



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2
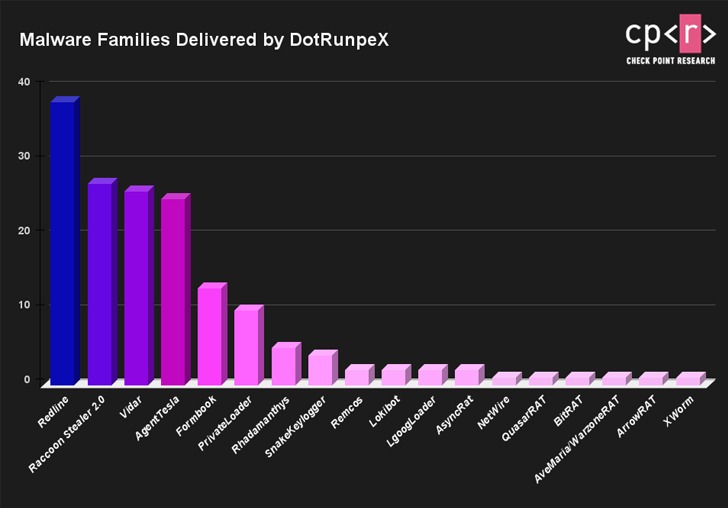
Аналитики компании Check Point сообщили об обнаружении нового инжектора DotRunpeX, написанного на .NET и использующего Process Hollowing. Этот вредонос появился в октябре 2022 года и используется для распространения самой разной малвари, включая Agent Tesla, Ave Maria, BitRAT, FormBook, LokiBot, NetWire, Raccoon Stealer, RedLine Stealer, Remcos, Rhadamanthys и Vidar.
Эксперты Check Point пишут, что им известно о публикации коллег из SentinelOne, которые тоже рассказывали об одной кампании по распространению этой угрозы, но выводы специалистов немного отличаются.
По данным специалистов, пока dotRunpeX находится в разработке, но уже защищен он анализа и обнаружения виртуализацией (адаптированная версия KoiVM) и обфускацией (ConfuserEx).
В настоящее время он представляет собой вредоносное ПО второго этапа атаки и часто развертывается после загрузчика, который иногда распространяется через фишинговые письма в виде вредоносных вложений.
Также известно, что вредоносная реклама в Google Ads, отображаемая на страницах результатов поиска, зачастую перенаправляет ничего не подозревающих пользователей, ищущих популярное ПО (например AnyDesk и LastPass), на сайты-фальшивки, которые тоже распространяют на троянизированные установщики.
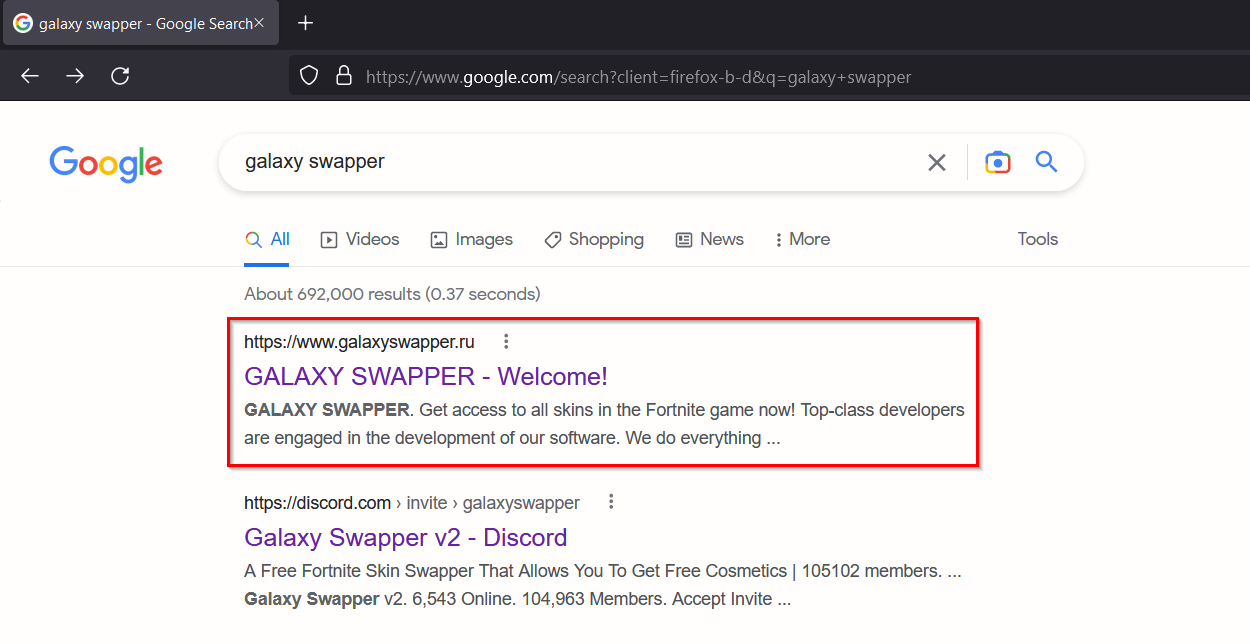 Вредоносная реклама
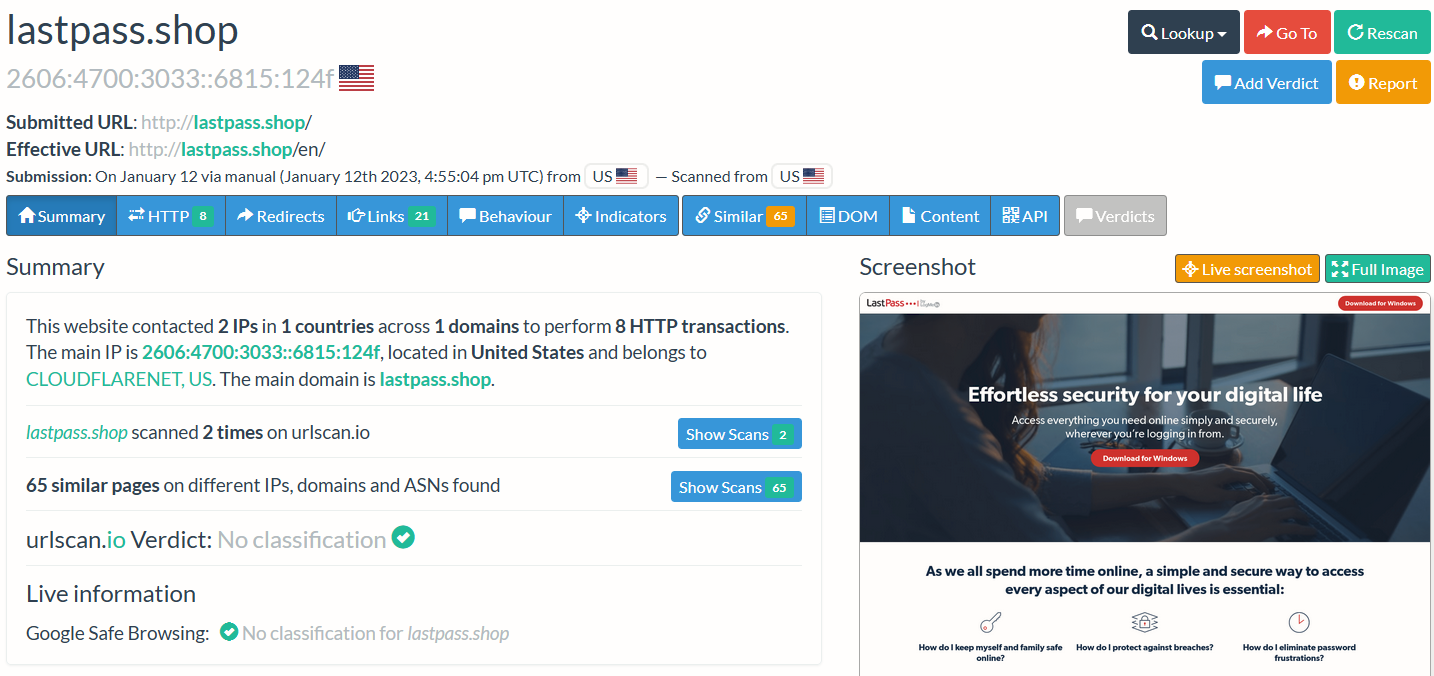 Фейковый сайт
Анализ показал, что «каждый образец dotRunpeX содержит встроенную полезную нагрузку определенного семейства малвари для внедрения». При этом инжектор также имеет список защитных процессов, которые необходимо завершить для успешной атаки. Это осуществляется благодаря злоупотреблению уязвимым драйвером procexp.sys, который встроен в dotRunpeX и позволяет добиться выполнения кода в режиме ядра.
Исследователи отмечают, что некоторые признаки указывают на связь dotRunpeX с русскоязычными злоумышленниками (например, драйвер «Иисус.sys»).

Эксперты Check Point пишут, что им известно о публикации коллег из SentinelOne, которые тоже рассказывали об одной кампании по распространению этой угрозы, но выводы специалистов немного отличаются.
По данным специалистов, пока dotRunpeX находится в разработке, но уже защищен он анализа и обнаружения виртуализацией (адаптированная версия KoiVM) и обфускацией (ConfuserEx).
В настоящее время он представляет собой вредоносное ПО второго этапа атаки и часто развертывается после загрузчика, который иногда распространяется через фишинговые письма в виде вредоносных вложений.
Также известно, что вредоносная реклама в Google Ads, отображаемая на страницах результатов поиска, зачастую перенаправляет ничего не подозревающих пользователей, ищущих популярное ПО (например AnyDesk и LastPass), на сайты-фальшивки, которые тоже распространяют на троянизированные установщики.
 Вредоносная реклама
 Фейковый сайт
Анализ показал, что «каждый образец dotRunpeX содержит встроенную полезную нагрузку определенного семейства малвари для внедрения». При этом инжектор также имеет список защитных процессов, которые необходимо завершить для успешной атаки. Это осуществляется благодаря злоупотреблению уязвимым драйвером procexp.sys, который встроен в dotRunpeX и позволяет добиться выполнения кода в режиме ядра.
Исследователи отмечают, что некоторые признаки указывают на связь dotRunpeX с русскоязычными злоумышленниками (например, драйвер «Иисус.sys»).

