



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Множество устройств Cisco уязвимы перед активно эксплуатируемой уязвимостью нулевого дня (CVE-2025-20352) в IOS и IOS XE. Проблема позволяет удаленно спровоцировать отказ в обслуживании или выполнить код на уязвимых девайсах.
По информации разработчиков, уязвимость присутствует во всех поддерживаемых версиях Cisco IOS и Cisco IOS XE — операционной системы, которая работает на широком спектре сетевого оборудования компании. Баг может использоваться пользователями с низкими привилегиями для DoS-атак или пользователями с высокими привилегиями для выполнения произвольного кода с привилегиями root.
Уязвимость вызвана переполнением стека в компоненте IOS, который отвечает за обработку SNMP (Simple Network Management Protocol) — протокола, который роутеры и другое оборудование используют для сбора и обработки информации об устройствах в сети. Для эксплуатации проблемы злоумышленнику достаточно отправить специально подготовленные SNMP-пакеты посредством IPv4 или IPv6.
Для выполнения вредоносного кода удаленному атакующему понадобится read-only community string — специфичная для SNMP форма аутентификации для доступа к управляемым устройствам. Также атакующему потребуется иметь привилегии в уязвимой системе, после чего он сможет добиться удаленного выполнения кода с правами root.
Для реализации атаки на отказ в обслуживании атакующему понадобятся только read-only community string или действительные учетные данные пользователя SNMPv3.
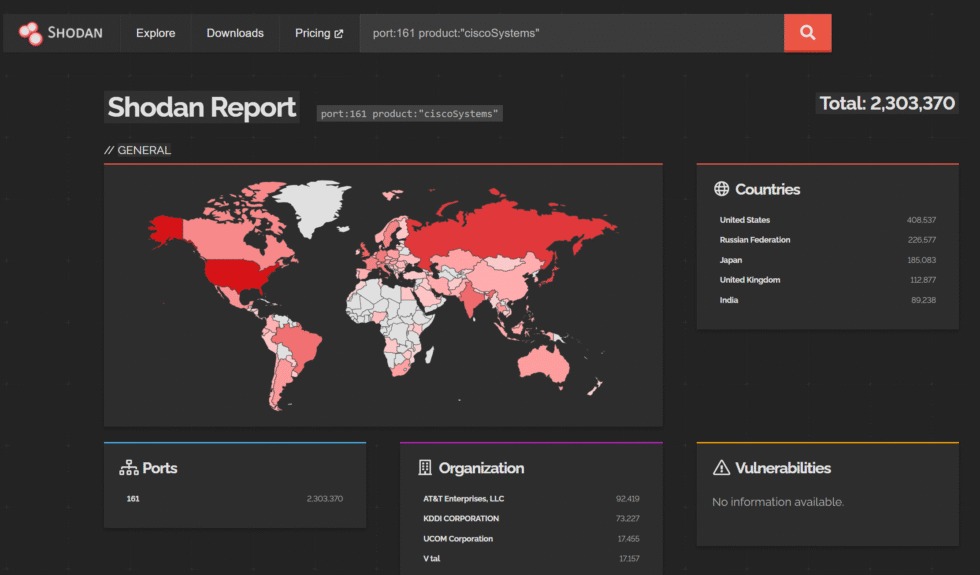
В целом оставлять SNMP-устройства доступными через интернет считается плохой практикой. Однако известный ИБ-специалист Кевин Бомонт (Kevin Beaumont) отмечает, что поисковик Shodan показывает более 2 млн таких устройств, доступных по всему миру.
Для защиты от эксплуатации рекомендуется как можно скорее установить выпущенный Cisco патч. Тем, кто не сможет сделать это немедленно, рекомендуется ограничить SNMP-доступ только для доверенных пользователей и следить за устройствами Cisco через команду snmp в терминале.
Помимо CVE-2025-20352 Cisco исправила еще 13 уязвимостей в своих продуктах, включая две проблемы, для которых уже доступны proof-of-concept эксплоиты.
Первая — отраженная XSS-уязвимость в Cisco IOS XE (CVE-2025-20240), которую может использовать неаутентифицированный удаленный атакующий для кражи файлов cookie с уязвимых устройств.
Вторая — DoS-уязвимость (CVE-2025-20149), позволяющая аутентифицированным локальным атакующим принудительно перезагрузить пораженные устройства.
Кроме того, Cisco призывает клиентов срочно исправить две уязвимости, затрагивающие VPN веб-сервер в Cisco Secure Firewall Adaptive Security Appliance (ASA) и Cisco Secure Firewall Threat Defense (FTD), которые, по словам компании, уже используются хакерами.
CVE-2025-20333 (9,9 балла по шкале CVSS) — уязвимость некорректной проверки пользовательского ввода в HTTP(S)-запросах, которая позволяет аутентифицированному удаленному атакующему с действительными учетными данными VPN-пользователя выполнить произвольный код с правами root, отправляя специально подготовленные HTTP-запросы.
CVE-2025-20362 (6,5 балла по шкале CVSS) — уязвимость некорректной проверки пользовательского ввода в HTTP(S)-запросах, которая позволяет неаутентифицированному удаленному атакующему получить доступ к защищенным разделам веб-интерфейса без аутентификации, отправляя специально подготовленные HTTP-запросы.
В Cisco заявляют, что компании известно о «попытках эксплуатации» обеих уязвимостей, но не раскрывают, кто может стоять за этим, и насколько широко распространены атаки. Предполагается, что эти баги используются вместе для обхода аутентификации и выполнения вредоносного кода на уязвимых устройствах.
По информации разработчиков, уязвимость присутствует во всех поддерживаемых версиях Cisco IOS и Cisco IOS XE — операционной системы, которая работает на широком спектре сетевого оборудования компании. Баг может использоваться пользователями с низкими привилегиями для DoS-атак или пользователями с высокими привилегиями для выполнения произвольного кода с привилегиями root.
При этом никакой дополнительной информации об использовании уязвимости в реальных атаках не раскрывается.«Команде Cisco PSIRT известно об эксплуатации этой уязвимости в реальных атаках после компрометации учетных данных локального администратора, — говорится в опубликованном компанией бюллетене. — Cisco настоятельно рекомендует клиентам обновиться до исправленной версии ПО для устранения этой уязвимости».
Уязвимость вызвана переполнением стека в компоненте IOS, который отвечает за обработку SNMP (Simple Network Management Protocol) — протокола, который роутеры и другое оборудование используют для сбора и обработки информации об устройствах в сети. Для эксплуатации проблемы злоумышленнику достаточно отправить специально подготовленные SNMP-пакеты посредством IPv4 или IPv6.
Для выполнения вредоносного кода удаленному атакующему понадобится read-only community string — специфичная для SNMP форма аутентификации для доступа к управляемым устройствам. Также атакующему потребуется иметь привилегии в уязвимой системе, после чего он сможет добиться удаленного выполнения кода с правами root.
Для реализации атаки на отказ в обслуживании атакующему понадобятся только read-only community string или действительные учетные данные пользователя SNMPv3.
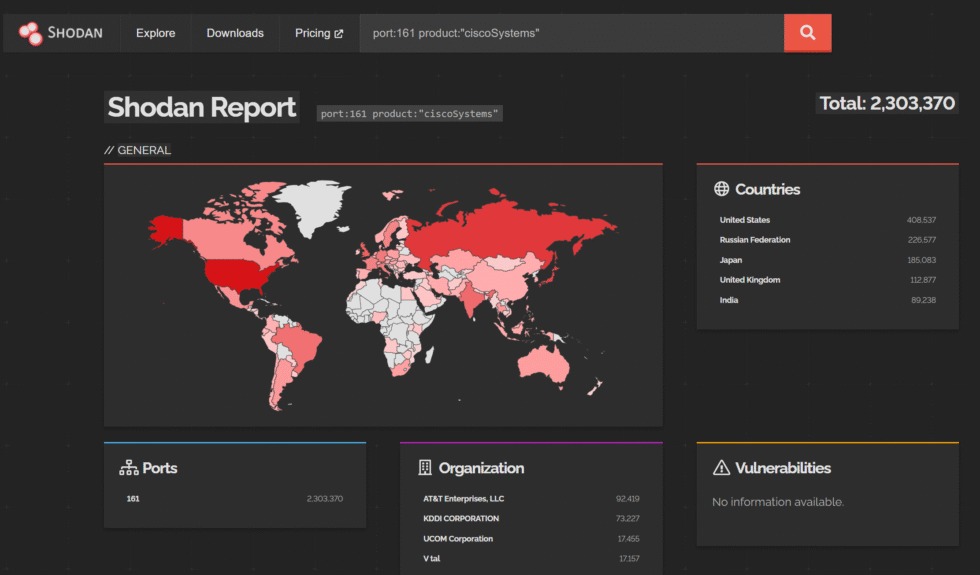
В целом оставлять SNMP-устройства доступными через интернет считается плохой практикой. Однако известный ИБ-специалист Кевин Бомонт (Kevin Beaumont) отмечает, что поисковик Shodan показывает более 2 млн таких устройств, доступных по всему миру.
Для защиты от эксплуатации рекомендуется как можно скорее установить выпущенный Cisco патч. Тем, кто не сможет сделать это немедленно, рекомендуется ограничить SNMP-доступ только для доверенных пользователей и следить за устройствами Cisco через команду snmp в терминале.
Помимо CVE-2025-20352 Cisco исправила еще 13 уязвимостей в своих продуктах, включая две проблемы, для которых уже доступны proof-of-concept эксплоиты.
Первая — отраженная XSS-уязвимость в Cisco IOS XE (CVE-2025-20240), которую может использовать неаутентифицированный удаленный атакующий для кражи файлов cookie с уязвимых устройств.
Вторая — DoS-уязвимость (CVE-2025-20149), позволяющая аутентифицированным локальным атакующим принудительно перезагрузить пораженные устройства.
Кроме того, Cisco призывает клиентов срочно исправить две уязвимости, затрагивающие VPN веб-сервер в Cisco Secure Firewall Adaptive Security Appliance (ASA) и Cisco Secure Firewall Threat Defense (FTD), которые, по словам компании, уже используются хакерами.
CVE-2025-20333 (9,9 балла по шкале CVSS) — уязвимость некорректной проверки пользовательского ввода в HTTP(S)-запросах, которая позволяет аутентифицированному удаленному атакующему с действительными учетными данными VPN-пользователя выполнить произвольный код с правами root, отправляя специально подготовленные HTTP-запросы.
CVE-2025-20362 (6,5 балла по шкале CVSS) — уязвимость некорректной проверки пользовательского ввода в HTTP(S)-запросах, которая позволяет неаутентифицированному удаленному атакующему получить доступ к защищенным разделам веб-интерфейса без аутентификации, отправляя специально подготовленные HTTP-запросы.
В Cisco заявляют, что компании известно о «попытках эксплуатации» обеих уязвимостей, но не раскрывают, кто может стоять за этим, и насколько широко распространены атаки. Предполагается, что эти баги используются вместе для обхода аутентификации и выполнения вредоносного кода на уязвимых устройствах.

