- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2
Статейка старая, но все же, для общего развития 
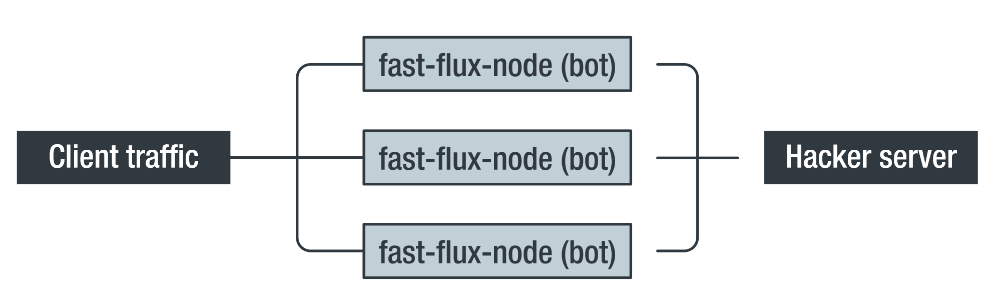
С одной из наиболее активных угроз мы сталкиваемся сегодня в интернете — это кибер-преступность.Все чаще преступники разрабатывают более совершенные средства получения прибыли от онлайновой преступной деятельности. Эта статья демонстрирует рост популярности, сложного метода, называемый Fast-Flux сети, который, как мы наблюдаем, находит все более широкое применение в «дикой природе». Fast-Flux сети — сети взломанных компьютерных систем с публичными записями DNS, которые постоянно меняются, в некоторых случаях каждые 3 минуты. Постоянно меняющаяся архитектура, делает гораздо более трудным слежение за преступной деятельностью и закрытые оной.
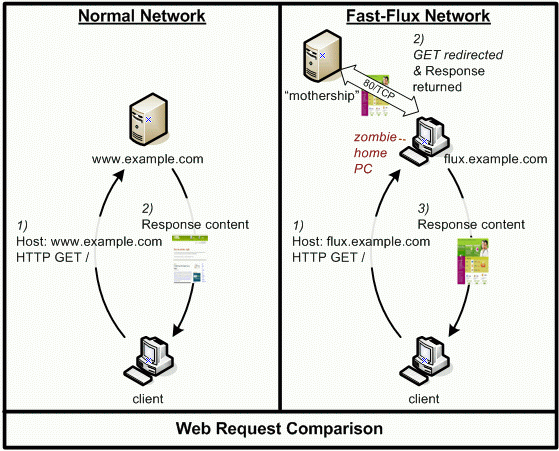
Fast flux DNS представляет собой метод, который злоумышленник может использовать для предотвращения идентификации IP-адреса своего компьютера. Путем злоупотребления технологией DNS, преступник может создать ботнет с узлами, подключаться через них и менять их быстрее, чем сотрудники правоохранительных органов могут проследить.
Fast flux DNS использует способ балансировки нагрузки встроенную в систему доменных имен. DNS позволяет администратору зарегистрировать n-е число IP-адресов с одним именем хоста. Альтернативные адреса законно используется для распределения интернет-трафика между несколькими серверами. Как правило, IP-адреса, связанные с хостом домена не очень часто меняются, если вообще меняются.
Тем не менее, преступники обнаружили, что они могут скрывать ключевые сервера, используя 1/62 времени жизни (TTL) записи DNS ресурса связанной сIP-адресом и менять их чрезвычайно быстро. Поскольку злоупотребление системой требует сотрудничества регистратора доменных имен, большинство Fast flux DNS ботнеты, как полагают, происходят в развивающихся странах или в других странах без законов для киберпреступности.
По мнению Honeypot Project, Fast flux DNS ботнеты ответственны за многие незаконные действия, в том числе фишинговые веб-сайты, незаконная торговля медицинскими препаратами онлайн, экстремистских или сайтов с незаконным контентом для взрослых, вредоносных сайтов использоющих уязвимости браузеров и веб-ловушки для распространения вредоносных программ.
Объяснив основополагающие принципы, мы сейчас посмотрим на Fast Flux сети с точки зрения криминала и сделаем обзор основных шагов, необходимых для установки Fast Flux услуг. Во-первых, преступники регистрируют домен для атаки. Примером может быть домен с поддельным доменным именем, которое является похожим на имя банка, или сайт содействия в продаже фармацевтических препаратов. В нашем случае, мы будем использовать example.com. Исходя из наших исследований, домены .info и .hk являются одними из наиболее часто используемых доменов верхнего уровня (TLD's). Это может быть связано с тем, что посредники для этих регистраторов доменов имеют более слабую систему контроля, чем другие TLD. Зачастую эти фальшивые домены регистрируются мошенническими средствами, например с помощью украденных кредитных карт и поддельных документов или иными способами. У преступников часто уже есть сеть взломанных систем, которые могут выступать в качестве редиректоров, или они могут временно арендовать ботнет. Кроме того, часто происходит регистрация самых дешевых доменов. Преступники затем публикуют Name Server (NS) записи, либо указывают на абузо устойчивый хостинг и любой из proxy/redirects flux-agent под их контролем. Примеры абузоустойчивого хостинг-провайдера может включать DNS-сервисы, из России, Китая и многих других странах по всему миру. Если преступники не имеют доступа к этому типу услуг, они создают DNS-услуги на собственных взломанных системах, а часто и Mothership узлах, на которых размещаются сайты. Теперь мы рассмотрим дваслучая фактического развертывания.
Сначала мы рассмотрим DNS-записи для single-flux.Это реальный пример демонстрирует набор money mule аферы. Money mule кто-то, кто выступает в качестве посредника при передаче или снятии денег, часто участвуют в мошенничестве. Например, преступник будет воровать деньги с банковского счета, кто-то переводит его на счет в банке money mule, то есть деньги,mule снимает и передать их на места преступника, возможно, в другой стране. Уникальность некоторых современных мошенничеств money mule является то, что money mule может думать, что они работают на законные компании, не понимая, они действуют от имени преступников в схемах отмывания денег. Часто money mule на самом деле просто очередная жертва в цепи других жертв.
Ниже приведены single-flux DNS записи типичной для такой инфраструктуры. Таблицы DNS снимков divewithsharks.hk меняются примерно каждые 30 минут, пять записей, возвращаемых циклически демонстрирует четкие проникновения в домашние/бизнес сети коммутируемого и широкополосного доступа к сети.Обратите внимание, что NS записи не изменяются, но некоторые из A записей другие. Это веб-сайт money mule:
;; WHEN: Sat Feb 3 20:08:08 2007
divewithsharks.hk. 1800 IN A 70.68.187.xxx [xxx.vf.shawcable.net]
divewithsharks.hk. 1800 IN A 76.209.81.xxx [SBIS-AS - AT&T Internet Services]
divewithsharks.hk. 1800 IN A 85.207.74.xxx [adsl-ustixxx-74-207-85.bluetone.cz]
divewithsharks.hk. 1800 IN A 90.144.43.xxx [d90-144-43-xxx.cust.tele2.fr]
divewithsharks.hk. 1800 IN A 142.165.41.xxx [142-165-41-xxx.msjw.hsdb.sasknet.sk.ca]
divewithsharks.hk. 1800 IN NS ns1.world-wr.com.
divewithsharks.hk. 1800 IN NS ns2.world-wr.com.
ns1.world-wr.com. 87169 IN A 66.232.119.212 [HVC-AS - HIVELOCITY VENTURES CORP]
ns2.world-wr.com. 87177 IN A 209.88.199.xxx [vpdn-dsl209-88-199-xxx.alami.net]
Single-Flux сети стараются применить некоторые формы логики в принятии решения, какой из имеющихся у них IP-адреса будут рекламироваться в следующий набор ответов. Это может быть основано напостоянном мониторинге качества связи и, возможно, алгоритма балансировки нагрузки. Новый flux-agent IP адресов вставляются в быстрый поток сервисной сети для замены узлов с низкой производительностью, подлежащим смягчению или иному сообщению узлов. Теперь давайте взглянем на DNS-записи одного и того же доменного имени через 30 минут и посмотрим, что изменилось:
;; WHEN: Sat Feb 3 20:40:04 2007 (~30 minutes/1800 seconds later)
divewithsharks.hk. 1800 IN A 24.85.102.xxx [xxx.vs.shawcable.net] NEW
divewithsharks.hk. 1800 IN A 69.47.177.xxx [d47-69-xxx-177.try.wideopenwest.com] NEW
divewithsharks.hk. 1800 IN A 70.68.187.xxx [xxx.vf.shawcable.net]
divewithsharks.hk. 1800 IN A 90.144.43.xxx [d90-144-43-xxx.cust.tele2.fr]
divewithsharks.hk. 1800 IN A 142.165.41.xxx [142-165-41-xxx.msjw.hsdb.sasknet.sk.ca]
divewithsharks.hk. 1800 IN NS ns1.world-wr.com.
divewithsharks.hk. 1800 IN NS ns2.world-wr.com.
ns1.world-wr.com. 85248 IN A 66.232.119.xxx [HVC-AS - HIVELOCITY VENTURES CORP]
ns2.world-wr.com. 82991 IN A 209.88.199.xxx [vpdn-dsl209-88-199-xxx.alami.net]
Как мы видим, два из рекламируемых адресовIP изменились. Опять же, эти два IP-адреса принадлежат коммутируемому или широкополосному сегменту сети. Еще 30 минут спустя, поиска области, возвращает следующую информацию:
;; WHEN: Sat Feb 3 21:10:07 2007 (~30 minutes/1800 seconds later)
divewithsharks.hk. 1238 IN A 68.150.25.xxx [xxx.ed.shawcable.net] NEW
divewithsharks.hk. 1238 IN A 76.209.81.xxx [SBIS-AS - AT&T Internet Services] This one came back!
divewithsharks.hk. 1238 IN A 172.189.83.xxx [xxx.ipt.aol.com] NEW
divewithsharks.hk. 1238 IN A 200.115.195.xxx [pcxxx.telecentro.com.ar] NEW
divewithsharks.hk. 1238 IN A 213.85.179.xxx [CNT Autonomous System] NEW
divewithsharks.hk. 1238 IN NS ns1.world-wr.com.
divewithsharks.hk. 1238 IN NS ns2.world-wr.com.
ns1.world-wr.com. 83446 IN A 66.232.119.xxx [HVC-AS - HIVELOCITY VENTURES CORP]
ns2.world-wr.com. 81189 IN A 209.88.199.xxx [vpdn-dsl209-88-199-xxx.alami.net]
Теперь мы наблюдаем четыре новых IP- адреса и один IP-адрес, который мы видели в первом запросе. Это свидетельствует о циклическом механизме адреса ответа, используемый в быстрых fast-flux сетях. Как мы видели в этом примере, записи для домена постоянно меняются. Каждая из этих систем представляет угрозу, хост выступает в качестве редиректора, а редиректор в конечном счете указывает на веб-сайт money mule. Важным моментом здесь является то обстоятельство, что аналитики не в состоянии узнать действительный адрес сайта до тех пор, пока не получат доступ к одному из узлов-редиректоров, что создает динамически изменяющуюся и потому крепкую защитную оболочку для киберпреступников. Далее мы рассмотрим двухпоточные сети fast-flux в архитектуре которых злоумышленники внедряют дополнительный уровень защиты для укрепления собственной безопасности.
— Это только малая часть описания возможностей данной технологии. Если кого-то из вас заинтересует, то дополню.
Либо можно самому попытаться осмыслить проследовав по ссылке.
*money mule — это по-сути существо, известное нане совсем нелегальных форумах, как дроп, дроп разводной и т.п. Т.е. человек, которого используют в своих не законных целях, без его на то ведома.
С одной из наиболее активных угроз мы сталкиваемся сегодня в интернете — это кибер-преступность.Все чаще преступники разрабатывают более совершенные средства получения прибыли от онлайновой преступной деятельности. Эта статья демонстрирует рост популярности, сложного метода, называемый Fast-Flux сети, который, как мы наблюдаем, находит все более широкое применение в «дикой природе». Fast-Flux сети — сети взломанных компьютерных систем с публичными записями DNS, которые постоянно меняются, в некоторых случаях каждые 3 минуты. Постоянно меняющаяся архитектура, делает гораздо более трудным слежение за преступной деятельностью и закрытые оной.
Что такое fast flux DNS ?
Fast flux DNS представляет собой метод, который злоумышленник может использовать для предотвращения идентификации IP-адреса своего компьютера. Путем злоупотребления технологией DNS, преступник может создать ботнет с узлами, подключаться через них и менять их быстрее, чем сотрудники правоохранительных органов могут проследить.
Fast flux DNS использует способ балансировки нагрузки встроенную в систему доменных имен. DNS позволяет администратору зарегистрировать n-е число IP-адресов с одним именем хоста. Альтернативные адреса законно используется для распределения интернет-трафика между несколькими серверами. Как правило, IP-адреса, связанные с хостом домена не очень часто меняются, если вообще меняются.
Тем не менее, преступники обнаружили, что они могут скрывать ключевые сервера, используя 1/62 времени жизни (TTL) записи DNS ресурса связанной сIP-адресом и менять их чрезвычайно быстро. Поскольку злоупотребление системой требует сотрудничества регистратора доменных имен, большинство Fast flux DNS ботнеты, как полагают, происходят в развивающихся странах или в других странах без законов для киберпреступности.
По мнению Honeypot Project, Fast flux DNS ботнеты ответственны за многие незаконные действия, в том числе фишинговые веб-сайты, незаконная торговля медицинскими препаратами онлайн, экстремистских или сайтов с незаконным контентом для взрослых, вредоносных сайтов использоющих уязвимости браузеров и веб-ловушки для распространения вредоносных программ.
Примеры в реальной жизни
Объяснив основополагающие принципы, мы сейчас посмотрим на Fast Flux сети с точки зрения криминала и сделаем обзор основных шагов, необходимых для установки Fast Flux услуг. Во-первых, преступники регистрируют домен для атаки. Примером может быть домен с поддельным доменным именем, которое является похожим на имя банка, или сайт содействия в продаже фармацевтических препаратов. В нашем случае, мы будем использовать example.com. Исходя из наших исследований, домены .info и .hk являются одними из наиболее часто используемых доменов верхнего уровня (TLD's). Это может быть связано с тем, что посредники для этих регистраторов доменов имеют более слабую систему контроля, чем другие TLD. Зачастую эти фальшивые домены регистрируются мошенническими средствами, например с помощью украденных кредитных карт и поддельных документов или иными способами. У преступников часто уже есть сеть взломанных систем, которые могут выступать в качестве редиректоров, или они могут временно арендовать ботнет. Кроме того, часто происходит регистрация самых дешевых доменов. Преступники затем публикуют Name Server (NS) записи, либо указывают на абузо устойчивый хостинг и любой из proxy/redirects flux-agent под их контролем. Примеры абузоустойчивого хостинг-провайдера может включать DNS-сервисы, из России, Китая и многих других странах по всему миру. Если преступники не имеют доступа к этому типу услуг, они создают DNS-услуги на собственных взломанных системах, а часто и Mothership узлах, на которых размещаются сайты. Теперь мы рассмотрим дваслучая фактического развертывания.
Single-Flux: A Money Mule
Сначала мы рассмотрим DNS-записи для single-flux.Это реальный пример демонстрирует набор money mule аферы. Money mule кто-то, кто выступает в качестве посредника при передаче или снятии денег, часто участвуют в мошенничестве. Например, преступник будет воровать деньги с банковского счета, кто-то переводит его на счет в банке money mule, то есть деньги,mule снимает и передать их на места преступника, возможно, в другой стране. Уникальность некоторых современных мошенничеств money mule является то, что money mule может думать, что они работают на законные компании, не понимая, они действуют от имени преступников в схемах отмывания денег. Часто money mule на самом деле просто очередная жертва в цепи других жертв.
Ниже приведены single-flux DNS записи типичной для такой инфраструктуры. Таблицы DNS снимков divewithsharks.hk меняются примерно каждые 30 минут, пять записей, возвращаемых циклически демонстрирует четкие проникновения в домашние/бизнес сети коммутируемого и широкополосного доступа к сети.Обратите внимание, что NS записи не изменяются, но некоторые из A записей другие. Это веб-сайт money mule:
;; WHEN: Sat Feb 3 20:08:08 2007
divewithsharks.hk. 1800 IN A 70.68.187.xxx [xxx.vf.shawcable.net]
divewithsharks.hk. 1800 IN A 76.209.81.xxx [SBIS-AS - AT&T Internet Services]
divewithsharks.hk. 1800 IN A 85.207.74.xxx [adsl-ustixxx-74-207-85.bluetone.cz]
divewithsharks.hk. 1800 IN A 90.144.43.xxx [d90-144-43-xxx.cust.tele2.fr]
divewithsharks.hk. 1800 IN A 142.165.41.xxx [142-165-41-xxx.msjw.hsdb.sasknet.sk.ca]
divewithsharks.hk. 1800 IN NS ns1.world-wr.com.
divewithsharks.hk. 1800 IN NS ns2.world-wr.com.
ns1.world-wr.com. 87169 IN A 66.232.119.212 [HVC-AS - HIVELOCITY VENTURES CORP]
ns2.world-wr.com. 87177 IN A 209.88.199.xxx [vpdn-dsl209-88-199-xxx.alami.net]
Single-Flux сети стараются применить некоторые формы логики в принятии решения, какой из имеющихся у них IP-адреса будут рекламироваться в следующий набор ответов. Это может быть основано напостоянном мониторинге качества связи и, возможно, алгоритма балансировки нагрузки. Новый flux-agent IP адресов вставляются в быстрый поток сервисной сети для замены узлов с низкой производительностью, подлежащим смягчению или иному сообщению узлов. Теперь давайте взглянем на DNS-записи одного и того же доменного имени через 30 минут и посмотрим, что изменилось:
;; WHEN: Sat Feb 3 20:40:04 2007 (~30 minutes/1800 seconds later)
divewithsharks.hk. 1800 IN A 24.85.102.xxx [xxx.vs.shawcable.net] NEW
divewithsharks.hk. 1800 IN A 69.47.177.xxx [d47-69-xxx-177.try.wideopenwest.com] NEW
divewithsharks.hk. 1800 IN A 70.68.187.xxx [xxx.vf.shawcable.net]
divewithsharks.hk. 1800 IN A 90.144.43.xxx [d90-144-43-xxx.cust.tele2.fr]
divewithsharks.hk. 1800 IN A 142.165.41.xxx [142-165-41-xxx.msjw.hsdb.sasknet.sk.ca]
divewithsharks.hk. 1800 IN NS ns1.world-wr.com.
divewithsharks.hk. 1800 IN NS ns2.world-wr.com.
ns1.world-wr.com. 85248 IN A 66.232.119.xxx [HVC-AS - HIVELOCITY VENTURES CORP]
ns2.world-wr.com. 82991 IN A 209.88.199.xxx [vpdn-dsl209-88-199-xxx.alami.net]
Как мы видим, два из рекламируемых адресовIP изменились. Опять же, эти два IP-адреса принадлежат коммутируемому или широкополосному сегменту сети. Еще 30 минут спустя, поиска области, возвращает следующую информацию:
;; WHEN: Sat Feb 3 21:10:07 2007 (~30 minutes/1800 seconds later)
divewithsharks.hk. 1238 IN A 68.150.25.xxx [xxx.ed.shawcable.net] NEW
divewithsharks.hk. 1238 IN A 76.209.81.xxx [SBIS-AS - AT&T Internet Services] This one came back!
divewithsharks.hk. 1238 IN A 172.189.83.xxx [xxx.ipt.aol.com] NEW
divewithsharks.hk. 1238 IN A 200.115.195.xxx [pcxxx.telecentro.com.ar] NEW
divewithsharks.hk. 1238 IN A 213.85.179.xxx [CNT Autonomous System] NEW
divewithsharks.hk. 1238 IN NS ns1.world-wr.com.
divewithsharks.hk. 1238 IN NS ns2.world-wr.com.
ns1.world-wr.com. 83446 IN A 66.232.119.xxx [HVC-AS - HIVELOCITY VENTURES CORP]
ns2.world-wr.com. 81189 IN A 209.88.199.xxx [vpdn-dsl209-88-199-xxx.alami.net]
Теперь мы наблюдаем четыре новых IP- адреса и один IP-адрес, который мы видели в первом запросе. Это свидетельствует о циклическом механизме адреса ответа, используемый в быстрых fast-flux сетях. Как мы видели в этом примере, записи для домена постоянно меняются. Каждая из этих систем представляет угрозу, хост выступает в качестве редиректора, а редиректор в конечном счете указывает на веб-сайт money mule. Важным моментом здесь является то обстоятельство, что аналитики не в состоянии узнать действительный адрес сайта до тех пор, пока не получат доступ к одному из узлов-редиректоров, что создает динамически изменяющуюся и потому крепкую защитную оболочку для киберпреступников. Далее мы рассмотрим двухпоточные сети fast-flux в архитектуре которых злоумышленники внедряют дополнительный уровень защиты для укрепления собственной безопасности.
— Это только малая часть описания возможностей данной технологии. Если кого-то из вас заинтересует, то дополню.
Либо можно самому попытаться осмыслить проследовав по ссылке.
*money mule — это по-сути существо, известное на