



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В начале марта GitHub устранил критическую уязвимость удаленного выполнения кода ( CVE-2026-3854 ), которая могла позволить злоумышленникам получить доступ к миллионам частных репозиториев.
Об уязвимости было сообщено 4 марта 2026 года исследователями из компании Wiz, занимающейся кибербезопасностью, в рамках программы вознаграждения за обнаружение ошибок GitHub. Главный специалист по информационной безопасности GitHub Алексис Уэльс заявил, что команда безопасности компании воспроизвела и подтвердила уязвимость в течение 40 минут и развернула исправление на GitHub.com менее чем через два часа после получения сообщения.
Уязвимость CVE-2026-3854 затрагивает GitHub.com, GitHub Enterprise Cloud, GitHub Enterprise Cloud с размещением данных, GitHub Enterprise Cloud с управляемыми пользователями предприятия и GitHub Enterprise Server.
Для успешной эксплуатации достаточно одной специально созданной вредоносной команды 'git push', которая может предоставить злоумышленникам с правами на отправку изменений полный доступ на чтение и запись к частным репозиториям на GitHub.com или уязвимым серверам GitHub Enterprise.
Уязвимость заключается в том, как GitHub обрабатывает параметры, предоставляемые пользователями во время операций git push: значения, передаваемые пользователями, включаются во внутренние метаданные сервера без достаточной проверки, что позволяет злоумышленникам внедрять дополнительные поля, которым доверяет нижестоящий сервис.
Как пояснил Уэльс во вторник, злоумышленник может обойти защиту «песочницы» и выполнить произвольный код на сервере, обрабатывающем push-уведомление, путем объединения нескольких внедренных значений в цепочку.
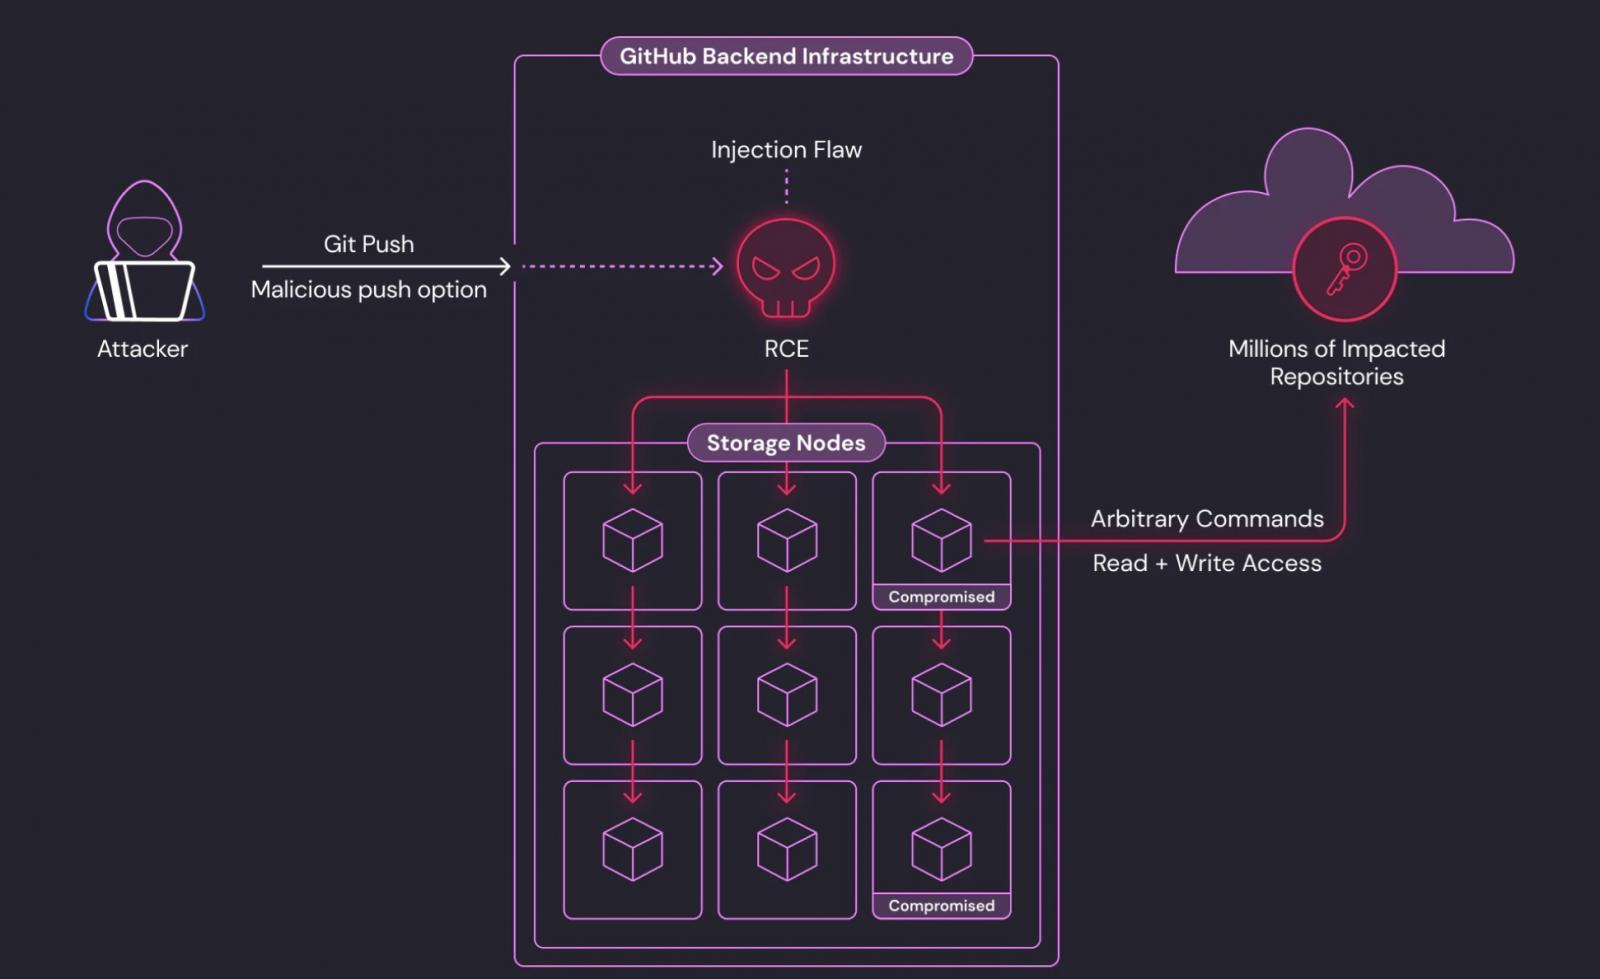
Эксплуатация уязвимости CVE-2026-3854 (Wiz)
«В результате эксплуатации уязвимости можно получить доступ к кодовым базам почти всех крупнейших мировых предприятий, что делает её одной из самых серьёзных уязвимостей в сфере SaaS, когда-либо обнаруженных», — заявил представитель Wiz изданию BleepingComputer.
«На GitHub.com эта уязвимость позволяла удаленно выполнять код на узлах общего хранилища. Мы подтвердили, что миллионы общедоступных и частных репозиториев, принадлежащих другим пользователям и организациям, были доступны на затронутых узлах», — добавил исследователь безопасности Wiz Саги Цадик в своем отчете во вторник.
«На GitHub Enterprise Server та же уязвимость позволяет полностью скомпрометировать сервер, включая доступ ко всем размещенным репозиториям и внутренним секретам».
Цадик также предупредил, что, хотя GitHub устранил эту серьезную проблему безопасности на GitHub.com в течение 6 часов, администраторам GitHub Enterprise Server (GHES) следует немедленно обновиться, поскольку около 88% доступных экземпляров GHES остаются уязвимыми.
Однако, несмотря на серьезность уязвимости, криминалистическое расследование не выявило никаких доказательств ее эксплуатации до публикации информации о ней компанией Wiz, а GitHub заявила, что данные телеметрии подтверждают, что каждый случай аномального пути выполнения кода, вызванного уязвимостью, был обусловлен исключительно тестированием, проведенным исследователями Wiz.
Уэльс добавил, что никакие другие пользователи или учетные записи не активировали код, использованный для эксплуатации этой уязвимости, и что в результате эксплуатации CVE-2026-3854 до развертывания исправлений на GitHub.com не был получен доступ к данным клиентов, их изменение или утечка.
«Для GitHub Enterprise Server мы подготовили патчи для всех поддерживаемых версий (3.14.25, 3.15.20, 3.16.16, 3.17.13, 3.18.8, 3.19.4, 3.20.0 и более поздних) и опубликовали информацию об уязвимости CVE-2026-3854», — сказал Уэльс. «Они доступны уже сегодня, и мы настоятельно рекомендуем всем клиентам GHES немедленно обновиться».

