



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В последних атаках новая операция с использованием программы-вымогателя Kyber нацелена на системы Windows и конечные точки VMware ESXi, при этом один из вариантов использует постквантовое шифрование Kyber1024.
В марте 2026 года в ходе реагирования на инцидент компания Rapid7, специализирующаяся на кибербезопасности, обнаружила и проанализировала два различных варианта Kyber. Оба варианта были развернуты в одной и той же сети: один был нацелен на VMware ESXi, а другой — на файловые серверы Windows.
«Вариант ESXi специально разработан для сред VMware и обладает возможностями шифрования хранилищ данных, опционального завершения работы виртуальных машин и изменения интерфейса управления», — поясняет Rapid7 .
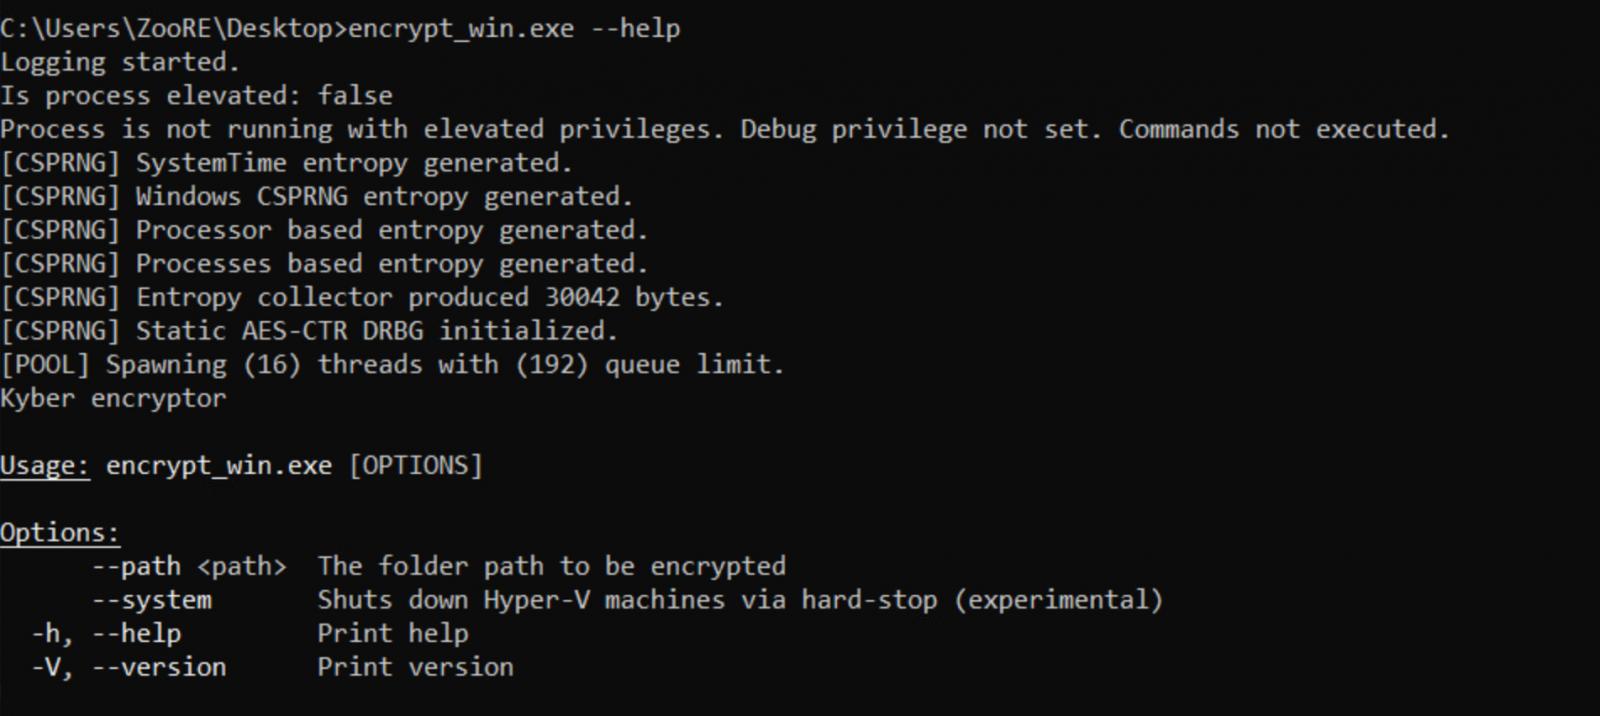
«Вариант для Windows, написанный на Rust, включает в себя, как утверждают разработчики, «экспериментальную» функцию для работы с Hyper-V».
Оба варианта используют один и тот же идентификатор кампании и инфраструктуру вымогательства на основе Tor, поэтому они были развернуты одним и тем же аффилированным лицом, занимающимся программами-вымогателями, которое, вероятно, стремилось максимизировать последствия, зашифровав все серверы одновременно.
На момент написания статьи BleepingComputer обнаружил на портале Kyber, занимающемся вымогательством данных, только одну зарегистрированную жертву — многомиллиардную американскую оборонную компанию и поставщика ИТ-услуг.
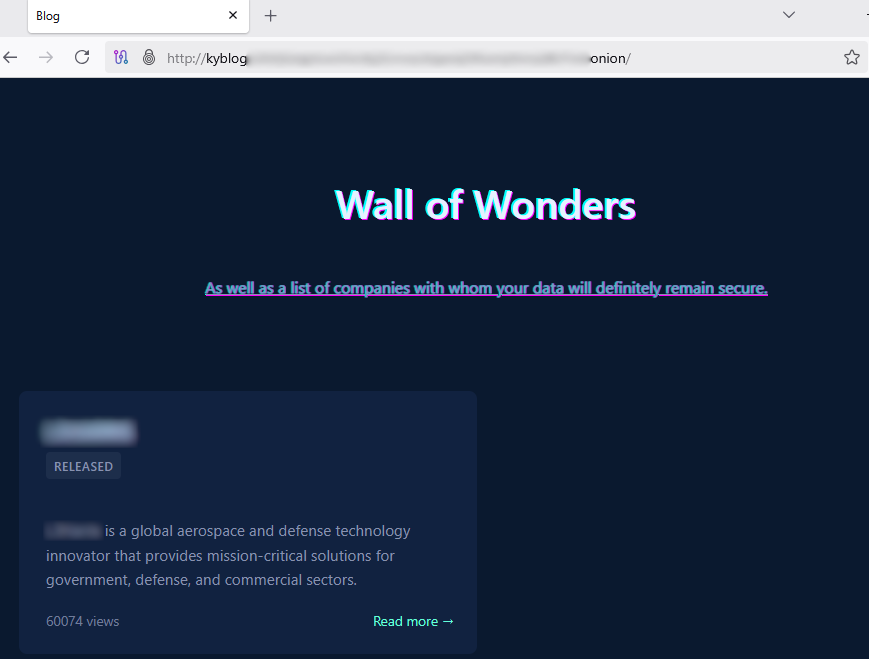
Портал для вымогательства средств жертвам программы-вымогателя Kyber
Источник: BleepingComputer.com
Компания Rapid7 утверждает, что вариант ESXi перечисляет все виртуальные машины (ВМ) в инфраструктуре, шифрует файлы хранилища данных, а затем встраивает в интерфейсы ESXi записки с требованием выкупа, чтобы помочь жертвам пройти процесс оплаты выкупа и восстановления данных.
Несмотря на то, что компания Rapid7 рекламирует «постквантовое» шифрование, основанное на инкапсуляции ключей Kyber1024 , она обнаружила, что эти утверждения не соответствуют действительности для шифратора Linux ESXi.
В версии для Linux программа-вымогатель использует алгоритм ChaCha8 для шифрования файлов и RSA-4096 для обертывания ключей.
Небольшие файлы (<1 МБ) шифруются полностью и к ним добавляется расширение '.xhsyw', тогда как файлы размером от 1 МБ до 4 МБ шифруются только первые 1 МБ. Файлы размером более 4 МБ шифруются с перерывами в зависимости от настроек оператора.
Источник: Rapid7
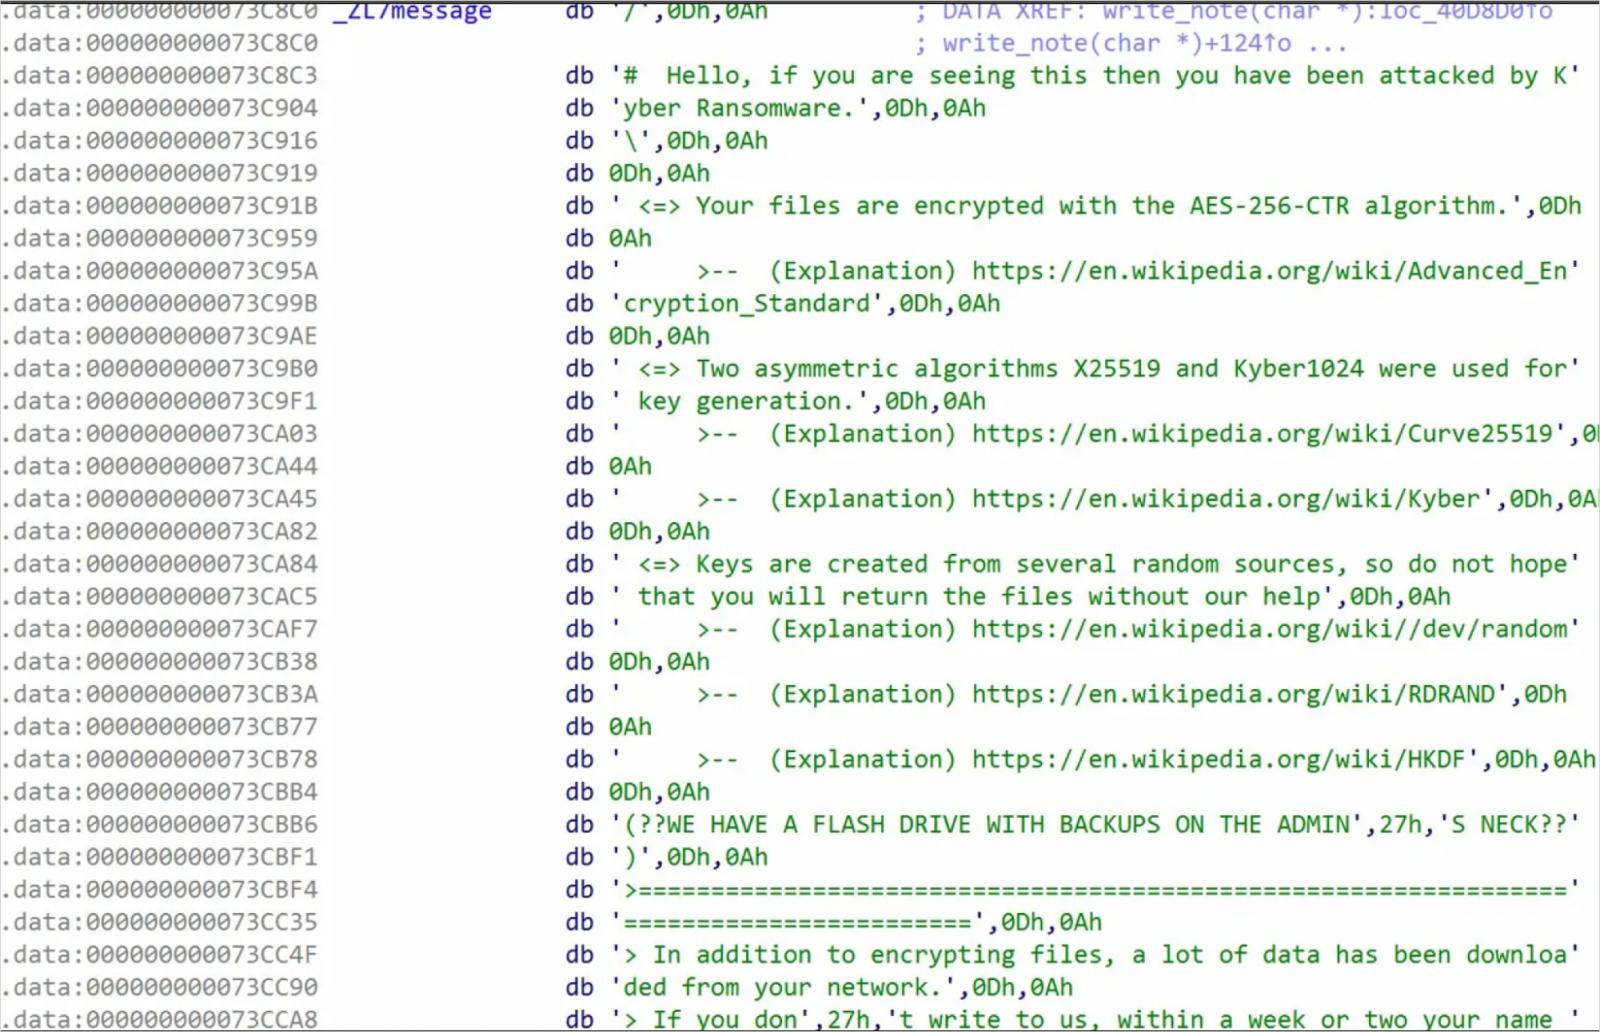
Вариант для Windows, написанный на Rust, использует Kyber1024 и X25519 для защиты ключей, что соответствует требованиям, изложенным в записке с требованием выкупа.
«Это подтверждает, что Kyber не используется для прямого шифрования файлов. Вместо этого Kyber1024 защищает симметричный ключевой материал, а AES-CTR обрабатывает шифрование больших объемов данных», — поясняет Rapid7.
Хотя использование постквантовой криптографии заслуживает внимания, это не меняет последствий для жертв. Независимо от того, использует ли шифровщик RSA или Kyber1024, файлы остаются невосстановимыми без доступа к закрытому ключу злоумышленника.
Вариант для Windows добавляет расширение '.#~~~' к зашифрованным файлам, завершает работу служб, удаляет резервные копии и включает экспериментальную функцию выключения виртуальных машин Hyper-V.
Источник: Rapid7
Эта программа предназначена для исключения широкого спектра путей восстановления данных, удаления теневых копий, отключения восстановления при загрузке, завершения работы служб SQL, Exchange и резервного копирования, очистки журналов событий и удаления содержимого корзины Windows.
Компания Rapid7 обратила внимание на необычный выбор мьютекса в варианте Kyber для Windows, который, по всей видимости, ссылается на песню с музыкальной платформы Boomplay.
В целом, вариант для Windows выглядит более технически зрелым, в то время как вариант для ESXi в настоящее время лишен некоторых его функций.

