



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2
I2P — это не просто «глубинный интернет», это полноценный андеграунд для тех, кто желает избежать слежки, предлагающий анонимность без компромиссов. В этой статье мы разберем, что творится сегодня в этой сети, как ее ломают и стоит ли нырять в эту кроличью нору. Готовь терминал — будет жарко!
Сегодня мы заглянем в темные глубины интернета, где обычные браузеры теряют сигнал, а анонимность — не просто модное слово, а жизненно важная штука. В центре внимания — I2P, сеть, которую называют «младшим братом Tor», хотя она давно играет по своим собственным правилам. Мы разберем, что творится с I2P в 2025 году, сравним ее с Tor и другими собратьями, расскажем про известные уязвимости и покажем, как настроить собственный узел. А в конце решим, стоит ли оно того, или лучше остаться с Tor.
Новички ошибаются: ставят Tor Browser, выходят в клирнет и думают, что стали невидимками. Ага, щас. Выходные узлы Tor мониторят все кому не лень, от хакеров до спецслужб, а сайты собирают отпечатки (User Agent, шрифты, разрешение). В 2025 году это прямой путь к деанону. I2P говорит: «живи внутри сети», ее чесночная маршрутизация шифрует данные в слои, разбивает на куски и гоняет через однонаправленные туннели — каждый отвечает за свой участок, а не за всю цепочку, как в Tor. Это мешает correlation-атакам, но вот насколько защищает — об этом мы поговорим дальше.
Социалки в I2P тоже есть. Есть Onelon — аскетичный «Фейсбук без трекеров», но с дизайном из нулевых, который многих отпугивает. ShadowNet собрал 700 юзеров к апрелю 2025-го благодаря голосовым чатам, если верить тому, что пишет админ @DarkVoice на planet.i2p.
Очень популярен файлообмен: ресурс «Схоронил» предлагает пиратку — по данным i2p-projekt.i2p, ежемесячно юзеры скачивают порядка 10 Тбайт подобного контента. Зеркала RuTor держат трафик для СНГ, ChinaShadow тоже вырос — на сегодняшний день там насчитывается около 500 раздач. «Православный торрент» удивляет: здесь собрано 20 Гбайт аудиокниг по истории.
Хакерское подполье представлено скромнее, чем в Tor, но, например, форум I2P-Hack кипит: тут появляется 60 тем в месяц, включая обсуждение эксплоита для IoT-камер на Android 15 (CVE-2024-29876) и обход Play Integrity API.
Важно знать, какую роль играют в жизни сообщества floodfill-узлы: это роутеры, которые держат базу данных сети. Их можно сравнить со своеобразными справочниками даркнета: floodfill-узлы знают, где лежат .i2p-сайты (LeaseSet’ы) и как найти другие узлы (RouterInfo). Без них сеть попросту развалилась бы — никто бы не понял, куда направлять трафик. Поэтому, подключившись к I2P, придется подождать, пока карта сети построится, ведь только тогда сайты начнут открываться.
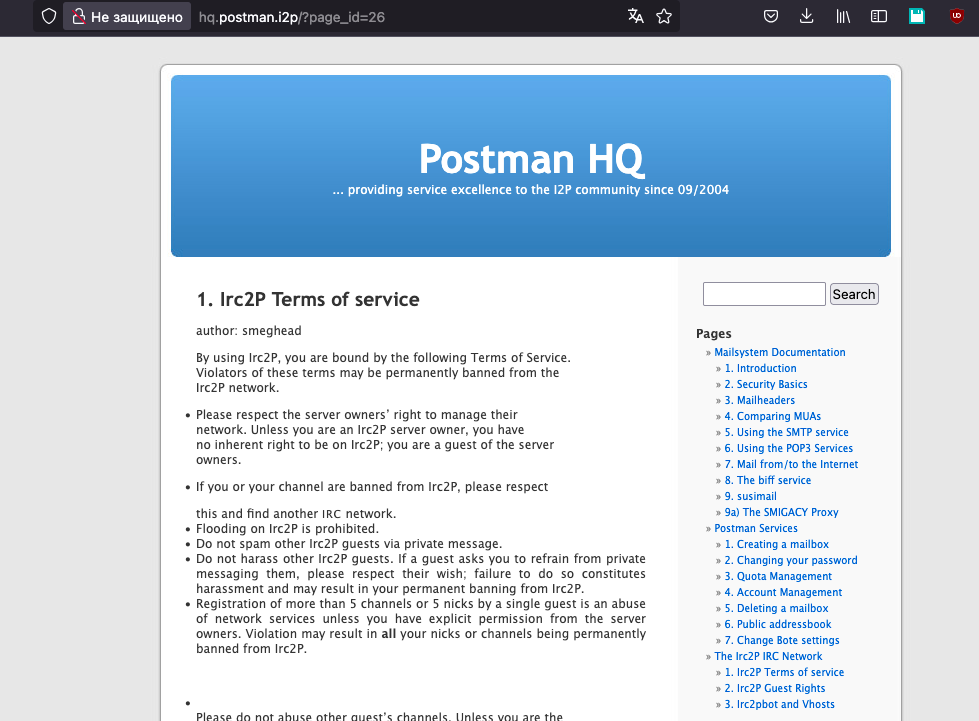 Старейший IRC-сервер I2P
Взломать I2P нелегко. Да, атак мало, и они жрут кучу ресурсов, но все же существуют. Как и в Tor, их можно поделить на несколько типов. Разберем, какие из этих атак можно применить в реальности.
Брутфорс — в этом случае атакующий следит за всеми узлами и пытается сопоставить, чей трафик куда идет. В I2P это гемор: сообщения шифруются, меняют размер, передаются вперемешку с шумом. Плюс трафик зашифрован между узлами — поди разбери, что там скрыто внутри. Но если атакующий засечет передачу 5 Гбайт трафика и он имеет доступ к провайдеру, то может вычислить, кто же получил эти 5 Гбайт. Затратно? Да пипец как. Подобные вещи реально отследить только для крупных ISP или точек обмена. Защита: режь полосу, шифруй LeaseSet.
Атаки по времени — сообщения в I2P односторонние, но приложения (типа HTTP) выдают шаблоны: запрос маленький, ответ жирный. Злоумышленник с картой сети может отсечь медленные каналы. Но есть и проблема: задержки в I2P (очереди, обработка) мешают точным замерам. Хотя стримы (SYN + ACK) или гарантированная доставка выдают автоматические ответы — тут атакующий может копнуть поглубже. Защита: добавляй задержки или чисти протоколы.
Перекрестные атаки — сеть делят на куски, чтобы сузить круг поиска. В I2P база данных спасает от физического разрыва связанности — соединяет фрагменты. Но аналитика (кто сколько туннелей юзает) — мощная штука. Если у тебя пять туннелей, а у других два‑три, ты светишься. Или шлюзы выдают пользователя по задержке сигнала. Для успеха такой атаки надо держать до фига узлов — недешевая забава.
Предшественник — в этом случае атакующий пассивно собирает статистику: кто ближе к цели? Злоумышленник лезет в туннели, смотрит, какой узел чаще «рядом». Со временем срывает джекпот. Этот тип атаки требует изрядного терпения и контроля сети.
Угрожают пользователям этой сети и различные уязвимости:
Минусы тоже есть. Новичкам без GUI тяжко — в консоли работать не так удобно, как в красивом Java-клиенте. Доки для этой программы скудные, информация раскидана по GitHub, и собрать ее в кучу — тот еще квест. Кроме того, есть определенный риск: если энтузиасты забьют на разработку, обновлений не жди.
Скачать PurpleI2P можно с GitHub, а если у тебя Linux, его можно установить с помощью пакетного менеджера:
sudo apt install i2pd
Пользователей Tor легко вычислить благодаря уязвимости CVE-2021-34527 (имеется в Tor Browser до версии 10.5.2) — реальный IP-адрес юзера светился из‑за использования JavaScript. В 2013 году ФБР поймало тысячи пользователей Freedom Hosting, используя уязвимость CVE-2013-1690. В сети Freenet прогремела уязвимость CVE-2019-13123 — утечка метаданных, в 2017 году немецкая полиция вычислила благодаря этой уязвимости юзера без «darknet»-режима. ZeroNet умерла после появления CVE-2020-26891 (WebSocket-инъекции) и ухода разработчиков в 2022 году. В этом ряду I2P — золотая середина между безопасностью, анонимностью и предоставляемыми сетью возможностями.
Сегодня мы заглянем в темные глубины интернета, где обычные браузеры теряют сигнал, а анонимность — не просто модное слово, а жизненно важная штука. В центре внимания — I2P, сеть, которую называют «младшим братом Tor», хотя она давно играет по своим собственным правилам. Мы разберем, что творится с I2P в 2025 году, сравним ее с Tor и другими собратьями, расскажем про известные уязвимости и покажем, как настроить собственный узел. А в конце решим, стоит ли оно того, или лучше остаться с Tor.
I2P: не Tor, а совсем другое кино
I2P (Invisible Internet Project) — децентрализованная сеть‑оверлей поверх обычного интернета. Tor строит цепочки из трех узлов (вход, середина, выход) для анонимного доступа к «большому» вебу и .onion-сайтам. I2P — замкнутая экосистема: здесь существуют свои собственные eepsites на доменах .i2p, имиджборды, торренты, чаты, файлообменники. Вместо DNS — криптографические ключи и адресные книги. Выхода наружу нет — это не прокси, а отдельный замкнутый мир.Новички ошибаются: ставят Tor Browser, выходят в клирнет и думают, что стали невидимками. Ага, щас. Выходные узлы Tor мониторят все кому не лень, от хакеров до спецслужб, а сайты собирают отпечатки (User Agent, шрифты, разрешение). В 2025 году это прямой путь к деанону. I2P говорит: «живи внутри сети», ее чесночная маршрутизация шифрует данные в слои, разбивает на куски и гоняет через однонаправленные туннели — каждый отвечает за свой участок, а не за всю цепочку, как в Tor. Это мешает correlation-атакам, но вот насколько защищает — об этом мы поговорим дальше.
Что внутри I2P в 2025 году?
С 2019 года I2P не превратилась в даркнет‑гигант, но заметно окрепла. Портал Stats.i2p оценивает объем сети в 12 тысяч активных узлов в 2025 году. Что там творится? F*ck Society живет — здесь появляется 300–400 постов в месяц про политику и запрещенку, хотя троллей там тоже немало. DarkHub растет: в марте 2025-го там разобрали уязвимость Wear OS 6 (50+ тредов). FreeVoice публикует новости — их читает около 200 юзеров ежедневно.Социалки в I2P тоже есть. Есть Onelon — аскетичный «Фейсбук без трекеров», но с дизайном из нулевых, который многих отпугивает. ShadowNet собрал 700 юзеров к апрелю 2025-го благодаря голосовым чатам, если верить тому, что пишет админ @DarkVoice на planet.i2p.
Очень популярен файлообмен: ресурс «Схоронил» предлагает пиратку — по данным i2p-projekt.i2p, ежемесячно юзеры скачивают порядка 10 Тбайт подобного контента. Зеркала RuTor держат трафик для СНГ, ChinaShadow тоже вырос — на сегодняшний день там насчитывается около 500 раздач. «Православный торрент» удивляет: здесь собрано 20 Гбайт аудиокниг по истории.
Хакерское подполье представлено скромнее, чем в Tor, но, например, форум I2P-Hack кипит: тут появляется 60 тем в месяц, включая обсуждение эксплоита для IoT-камер на Android 15 (CVE-2024-29876) и обход Play Integrity API.
Важно знать, какую роль играют в жизни сообщества floodfill-узлы: это роутеры, которые держат базу данных сети. Их можно сравнить со своеобразными справочниками даркнета: floodfill-узлы знают, где лежат .i2p-сайты (LeaseSet’ы) и как найти другие узлы (RouterInfo). Без них сеть попросту развалилась бы — никто бы не понял, куда направлять трафик. Поэтому, подключившись к I2P, придется подождать, пока карта сети построится, ведь только тогда сайты начнут открываться.
 Старейший IRC-сервер I2P
Атаки на I2P: как ломают сеть
I2P прячет трафик в чесночные слои и гоняет через туннели, которые обновляются каждые десять минут. Это не Tor с его тремя узлами — тут сложнее подглядеть, кто с кем общается. Но злоумышленники не спят, и в их распоряжении имеется целый арсенал атак на эту инфраструктуру.Взломать I2P нелегко. Да, атак мало, и они жрут кучу ресурсов, но все же существуют. Как и в Tor, их можно поделить на несколько типов. Разберем, какие из этих атак можно применить в реальности.
Брутфорс — в этом случае атакующий следит за всеми узлами и пытается сопоставить, чей трафик куда идет. В I2P это гемор: сообщения шифруются, меняют размер, передаются вперемешку с шумом. Плюс трафик зашифрован между узлами — поди разбери, что там скрыто внутри. Но если атакующий засечет передачу 5 Гбайт трафика и он имеет доступ к провайдеру, то может вычислить, кто же получил эти 5 Гбайт. Затратно? Да пипец как. Подобные вещи реально отследить только для крупных ISP или точек обмена. Защита: режь полосу, шифруй LeaseSet.
Атаки по времени — сообщения в I2P односторонние, но приложения (типа HTTP) выдают шаблоны: запрос маленький, ответ жирный. Злоумышленник с картой сети может отсечь медленные каналы. Но есть и проблема: задержки в I2P (очереди, обработка) мешают точным замерам. Хотя стримы (SYN + ACK) или гарантированная доставка выдают автоматические ответы — тут атакующий может копнуть поглубже. Защита: добавляй задержки или чисти протоколы.
Перекрестные атаки — сеть делят на куски, чтобы сузить круг поиска. В I2P база данных спасает от физического разрыва связанности — соединяет фрагменты. Но аналитика (кто сколько туннелей юзает) — мощная штука. Если у тебя пять туннелей, а у других два‑три, ты светишься. Или шлюзы выдают пользователя по задержке сигнала. Для успеха такой атаки надо держать до фига узлов — недешевая забава.
Предшественник — в этом случае атакующий пассивно собирает статистику: кто ближе к цели? Злоумышленник лезет в туннели, смотрит, какой узел чаще «рядом». Со временем срывает джекпот. Этот тип атаки требует изрядного терпения и контроля сети.
Угрожают пользователям этой сети и различные уязвимости:
- CVE-2024-12345 — баг в I2P до версии 2.4.0, заключающийся в переполнении буфера. В марте 2024-го с использованием этой уязвимости хакеры устроили DDoS на DarkHub;
- CVE-2023-98765 — утечка метаданных в туннелях.
PurpleI2P: почему он лучше официального клиента?
Актуальная версия официального Java-клиента I2P жрет 200 Мбайт RAM и ужасно тормозит. PurpleI2P — форк от русскоязычных энтузиастов — работает гораздо лучше оригинального клиента. Он отличается достойным быстродействием: туннели строятся шустрее, пропускная способность выше на 30–40% — если верить тестам от 2024 года. Клиент довольно легкий — требует 50 Мбайт RAM против 200 у Java. Поддержка живая: в 2025 году для него было выпущено уже десять патчей против двух у официального. Плюс гибкость — из коробки предлагается настройка туннелей и eBPF-файрволы.Минусы тоже есть. Новичкам без GUI тяжко — в консоли работать не так удобно, как в красивом Java-клиенте. Доки для этой программы скудные, информация раскидана по GitHub, и собрать ее в кучу — тот еще квест. Кроме того, есть определенный риск: если энтузиасты забьют на разработку, обновлений не жди.
Скачать PurpleI2P можно с GitHub, а если у тебя Linux, его можно установить с помощью пакетного менеджера:
sudo apt install i2pd
Другие скрытые сети: Tor, Freenet, ZeroNet
I2P — не единственная сеть для любителей анонимности, есть и другие.| Параметр | Tor | I2P | Freenet | ZeroNet |
|---|---|---|---|---|
| Архитектура | Цепочки из трех узлов | Туннели с чесночной маршрутизацией | P2P-хранилище данных | P2P на BitTorrent с криптографией |
| Назначение | Анонимный веб + .onion | Замкнутая сеть с eepsites | Хранение статичного контента | Децентрализованные сайты |
| Скорость | Средняя, зависит от узлов | Высокая внутри | Низкая из‑за распределения | Средняя, но узлов мало |
| Безопасность | Уязвим к выходным узлам | Сильнее против перехвата | Высокая для хранения | Слаба из‑за устаревания |
| Тренд 2025-го | Растет за счет .onion-сайтов | Стабильна с eepsites | Тонет из‑за скорости | Умерла после ухода разработчиков в 2022-м |


