


- Регистрация
- Мар 23, 2023
- Сообщения
- 57
- Реакции
- 12
В наше время люди достаточно умны. Они не попадают в ловушку фишинга. Потому что ссылка не похожа на настоящий веб-сайт. Например, фишинговая ссылка может выглядеть так: https://ngrok.io/xxabcd , но она открывает страницы, похожие на страницу входа в Gmail . Люди попадаются в ловушку, и пользователь с минимальными техническими знаниями не станет вводить свои учетные данные (имя пользователя и пароль). Поэтому фишить становится сложно.
Что же делать? Ответ — социальная инженерия. Злоумышленник должен обладать достаточными навыками в области социальной инженерии. Что такое социальная инженерия ? Вкратце, социальная инженерия — это «уязвимости в человеческом организме». Злоумышленник манипулирует сознанием жертвы и обманывает её.
Скрытие фишинговых ссылок в обычных, на первый взгляд, заслуживающих доверия ссылках — важная часть социальной инженерии. Используя этот метод, злоумышленник завоевывает доверие жертвы, и жертва воспринимает фишинговую ссылку как обычную. Потому что домен верхнего уровня (например, Google, YouTube, New York Times и т. д.) считается безопасным.
 Чтобы упростить задачу, мы воспользуемся инструментом, который преобразует фишинговую ссылку в обычную веб-ссылку, например, на Google или YouTube.
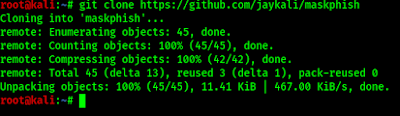
Это небольшой и простой инструмент, написанный на bash, под названием " MaskPhish ". Этот инструмент создан нами и доступен исключительно в нашем репозитории на GitHub. Вы можете клонировать его из нашего репозитория на GitHub, используя следующую команду:
После выполнения этой команды инструмент будет загружен в нашу систему, как показано на следующем скриншоте:
 Теперь нам нужно просто перейти в каталог maskphish, используя команду cd:
Мы можем запустить это с помощью следующей команды:
Затем MaskPhish откроет перед нами главное меню, как на скриншоте:
 Теперь нам нужно указать здесь наш фишинговый URL, какой бы он ни был (с http:// или https://).
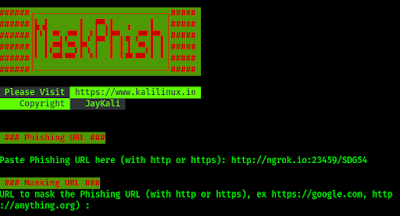 Затем нам нужно указать надежный URL-адрес, который может ввести жертву в заблуждение, например, https://google.com, https://youtube.com или http://anything.com. Как показано на следующем скриншоте:
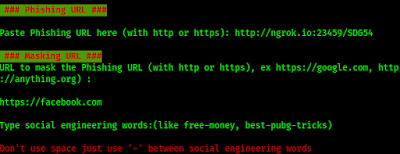 Здесь нам нужно использовать термины из области социальной инженерии, разделяя их дефисами. Например, если жертва — футбольный фанат, мы можем использовать что-то вроде best-footaball-skills (лучшие футбольные навыки). Обратите внимание, что здесь мы не используем пробелы.
Затем мы просто ввели его, и получили ссылку MaskPhish. Наш URL-адрес начинается с facebook.com, и в самом URL-адресе нет слова ngrok.
 Давайте откроем этот, на первый взгляд, надежный URL (который также содержит специальные "ключевые" слова для цели) в нашем браузере, и мы попадем на целевой адрес ngrok (пример фишингового URL).
Черт, у нас ! предупреждение
 Предупреждение исходит от функций безопасности браузера. У каждого метода есть свои ограничения . В любом случае, после нажатия на «Да» мы попали на наш фишинговый сайт.
Известно, что злоумышленники могут завоевать доверие жертвы с помощью подобных URL-адресов, и многие люди не проверяют предупреждения и нажимают «Да» .
На наш взгляд, это действительно хорошо для атак с использованием методов социальной инженерии. Использование этого метода повысит вероятность успеха, а злоумышленник завоюет доверие жертвы, демонстрируя URL-адрес.
Существуют и другие способы скрыть фишинговый URL . Предположим, злоумышленник рассылает фишинговые ссылки по электронной почте — в этом случае уже есть классический способ скрыть URL. В качестве другого примера предположим, что в качестве адреса назначения используется URL нашего веб-сайта kalilinux.in. Теперь рассмотрим пример:
Круто! Теперь попробуй зайти на Facebook, используя ссылку выше!!!
Это просто, достаточно HTML. Поняли секрет ? Опишите его в комментариях.
Ещё один метод — это перенаправление в поиске Google.
Это тоже очень просто: злоумышленник может перенаправить любой URL-адрес в результатах поиска Google следующим образом:
https://www[dot]google[dot]com/url?q=https://www.phishingurl.link
Замените точки на точки и попробуйте в браузере.
Это лишь некоторые из хитрых способов, используемых злоумышленниками при фишинговых атаках. Но существуют и другие методы (например,
Данный учебный материал предназначен для образовательных и исследовательских целей. Только. Взлом или фишинг — это серьёзное преступление. Если кто-либо совершит что-либо подобное. Если речь идёт о незаконной деятельности, то мы не несём за это ответственности.
Что же делать? Ответ — социальная инженерия. Злоумышленник должен обладать достаточными навыками в области социальной инженерии. Что такое социальная инженерия ? Вкратце, социальная инженерия — это «уязвимости в человеческом организме». Злоумышленник манипулирует сознанием жертвы и обманывает её.
Скрытие фишинговых ссылок в обычных, на первый взгляд, заслуживающих доверия ссылках — важная часть социальной инженерии. Используя этот метод, злоумышленник завоевывает доверие жертвы, и жертва воспринимает фишинговую ссылку как обычную. Потому что домен верхнего уровня (например, Google, YouTube, New York Times и т. д.) считается безопасным.

Это небольшой и простой инструмент, написанный на bash, под названием " MaskPhish ". Этот инструмент создан нами и доступен исключительно в нашем репозитории на GitHub. Вы можете клонировать его из нашего репозитория на GitHub, используя следующую команду:
git clone https://github.com/jaykali/maskphishПосле выполнения этой команды инструмент будет загружен в нашу систему, как показано на следующем скриншоте:

cd maskphishМы можем запустить это с помощью следующей команды:
./maskphish.shЗатем MaskPhish откроет перед нами главное меню, как на скриншоте:


Затем мы просто ввели его, и получили ссылку MaskPhish. Наш URL-адрес начинается с facebook.com, и в самом URL-адресе нет слова ngrok.

Черт, у нас ! предупреждение

[td]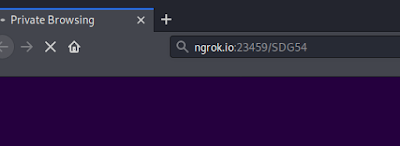 [/td]

[td]
Это пример фишинговой ссылки, представленный в образовательных целях.
[/td]Известно, что злоумышленники могут завоевать доверие жертвы с помощью подобных URL-адресов, и многие люди не проверяют предупреждения и нажимают «Да» .
На наш взгляд, это действительно хорошо для атак с использованием методов социальной инженерии. Использование этого метода повысит вероятность успеха, а злоумышленник завоюет доверие жертвы, демонстрируя URL-адрес.
Существуют и другие способы скрыть фишинговый URL . Предположим, злоумышленник рассылает фишинговые ссылки по электронной почте — в этом случае уже есть классический способ скрыть URL. В качестве другого примера предположим, что в качестве адреса назначения используется URL нашего веб-сайта kalilinux.in. Теперь рассмотрим пример:
Войдите по ссылке: https://www.facebook.com/
Круто! Теперь попробуй зайти на Facebook, используя ссылку выше!!!
Это просто, достаточно HTML. Поняли секрет
? Опишите его в комментариях. Ещё один метод — это перенаправление в поиске Google.
Это тоже очень просто: злоумышленник может перенаправить любой URL-адрес в результатах поиска Google следующим образом:
https://www[dot]google[dot]com/url?q=https://www.phishingurl.link
Замените точки на точки и попробуйте в браузере.
Это лишь некоторые из хитрых способов, используемых злоумышленниками при фишинговых атаках. Но существуют и другие методы (например,
омографы )
для маскировки фишинговых URL-адресов в интернете. Чтобы избежать подобных атак, не следует переходить по ссылкам третьих лиц, даже если они кажутся надежными. Данный учебный материал предназначен для образовательных и исследовательских целей. Только. Взлом или фишинг — это серьёзное преступление. Если кто-либо совершит что-либо подобное. Если речь идёт о незаконной деятельности, то мы не несём за это ответственности.

