



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Хакеры активно используют уязвимость максимальной степени серьезности в плагине Modular DS для WordPress, которая позволяет им удаленно обходить аутентификацию и получать доступ к уязвимым сайтам с правами администратора.
Уязвимость, отслеживаемая как CVE-2026-23550 , затрагивает версии 2.5.1 и более ранние версии Modular DS, плагина управления, позволяющего управлять несколькими сайтами WordPress из единого интерфейса.
Плагин позволяет владельцам, разработчикам или хостинг-провайдерам удаленно отслеживать сайты, выполнять обновления, управлять пользователями, получать доступ к информации о сервере, запускать задачи по техническому обслуживанию и входить в систему. Modular DS имеет более 40 000 установок.
По данным исследователей Patchstack, уязвимость CVE-2026-23550 в настоящее время используется злоумышленниками, первые атаки были зафиксированы 13 января около 02:00 UTC.
Patchstack подтвердил наличие уязвимости и связался с поставщиком на следующий день. Компания Modular DS выпустила исправление в версии 2.5.2 всего через несколько часов.
Уязвимость вызвана рядом недостатков в проектировании и реализации, включая принятие запросов как доверенных при активации режима «прямого запроса» без криптографической проверки их происхождения. Такое поведение раскрывает доступ к нескольким конфиденциальным маршрутам и активирует механизм автоматического резервного входа в систему администратора.
Если в теле запроса не указан конкретный идентификатор пользователя, плагин получает данные существующего администратора или суперадминистратора, а затем автоматически входит в систему под этой учетной записью.
«В методе getLogin(SiteRequest $modularRequest) контроллера src/app/Http/Controllers/AuthController.php предпринимается попытка прочитать идентификатор пользователя из тела запроса $modularRequest», — поясняет Patchstack .
«Поскольку доступ к этому коду могут получить неавторизованные пользователи из-за ранее описанной уязвимости, это позволяет немедленно повысить привилегии», — говорят исследователи.
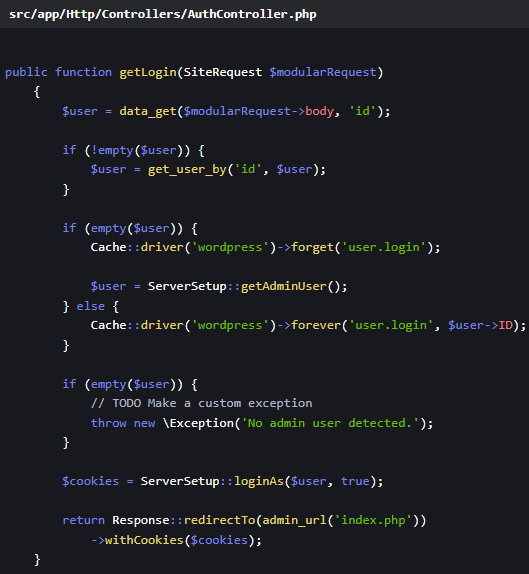
Ошибочная логика резервного варианта
Источник: Patchstack
В версии Modular DS 2.5.2 был патч, удаляющий сопоставление маршрутов на основе URL-адресов. Теперь оно полностью основано на проверенной логике фильтрации, добавлен маршрут 404 по умолчанию, распознаются только значения 'type' для привязки маршрута, и включен безопасный режим обработки нераспознанных запросов.
Пользователям Modular DS рекомендуется как можно скорее обновиться до версии 2.5.2 или более поздней.
В бюллетене по безопасности поставщик рекомендует пользователям проверять журналы доступа к серверу на наличие подозрительных запросов, проверять администраторов на наличие несанкционированных дополнений и перегенерировать все «соли» WordPress после обновления до последней версии.

