



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Хакеры используют новую, ранее не описанную уязвимость в реализации криптографического алгоритма, используемого в продуктах Gladinet CentreStack и Triofox для безопасного удаленного доступа к файлам и их обмена.
Исследователи предупреждают, что, используя эту проблему безопасности, злоумышленники могут получить жестко закодированные криптографические ключи и осуществить удаленное выполнение кода.
Хотя у новой криптографической уязвимости нет официального идентификатора, компания Gladinet уведомила об этом своих клиентов и посоветовала им обновить продукты до последней версии, которая на момент сообщения была выпущена 29 ноября.
Компания также предоставила клиентам набор индикаторов компрометации (IoC), указывающих на то, что уязвимость используется злоумышленниками в реальных условиях.
Специалисты по кибербезопасности из компании Huntress, занимающейся управлением кибербезопасностью, знают как минимум о девяти организациях, ставших объектами атак с использованием новой уязвимости, а также более старой, отслеживаемой как CVE-2025-30406 — уязвимости локального включения файлов, которая позволяет локальному злоумышленнику получить доступ к системным файлам без аутентификации.
Закодированные криптографические ключи
Используя индикаторы компрометации (IoC) из Gladinet, исследователи Huntress смогли определить, где находится уязвимость и как злоумышленники её используют.
Хантресс обнаружила, что проблема связана с пользовательской реализацией криптографического алгоритма AES в Gladinet CentreStack и Triofox, где ключ шифрования и вектор инициализации (IV) были жестко закодированы в файле GladCtrl64.dll и могли быть легко получены.
В частности, ключевые значения были получены из двух статических 100-байтовых строк китайского и японского текста, которые были идентичны во всех установленных продуктах.
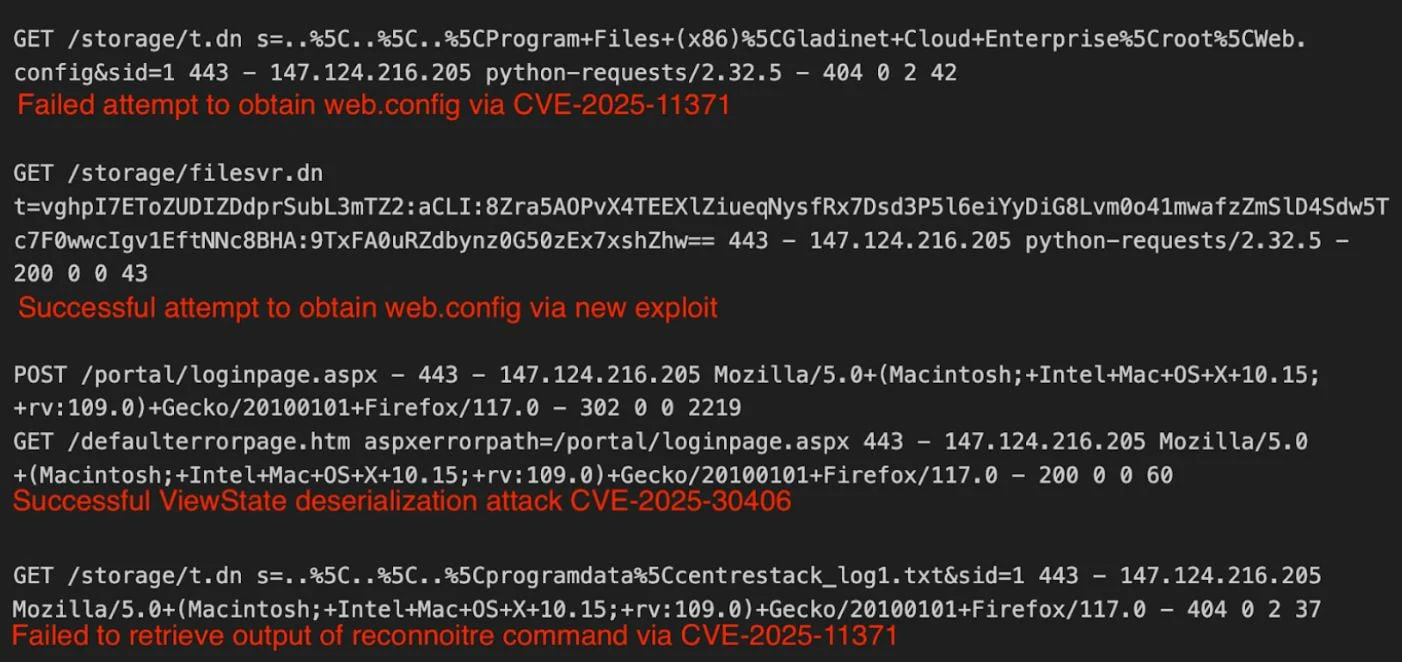
, ошибка заключается в обработке обработчика ' filesvr.dn ', который расшифровывает параметр ' t ' (билет доступа) с помощью этих статических ключей Как объясняет Хантресс .
Любой, кто извлечет эти ключи, сможет расшифровать билеты доступа, содержащие пути к файлам, имена пользователей, пароли и метки времени, или создать свои собственные, чтобы выдавать себя за других пользователей и давать указания серверам возвращать любой файл на диске.
«Поскольку эти ключи никогда не меняются, мы можем один раз извлечь их из памяти и использовать для расшифровки любого билета, сгенерированного сервером, или, что еще хуже, для шифрования наших собственных», — говорят исследователи.
Хантресс заметила, что билеты доступа подделывались с использованием жестко закодированных ключей AES и установкой метки времени на 9999 год, поэтому срок действия билета никогда не истекал.
сервера Затем злоумышленники запросили файл web.config . Поскольку он содержит параметр machineKey , они смогли использовать его для запуска удаленного выполнения кода через уязвимость десериализации ViewState.
Источник: Охотница
Помимо IP-адреса атаки, 147.124.216[.]205, никаких конкретных указаний на виновных в этих атаках не было сделано.
Что касается целей, Хантресс подтвердила, что по состоянию на 10 декабря в их число вошли девять организаций из различных секторов, включая здравоохранение и технологии.
Пользователям Gladinet CentreStack и Triofox рекомендуется как можно скорее обновиться до версии 16.12.10420.56791 (выпущенной 8 декабря), а также поменять местами ключи управления.
Кроме того, рекомендуется проверить журналы на наличие строки ' vghpI7EToZUDIZDdprSubL3mTZ2 ', которая связана с путем к зашифрованному файлу и считается единственным надежным индикатором компрометации.
В своем отчете Huntress предоставляет рекомендации по смягчению последствий, а также индикаторы компрометации, которые защитники могут использовать для защиты своих систем или определения факта взлома.

