



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Была зафиксирована скоординированная кампания, направленная на недавно обнаруженную критическую уязвимость, которая присутствует в сервере telnetd GNU InetUtils уже 11 лет.
Уязвимость отслеживается под номером CVE-2026-24061 и была обнаружена 20 января. Использовать её легко, и множество примеров эксплойтов находятся в открытом доступе.
Ошибка сохраняется с 2015 года.
Участник проекта с открытым исходным кодом Саймон Йозефссон объясняет , что компонент telnetd в GNU InetUtils содержит уязвимость, позволяющую обойти удаленную аутентификацию из-за некорректной обработки переменных окружения при запуске '/usr/bin/login'.
Уязвимость возникает из-за того, что telnetd передает управляемую пользователем переменную среды USER непосредственно в login(1) без предварительной проверки. Установив USER в -f root и подключившись с помощью команды telnet -a , злоумышленник может обойти аутентификацию и получить root-доступ.
Проблема затрагивает версии GNU InetUtils от 1.9.3 (выпущенной в 2015 году) до 2.7 и была исправлена в версии 2.8. Для тех, кто не может обновиться до безопасной версии, стратегии смягчения последствий включают отключение службы telnetd или блокировку TCP-порта 23 на всех брандмауэрах.
GNU InetUtils — это набор классических сетевых клиентских и серверных инструментов (telnet/telnetd, ftp/ftpd, rsh/rshd, ping, traceroute), поддерживаемых проектом GNU и используемых в различных дистрибутивах Linux.
Хотя Telnet — это небезопасный, устаревший компонент, в значительной степени замененный SSH, многие системы Linux и Unix по-прежнему используют его для обеспечения совместимости или в специализированных целях. Он особенно распространен в промышленном секторе благодаря своей простоте и низким накладным расходам.
На устаревших и встроенных устройствах он может работать без обновлений более десяти лет, что объясняет его присутствие в устройствах Интернета вещей, камерах, промышленных датчиках и сетях операционных технологий (OT).
Кристиан Корнеа из компании Zerotak, занимающейся тестированием на проникновение и кибербезопасностью, рассказал BleepingComputer, что критически важные системы сложно заменить в средах OT/ICS.
Исследователь отметил, что это иногда невозможно, поскольку обновления сопровождаются перезагрузкой. «В результате мы по-прежнему сталкиваемся с системами, работающими на серверах Telnet, и даже если попытаться заменить их более безопасными протоколами, такими как SSH, это невозможно из-за устаревших систем, которые продолжают работать».
Более технически подкованные пользователи по-прежнему используют Telnet для некоторых проектов:
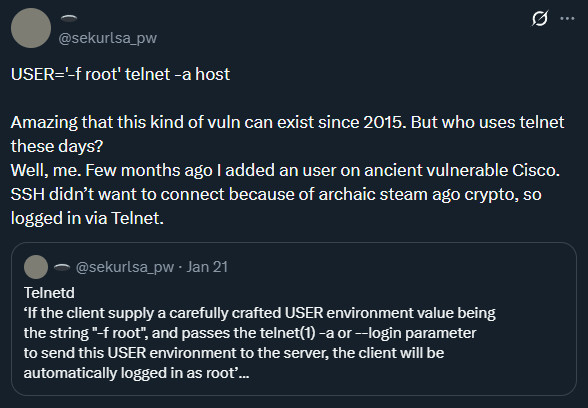 Telnet по-прежнему используется для подключения к старым устройствам.
Другой пользователь подтвердил использование telnet для подключения к старым устройствам Cisco, срок службы которых давно истёк. Та же проблема с SSH.
Однако устройств, доступных в открытом доступе в интернете и всё ещё использующих Telnet, очень мало, что побудило многих исследователей считать уязвимость CVE-2026-24061 менее критической.
занимающаяся мониторингом угроз Компания GreyNoise, , сообщает об обнаружении реальной активности по эксплуатации уязвимости CVE-2026-24061 против небольшого числа уязвимых конечных точек.
Активность, зафиксированная в период с 21 по 22 января, исходила с 18 уникальных IP-адресов злоумышленников в рамках 60 сессий Telnet, все из которых были признаны на 100% вредоносными, и включала отправку 1525 пакетов общим объемом 101,6 КБ.
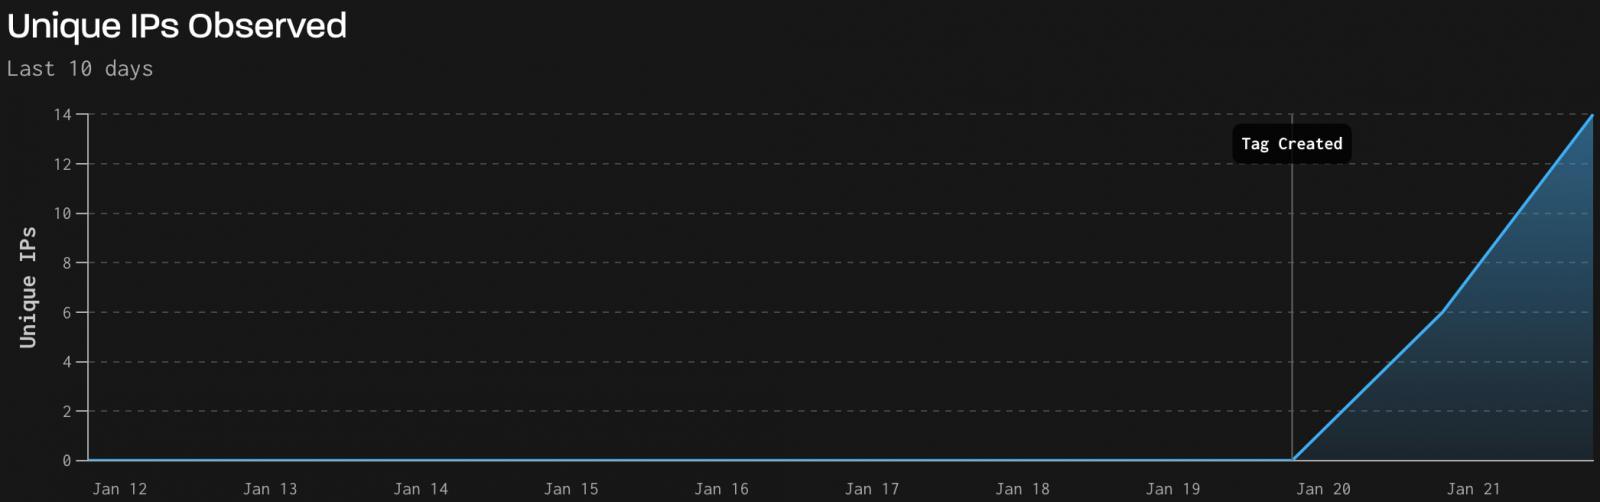
Источник: GreyNoise
Атаки используют уязвимость в согласовании параметров IAC в Telnet для внедрения 'USER=-f <user>' и предоставления доступа к командной оболочке без аутентификации. По данным GreyNoise, большая часть действий, по-видимому, автоматизирована, хотя были отмечены и несколько случаев, когда атакует человек, находящийся за клавиатурой.
Атаки различались по скорости терминала, типу и значениям X11 DISPLAY, но в 83,3% случаев они были направлены на пользователя с правами root.
На этапе после взлома злоумышленники провели автоматическую разведку и попытались сохранить SSH-ключи и развернуть вредоносное ПО на языке Python. По данным GreyNoise, на наблюдаемых системах эти попытки не увенчались успехом из-за отсутствия исполняемых файлов или каталогов.
Хотя масштабы и успешность эксплуатации уязвимостей кажутся ограниченными, потенциально затронутые системы следует обновить или усилить в соответствии с рекомендациями, прежде чем злоумышленники начнут оптимизировать свои цепочки атак.

