



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакеры проводят масштабную кампанию по автоматизированной краже учетных данных, используя уязвимость React2Shell (CVE-2025-55182) в уязвимых приложениях Next.js.
По меньшей мере 766 хостов в различных облачных провайдерах и регионах были взломаны с целью сбора учетных данных баз данных и AWS, закрытых ключей SSH, ключей API, облачных токенов и секретов среды.
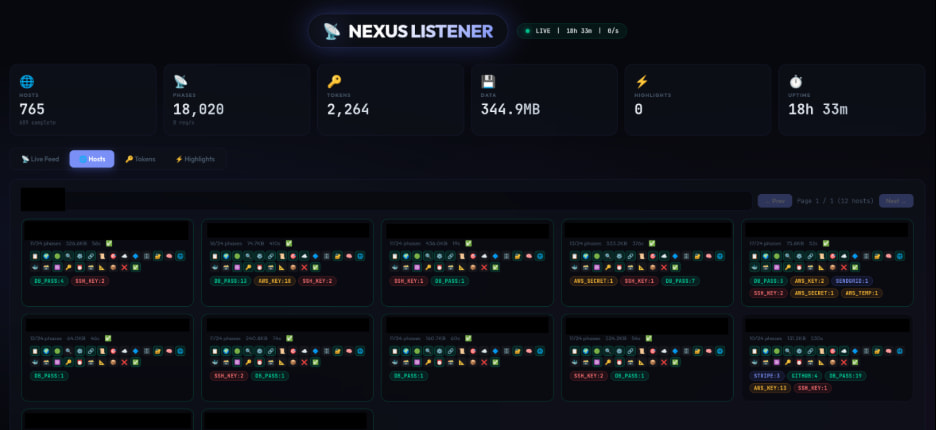
В операции используется платформа NEXUS Listener и автоматизированные скрипты для извлечения и утечки конфиденциальных данных из различных приложений.
Cisco Talos связывает эту активность с кластером угроз, отслеживаемым как UAT-10608. Исследователи получили доступ к открытому экземпляру NEXUS Listener, что позволило им проанализировать тип данных, собранных с скомпрометированных систем, и понять, как работает веб-приложение.
Источник: Cisco Talos
Автоматизированный сбор секретной информации
Атака начинается с автоматического сканирования уязвимых приложений Next.js, взлом которых осуществляется через уязвимость React2Shell. В стандартный временный каталог помещается скрипт, выполняющий многоэтапную процедуру сбора учетных данных.
По данным исследователей Cisco Talos, таким образом похищаются следующие данные:
- Переменные окружения и секреты (ключи API, учетные данные базы данных, токены GitHub/GitLab)
- SSH-ключи
- Учетные данные облачных сервисов (метаданные AWS/GCP/Azure, учетные данные IAM)
- токены Kubernetes
- Информация о Docker/контейнере
- История командования
- Данные процесса и времени выполнения
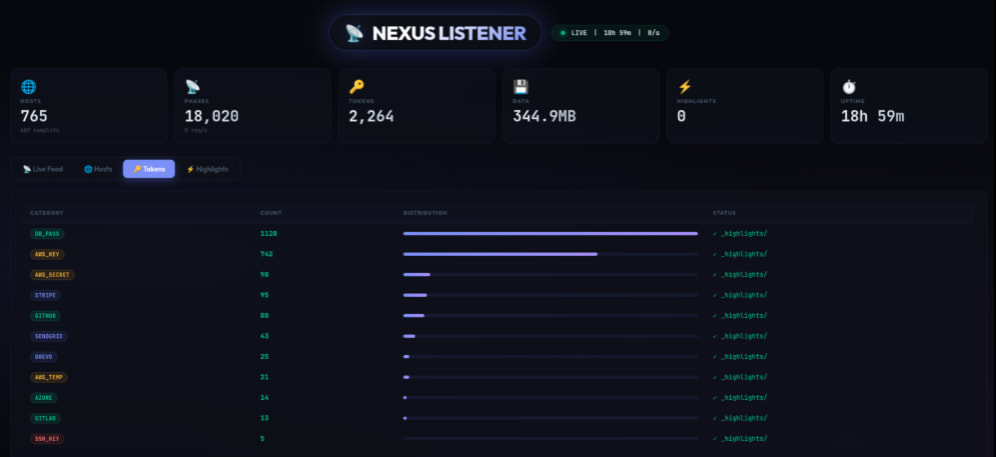
«Приложение содержит список нескольких статистических данных, включая количество скомпрометированных хостов и общее количество учетных данных каждого типа, которые были успешно извлечены с этих хостов», — Cisco Talos, опубликованном на этой неделе. говорится в отчете
«Также указывается время безотказной работы самого приложения. В данном случае автоматизированная система эксплуатации и сбора данных смогла успешно скомпрометировать 766 хостов в течение 24 часов».
Источник: Cisco Talos
Рекомендации по обороне
Украденные секреты позволяют злоумышленникам захватывать облачные учетные записи и получать доступ к базам данных, платежным системам и другим сервисам, а также открывают возможности для атак на цепочку поставок. SSH-ключи могут использоваться для горизонтального перемещения.
Компания Cisco подчеркивает, что скомпрометированные данные, включая персональные сведения, также подвергают жертв регулятивным последствиям в связи с нарушениями законодательства о защите частной жизни.
Исследователи рекомендуют системным администраторам устанавливать обновления безопасности для React2Shell, проводить аудит утечки данных на стороне сервера и немедленно менять все учетные данные при возникновении подозрения на компрометацию.
Кроме того, рекомендуется внедрить AWS IMDSv2 и заменить все повторно используемые SSH-ключи. Также следует включить сканирование секретов, развернуть защиту WAF/RASP для Next.js и обеспечить принцип минимальных привилегий для контейнеров и облачных ролей, чтобы ограничить негативное воздействие.

