



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Иранские хакеры из MuddyWater замаскировали свои операции под атаку с использованием программы-вымогателя Chaos, полагаясь на методы социальной инженерии в Microsoft Teams для получения доступа и обеспечения постоянного присутствия в системе.
Хотя атака включала кражу учетных данных, закрепление за пользователем, удаленный доступ, утечку данных, электронные письма с угрозами вымогательства и размещение записи на портале утечек Chaos, злоумышленники использовали инфраструктуру и методы, аналогичные атакам MuddyWater.
Исследователи Rapid7 полагают, что компонент программы-вымогателя, вероятно, использовался для сокрытия фактической операции кибершпионажа и для затруднения установления вины.
«Эта стратегия подчеркивает сближение между спонсируемой государством деятельностью по внедрению вредоносного ПО и криминальными методами, где важным «признаком» являются используемые методы — и те, которые не применялись. Эта стратегия предполагает, что основной целью была не финансовая выгода», — объясняет Rapid7 .
Несмотря на видимость благонадежности, компания Rapid7 с умеренной уверенностью связывает инцидент с группировкой MuddyWater, также известной как Static Kitten, Mango Sandstorm и Seedworm.
Этот вывод основан на дублировании инфраструктуры, использовании специфического сертификата подписи кода, который спонсируемая государством группа применяла для подписи вредоносных программ Stagecomp и Darkcomp, приписываемых злоумышленнику, а также на различных методах оперативной работы.
MuddyWater — это спонсируемая иранским государством группа кибершпионажа, известная своими долгосрочными кампаниями по вторжению в сети , осуществляемыми в сговоре с Министерством разведки и безопасности страны (MOIS).
The Chaos — это сервис-вымогатель (RaaS), появившийся в 2025 году и известный своими масштабными атаками, тактикой двойного вымогательства и кампаниями социальной инженерии, в основном нацеленными на организации в Соединенных Штатах .
Развитие атаки
Взлом, исследованный компанией Rapid7, начался с использования методов социальной инженерии в Microsoft Teams, в ходе которых злоумышленники инициировали чаты с сотрудниками, устанавливали сеансы совместного использования экрана, собирали учетные данные, манипулировали настройками многофакторной аутентификации (MFA) и в некоторых случаях развертывали AnyDesk для удаленного доступа.
Кража учетных данных происходила либо через фишинговые страницы, маскирующиеся под Microsoft Quick Assist, либо путем обмана жертв, заставлявших их вводить свои пароли в локальные текстовые файлы.
Взломав учетные записи, злоумышленники прошли аутентификацию во внутренних системах, включая контроллер домена, и обеспечили себе постоянное присутствие в сети с помощью RDP, DWAgent и AnyDesk.
Затем они использовали загрузчик вредоносного ПО (ms_upd.exe) для внедрения собственной бэкдор-системы (Game.exe), замаскированной под приложение Microsoft WebView2.
Вредоносная программа включает в себя проверки на предмет противодействия анализу и виртуальным машинам, а также поддерживает 12 команд, включая выполнение команд PowerShell и CMD, загрузку и удаление файлов, а также постоянный доступ к командной оболочке.
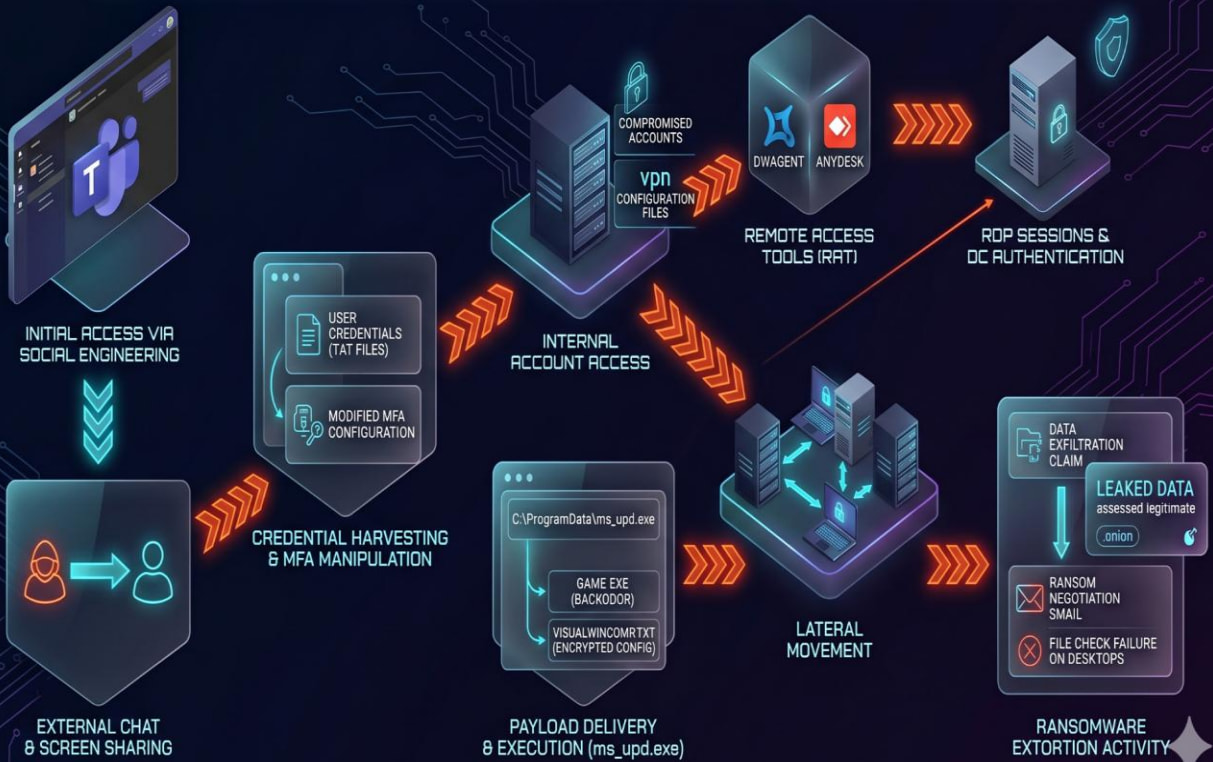
Источник: Rapid7
Компания Rapid7 отмечает, что MuddyWater и раньше использовала программы-вымогатели для маскировки своих операций по кибершпионажу. В конце 2025 года эта мошенническая организация применила программу-вымогатель Qilin в атаке на израильскую организацию.
Исследователи предполагают, что после того, как в конце 2025 года атака была приписана оперативникам MOIS, группа злоумышленников могла сменить название своей программы-вымогателя.

