



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники используют открытый исходный код инструмента RedTiger, разработанного Red Team, для создания инструмента для кражи информации, который собирает данные аккаунтов Discord и платежную информацию.
Вредоносное ПО также может красть учетные данные, хранящиеся в браузере, данные криптовалютного кошелька и игровые аккаунты.
RedTiger — это пакет для тестирования на проникновение на основе Python для Windows и Linux, который объединяет возможности сканирования сетей и взлома паролей, утилиты для OSINT, инструменты, ориентированные на Discord, и конструктор вредоносных программ.
Компонент RedTiger для кражи информации предлагает стандартные возможности кражи системной информации, файлов cookie и паролей браузера, файлов криптокошелька, игровых файлов и данных Roblox и Discord. Он также может делать снимки экрана и скриншоты веб-камеры жертвы.
Хотя проект маркирует свои опасные функции как «только для легального использования» на GitHub , его бесплатное и безоговорочное распространение, а также отсутствие каких-либо гарантий позволяют легко злоупотреблять.
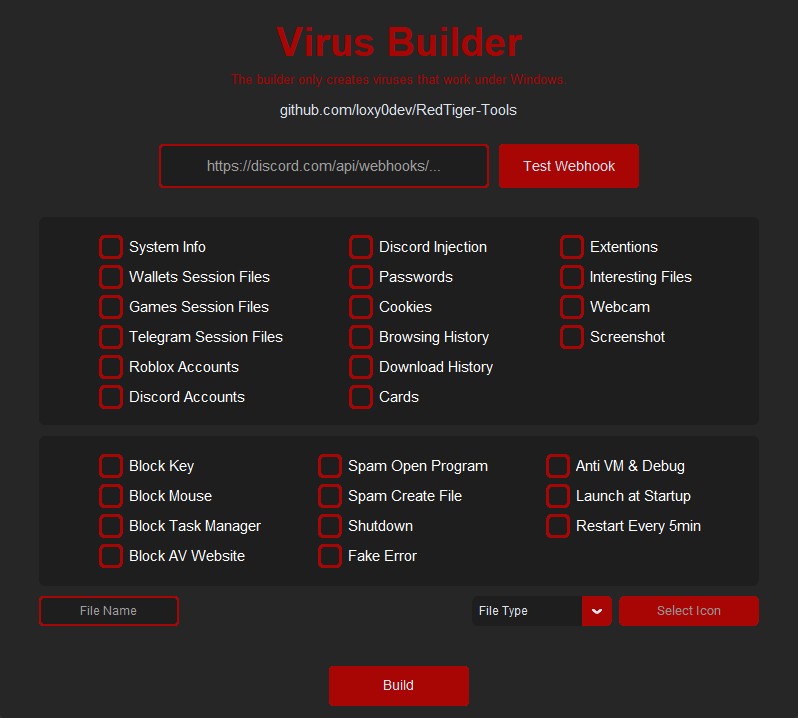
По данным отчета Netskope , злоумышленники теперь злоупотребляют компонентом RedTiger по краже информации, в первую очередь для атак на владельцев французских учетных записей Discord.
Злоумышленники скомпилировали код RedTiger с помощью PyInstaller для формирования автономных двоичных файлов и дали им игровые или связанные с Discord имена.
После установки на компьютер жертвы программа для кражи информации сканирует файлы базы данных Discord и браузера. Затем она извлекает открытые и зашифрованные токены с помощью регулярных выражений, проверяет их и извлекает данные профиля, адреса электронной почты, многофакторной аутентификации и подписки.
Затем он внедряет пользовательский JavaScript-код в файл index.js Discord для перехвата вызовов API и регистрации таких событий, как попытки входа в систему, покупки и даже смена пароля. Он также извлекает платёжную информацию (PayPal, кредитные карты), хранящуюся в Discord.
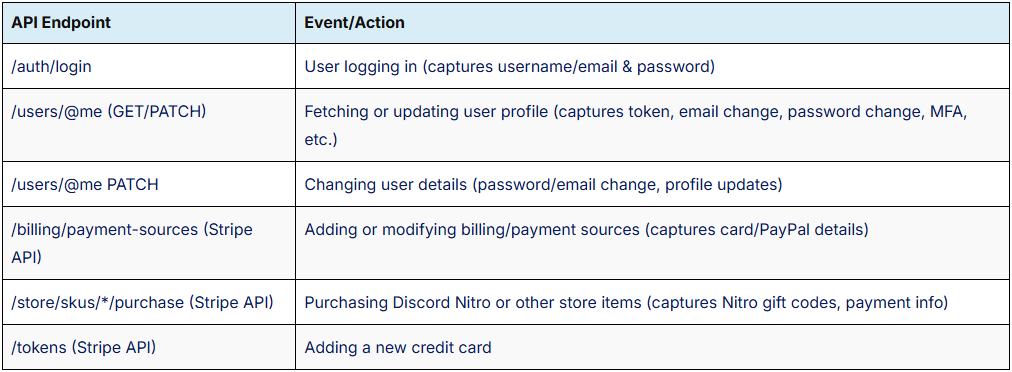
Источник: Netskope
RedTiger собирает из веб-браузеров жертвы сохранённые пароли, файлы cookie, историю посещённых страниц, данные кредитных карт и расширения браузера. Вредоносная программа также делает снимки экрана рабочего стола и сканирует файловую систему на наличие файлов .TXT, .SQL и .ZIP.
После сбора данных вредоносная программа архивирует файлы и загружает их в GoFile, облачное хранилище, поддерживающее анонимную загрузку. Ссылка на скачивание затем отправляется злоумышленнику через веб-хук Discord вместе с метаданными жертвы.
Что касается обхода защиты, RedTiger хорошо оснащён, включая механизмы защиты от «песочницы» и завершая работу при обнаружении отладчиков. Вредоносная программа также запускает 400 процессов и создаёт 100 случайных файлов, чтобы перегрузить криминалистический анализ.
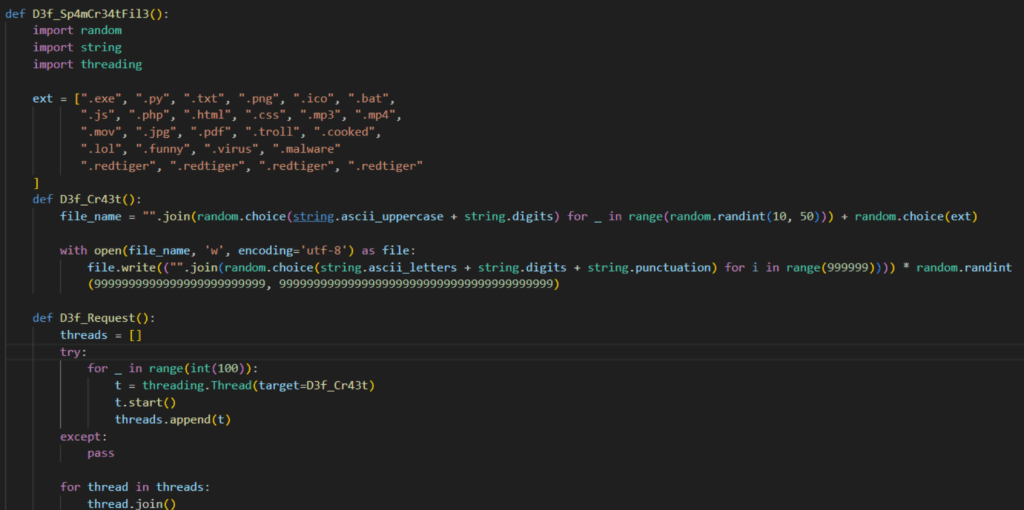
Источник: Netskope
Хотя Netskope не раскрывает явных векторов распространения исполняемых файлов RedTiger, используемых в качестве оружия, некоторые распространенные методы включают каналы Discord, сайты загрузки вредоносного ПО, сообщения на форумах, вредоносную рекламу и видеоролики на YouTube.
Пользователям следует избегать загрузки исполняемых файлов или игровых инструментов, таких как моды, «трейнеры» или «ускорители», из непроверенных источников.
Если вы подозреваете взлом, отзовите токены Discord, смените пароли и переустановите клиент Discord для ПК с официального сайта. Также удалите сохранённые данные из браузеров и включите MFA везде.

