


- Регистрация
- Мар 23, 2023
- Сообщения
- 57
- Реакции
- 12

Введение
Пассивная разведка (OSINT)
Сосредоточьтесь на сборе информации о целевой компании и её сотрудниках. Ресурсы, которые могут быть полезны для этого (подробное объяснение приведено в разделе "ИНСТРУМЕНТЫ И МЕТОДЫ" ниже):
- Веб-сайт компании,
- Поисковые системы,
- Социальные сети.
Одним из самых удобных инструментов может стать SpiderFoot. Это автоматизированный OSINT-инструмент, интегрирующий различные источники данных и использующий множество методов анализа, что позволяет упростить навигацию по полученным данным. Вы можете быстро начать использовать его, скопировав репозиторий и запустив его с помощью Python3, как показано ниже:
git clone https://github.com/smicallef/spiderfoot.git
Эта статья поможет вам получить начальный доступ к целевой системе во время проведения Red Team проекта. Она разделена на две части для удобства восприятия. Первая часть описывает использование OSINT для доставки вредоносного ПО, в основном для целевого фишинга. Во второй части рассматривается создание вредоносного ПО и применение методов обхода обнаружения. Мы надеемся, что эта статья будет для вас информативной и интересной!

I. Доставка вредоносного ПО
Существует несколько способов доставки вредоносного ПО жертве. Успех в значительной степени зависит от креативности злоумышленника. Позже в статье мы подробнее остановимся на фишинге, однако ниже представлены некоторые другие основные методы доставки вредоносного ПО:
- Фишинг: злоумышленник отправляет обманные сообщения жертвам, побуждая их перейти по вредоносным ссылкам или открыть зараженные вложения.
- Оставленные USB-накопители: техника, при которой злоумышленники намеренно оставляют зараженные USB-накопители в местах общего пользования или рядом с потенциальными жертвами. Когда жертва подключает накопитель, активируется вредоносное ПО, предоставляя злоумышленнику начальный доступ к системе.
- Эксплуатация уязвимостей: злоумышленник использует уязвимости в программном обеспечении или сетевых устройствах, которыми пользуется жертва, чтобы заразить систему вредоносным ПО.
- Социальная инженерия: злоумышленник манипулирует жертвой для получения конфиденциальной информации или физического доступа к закрытым зонам в здании компании. Достигается это разными способами, например, через телефонные звонки (Voice phishing) и текстовые сообщения (SMS-фишинг).
- Атака на водопое: злоумышленник определяет сайты, которые сотрудники целевой организации посещают часто, и заражает их вредоносным ПО.
- Атаки на цепочку поставок: злоумышленник может нацелиться на поставщиков или партнеров организации и скомпрометировать их системы или программное обеспечение.
Искусство создания иллюзии надежности.
Эффективная фишинговая атака всегда начинается со сбора информации о цели. Каждая организация уникальна. Более того, каждый сотрудник внутри организации отличается от других. Именно поэтому успех фишинга во многом зависит от этапа разведки.
Как выполнять разведку
Цель разведки — собрать как можно больше информации о цели. Это включает в себя технические данные, инфраструктуру компании, а также сведения о самой компании и её сотрудниках. Существует два подхода к сбору информации:
- Пассивный — бесшумный подход без прямого взаимодействия с целевой компанией.
- Активный — более заметный подход, предполагающий прямое взаимодействие с целевой компанией.
Пассивная разведка (OSINT)
Сосредоточьтесь на сборе информации о целевой компании и её сотрудниках. Ресурсы, которые могут быть полезны для этого (подробное объяснение приведено в разделе "ИНСТРУМЕНТЫ И МЕТОДЫ" ниже):
- Веб-сайт компании,
- Поисковые системы,
- Социальные сети.
- Услуги — чем занимается компания?
- Местоположение — где расположена компания?
- Размер — какого размера компания?
- Структура — какова структура компании и как взаимодействуют различные отделы?
- Известность — насколько хорошо известна компания в мире?
- Целевая аудитория — кому компания предоставляет свои услуги?
- Маркетинг — как компания рекламирует свои услуги?
- Активы — все ресурсы компании (офисы, веб-сайты, сетевая инфраструктура и т. д.).
- Безопасность — какие меры безопасности предусмотрены для защиты активов компании?
- Партнёры — с кем сотрудничает компания?
- Вакансии — открыты ли вакансии в компании?
- Должность — какие роли и обязанности выполняет сотрудник?
- Зависимости — какие функциональные или рабочие зависимости существуют у сотрудника?
- Контактные данные — номер телефона, адрес электронной почты, место проживания, псевдонимы и т.д.
- Операционная система — какую операционную систему использует сотрудник для работы?
- Активы — есть ли у сотрудника веб-сайт, блог, аккаунты в социальных сетях или какие-либо специфические приложения?
- Интересы — какие у сотрудника личные увлечения, хобби или области интересов вне рабочих обязанностей?
- Связи — с кем связан сотрудник?
Существует отличный репозиторий, содержащий перечень инструментов и ресурсов для сбора информации из открытых источников (OSINT), доступный по следующей ссылке. В нем вы найдете различные инструменты для разных целей.
Одним из самых удобных инструментов может стать SpiderFoot. Это автоматизированный OSINT-инструмент, интегрирующий различные источники данных и использующий множество методов анализа, что позволяет упростить навигацию по полученным данным. Вы можете быстро начать использовать его, скопировав репозиторий и запустив его с помощью Python3, как показано ниже:
git clone https://github.com/smicallef/spiderfoot.git
cd spiderfoot
pip3 install -r requirements.txt
python3 ./sf.py -l 127.0.0.1:5001
Затем вы можете получить доступ к панели управления, используя веб-браузер, по следующему адресу: http://127.0.0.1:5001/, и начать сбор информации, выбрав цель, тип сканирования и нажав кнопку «Run Scan Now».

Через некоторое время результат сканирования будет доступен во вкладке «scans».

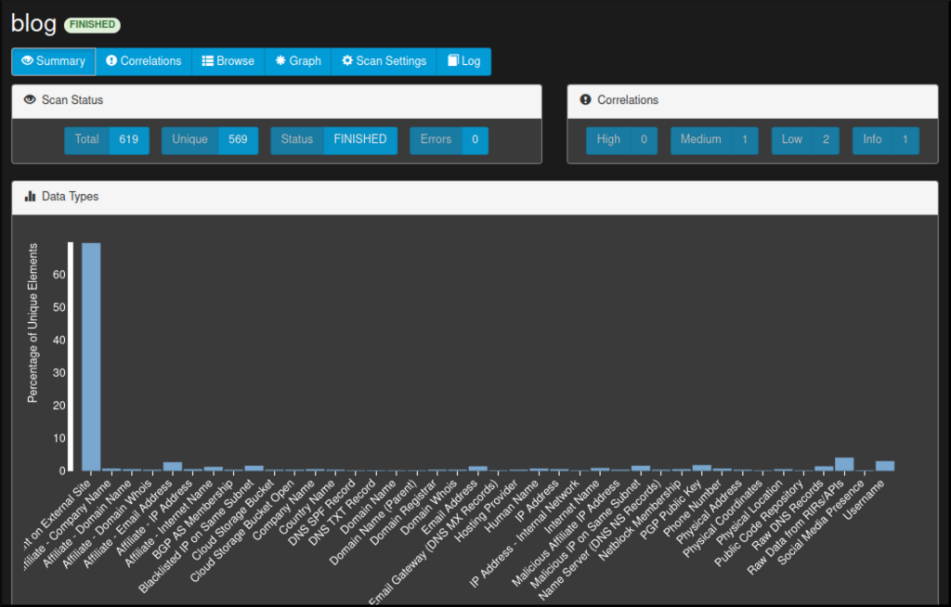
Здесь представлено множество информации для анализа, такой как адреса электронной почты, имена пользователей, номера телефонов, домены и многое другое:
Хорошо начать с вкладки «корреляции». На изображении ниже показана одна из потенциальных проблем, связанная с AWS-бакетом (подробнее о том, как его найти и использовать, в разделе CLOUDS ниже).
Однако, как и с любым автоматическим инструментом, лучшие результаты достигаются при ручной работе. Вот некоторые техники, которые вы можете рассмотреть:
- Поисковые системы: Выполните поиск имени сотрудника с помощью популярных поисковых систем, таких как Google, Bing или DuckDuckGo. Ищите любую общедоступную информацию, например, профили в социальных сетях, публикации в интернете или упоминания в новостях.
- Социальные сети: Изучите платформы социальных сетей, такие как LinkedIn, Facebook, Twitter, Instagram, а также профессиональные форумы. Проверьте профили сотрудников на предмет публично доступной информации о профессиональном опыте, связях или интересах.
- Сайт компании: Посетите официальный сайт организации и выполните поиск по имени сотрудника в разделах «О нас», «Команда» или «Сотрудники». Найдите информацию об их должности, обязанностях или другую соответствующую информацию.
- Профессиональные сети: Проверьте отраслевые профессиональные сети или онлайн-сообщества, где сотрудник может быть активен. Это могут быть платформы вроде GitHub (для разработчиков), Behance (для дизайнеров), Stack Overflow (для программистов), а также группы в Discord и Reddit.
- Публичные записи: Ищите в публичных записях или правительственных базах данных информацию, связанную с сотрудником, такую как владение недвижимостью, лицензии, профессиональные сертификаты или судебные записи.
- Местные СМИ: Выполните поиск на новостных сайтах, в газетах или региональных изданиях на предмет статей или интервью с участием сотрудника или компании, в которой он работает.
- Веб-архивы: Воспользуйтесь архивными веб-сервисами, такими как Wayback Machine (archive.org), чтобы просмотреть более старые версии сайтов. Это может помочь обнаружить историческую информацию, недоступную на текущей версии сайта.
Когда речь идет о поисковых системах, полезно знать следующие операторы поиска (известные также как «dorks»):
- inurl: поиск URL-адресов, содержащих заданное ключевое слово.
- allintext: поиск текста на веб-странице.
- filetype: поиск определенных типов файлов.
- intitle: поиск заданных ключевых слов в заголовке страницы.
- site: включает результаты только для указанных доменов.
- cache: в сочетании с параметром site отображает кэшированную или более старую версию веб-страницы.
- (|): логический оператор, выводит результаты, содержащие одно из двух заданных поисковых терминов.
- (*): оператор подстановки, ищет страницы, содержащие любой контекст, связанный с вашим поисковым термином.
- (–): исключает нежелательные результаты из поиска.
site:docs.google.com intitle
 cv|resume|curriculum vitae|job application)
inurl:linkedin.com "view my resume" TARGET_COMPANY_NAME
filetype
 df "afine"
intext: "@afine.com" inurl:github.com
(site:drive.google.com OR site:docs.google.com OR site:cloud.google.com OR site:storage.googleapis.com OR site:docs.microsoft.com OR site:amazonaws.com) AND filetype
df "report"site
astebin.com [email protected]Вы можете найти больше dork-запросов в базе данных Exploit Database. Также стоит прочитать отличную статью в блоге Security Trails.
Не ограничивайтесь только поисковыми системами Google:
- https://www.bing.com/
- https://yahoo.com/
- https://duckduckgo.com/
- https://ask.com/
- https://www.baidu.com/
- https://www.ecosia.org/
- https://www.aol.com/
- https://archive.org/
- https://yandex.ru/
Помимо техники Dorking, существует множество инструментов и сервисов для сбора субдоменов целевой компании без «контакта» с ней. Для этой задачи я рекомендую использовать amass и subfinder, а также резолвер из репозитория BonJarber на GitHub (обновляется ежедневно). Вы можете использовать следующий фрагмент кода, чтобы быстро собрать субдомены, принадлежащие целевой компании, которые могут содержать дополнительную полезную информацию для фишинга:
DOMAIN=afine.com
wget https://raw.githubusercontent.com/BonJarber/fresh-resolvers/main/resolvers.txt -O resolvers.txt > /dev/null 2>&1 || echo -e "8.8.8.8\n8.8.4.4" >> resolvers.txt
subfinder -silent -recursive -d "$DOMAIN" -o subfinder.txt
amass enum --passive -d "$DOMAIN" -o amass.txt -rf resolvers.txt
Для оптимального использования инструмента рекомендуется настроить API-ключи Subfinder в файле (~/.config/subfinder/config.yaml):
- https://www.virustotal.com/
- https://api.passivetotal.org/
- https://securitytrails.com/
- https://censys.io/
- https://app.binaryedge.io/
- https://account.shodan.io/
- https://urlscan.io/
- https://www.zoomeye.org/

Открытие обратных ссылок
Еще один отличный способ сбора информации о целевом домене — это анализ обратных ссылок (ссылок с внешних сайтов на целевой). Для этого можно использовать следующие веб-сайты:
- https://ahrefs.com/backlink-checker
- https://www.semrush.com/analytics/backlinks/
- https://app.neilpatel.com/en/seo_analyzer/backlinks
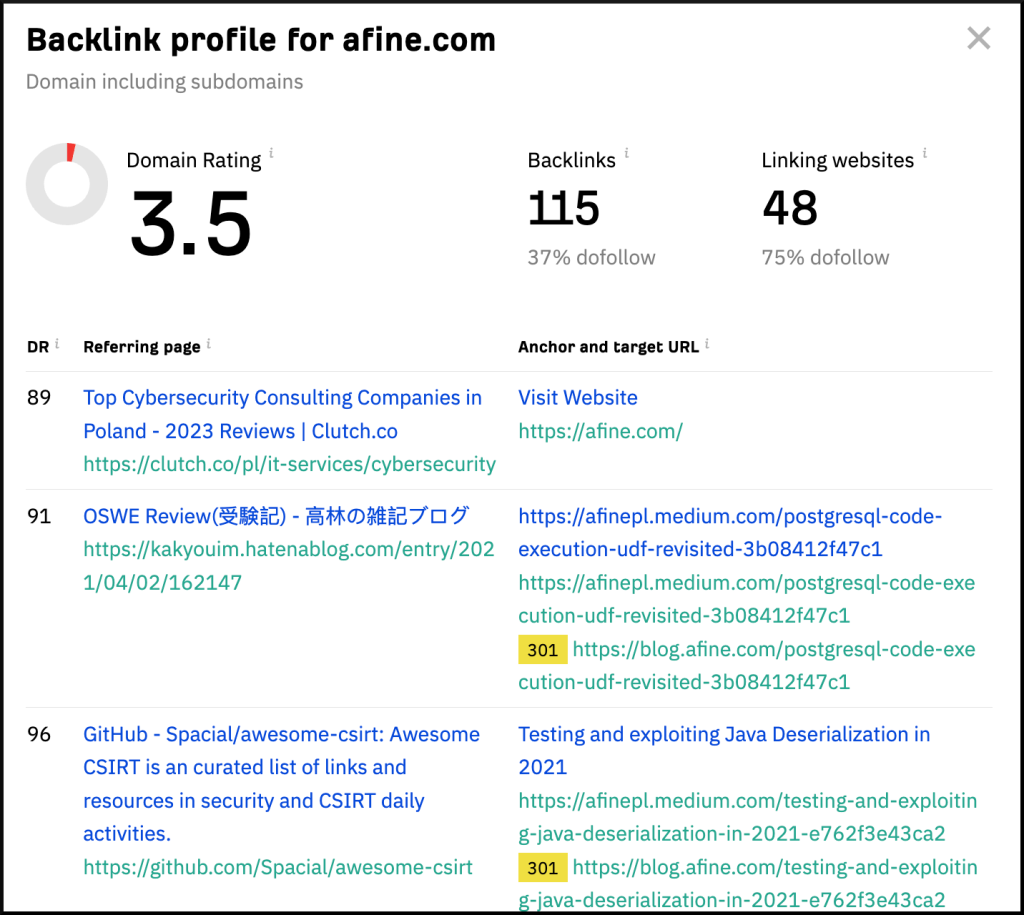

Не только субдомены можно собирать, но и другую информацию, такую как имена сотрудников, полные URL пути или партнеров компании.
Разведка по адресам электронной почты (сотрудники)
Для перечисления адресов электронной почты, принадлежащих компании, существует отличный инструмент, называемый theHarvester:
theHarvester -d afine.com -b all
Если вы найдете какие-либо прозвища, связанные с целевым сотрудником, вы можете использовать mailcat для перечисления любых адресов электронной почты, созданных с использованием этого прозвища:
python mailcat.py --tor kmazurek

Если вы найдете какие-либо адреса электронной почты, принадлежащие цели, всегда проверяйте связанную с этим информацию. Один из способов автоматизировать этот процесс — использовать инструмент mosint.
Для оптимального использования инструмента рекомендуется настроить следующие API-ключи:
- https://hunter.io/api-keys
- https://emailrep.io/key
- https://intelx.io/account?tab=developer
- https://psbdmp.ws/me
- https://rapidapi.com/rohan-patra/api/breachdirectory
mosint set hunter API_KEY
mosint set emailrep API_KEY
mosint set intelx API_KEY
mosint set psbdmp API_KEY
mosint set breachdirectory API_KEY
Чтобы вывести информацию про определенный адрес электронной почты, используйте следующую команду:
mosint [email protected]
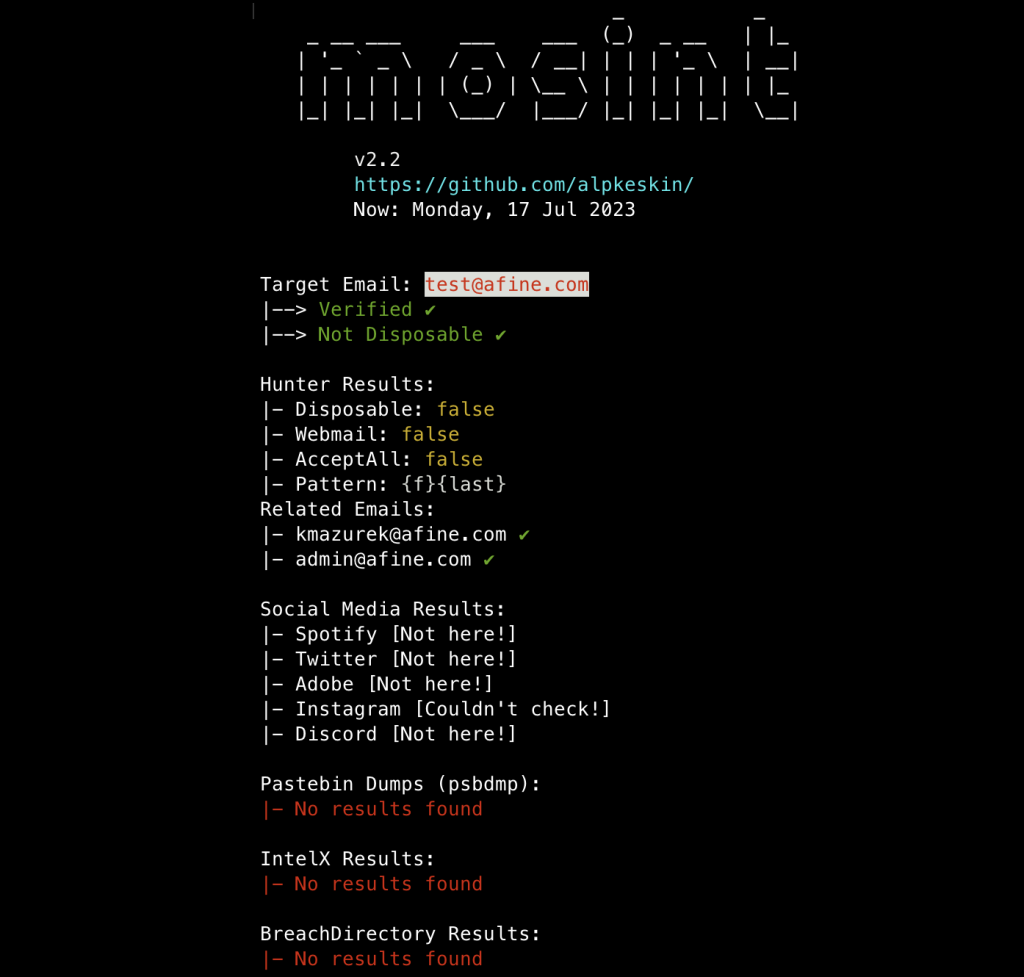
В результате вы получите все связанные адреса электронной почты, аккаунты в социальных сетях, данные из pastebin и информацию о том, находится ли адрес в базе утечек.
Следующий шаг — проверка репутации электронной почты.
https://emailrep.io/
Пример проверки:

Вы можете добиться того же с помощью CLI:
curl -s emailrep.io/[email protected]

Обратите внимание на то, что параметр "spoofable" установлен в True. Подробнее об этом будет рассказано в разделе SPF и DMARC ниже. Вы всегда должны проверять репутацию электронной почты перед проведением атаки с подделкой отправителя, поскольку её легко заблокировать или поместить в СПАМ, если репутация письма низкая.
Метаданные в файлах (Сотрудники)
Компаниям часто приходится обмениваться различными типами файлов, такими как отчёты, фотографии, вакансии и новости. Эти файлы содержат метаданные, такие как имена пользователей, даты, версии программного обеспечения и географические координаты, которые можно извлечь с помощью инструмента exiftool.

Кроме того, вы можете использовать технику обратного поиска изображений, чтобы найти другие веб-сайты, использующие определённые изображения, используя следующие два ресурса:
Далее в статье будет представлена дополнительная информация о том, как идентифицировать облачное хранилище с использованием файлов, размещённых целевой компанией.
Социальные сети
Используйте социальные сети, особенно LinkedIn. С помощью них можно узнать много информации о размере компании, её сотрудниках и подробную информацию о конкретных сотрудниках.
Пример информации, которую можно собрать только с помощью LinkedIn:

Другие полезные веб-сайты:
Утечки
Необходимо проверять кодовую базу для каждого найденного адреса электронной почты, имени пользователя и домена. Если повезёт, можно найти конфигурационные файлы, имена пользователей и пароли, которые могут быть использованы напрямую для атак на основе перебора паролей или косвенно, как предлог для обращения в IT-отдел:
Кроме того, проверьте, была ли целевая организация взломана:
Полезный инструмент для автоматизации этой задачи —h8mail. Как и всегда, лучше добиться лучших результатов с использованием API KEYS. Для генерации шаблона конфигурационного файла используйте команду:
h8mail -g
Затем можно выполнить запрос для списка целей, указав конфигурационный файл для API-ключей и сохраняя результаты в файл pwned_targets.csv:
h8mail -t targets.txt -c config.ini -o pwned_targets.csv
Пример сканирования с использованием одной цели:

Инфраструктурная разведка
Вы можете собрать полезную информацию о инфраструктуре компании, используя инструменты такие как whois, dig или host. Однако я хотел бы поделиться с вами другими инструментами, которые показывают информацию более удобно для восприятия.
Первым инструментом является wtfis. Для начала работы с этим инструментом вам понадобятся следующие API-ключи, которые можно получить бесплатно (кроме Shodan):
Затем создайте файл ~/.env.wtfis со следующим содержимым (для работы инструмента требуется только ключ API для Virustotal):
# Пример файла ~/.env.wtfis
# Не забудьте использовать команду chmod 400!
VT_API_KEY=KEY_HERE
IP2WHOIS_API_KEY=KEY_HERE
SHODAN_API_KEY=KEY_HERE
GREYNOISE_API_KEY=KEY_HERE
Пример вывода инструмента:

Еще одним инструментом, который стоит проверить, является DNSDumpster, который позволяет в один клик картографировать структуру домена компании:

Вы увидите различные данные о владельцах IP-блоков, геолокации хостов и DNS-серверах в удобном для восприятия формате.
SPF и DMARC
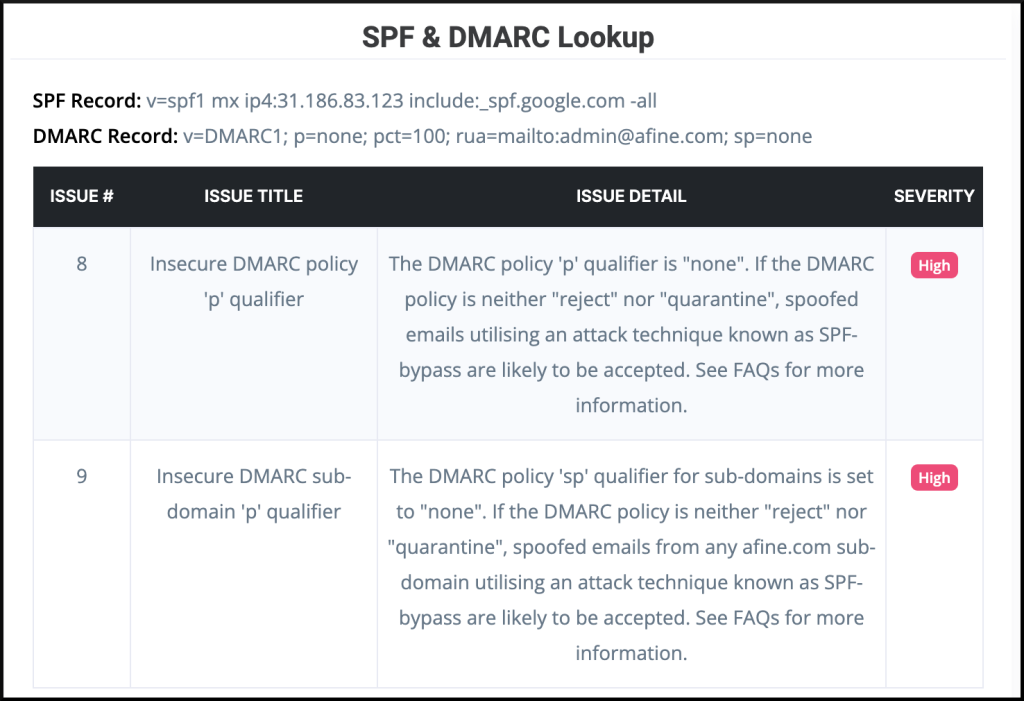
Что касается DNS-серверов, крайне важно убедиться, что записи SPF и DMARC настроены правильно, чтобы избежать фишинговых атак. SPF — это компонент DNS-записи, который определяет, может ли определённый IP-адрес отправлять электронные письма от имени конкретного домена. Запись SPF может быть настроена следующим образом:
- hardfail — письма, которые подозреваются в подделке или спаме, отклоняются.
- softfail — письма принимаются, но с предупреждением о подозрительности/спаме.
- neutral — все письма принимаются.
- reject — письмо не доставляется.
- quarantine — письмо помещается в спам/нежелательную почту.
- none — никаких действий не предпринимается.
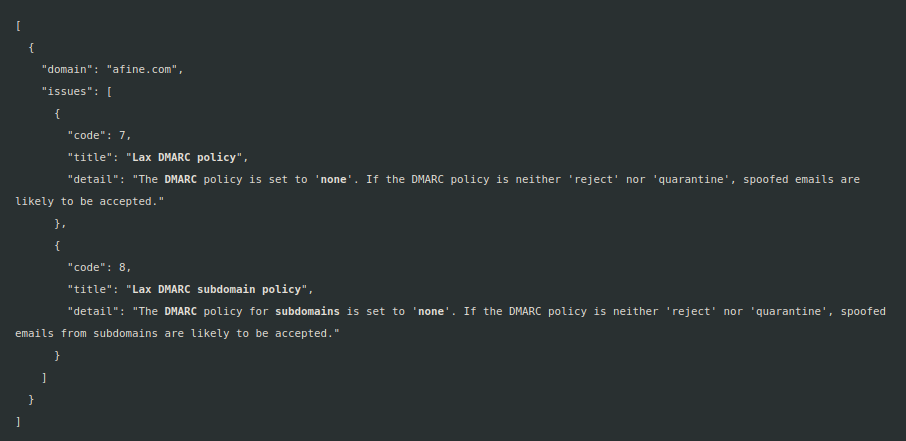
mailspoof -d TARGET_DOMAIN
Пример неправильных конфигураций:
Другим инструментом для той же цели, но в онлайн-формате, является сайт caniphish:
Clouds
Если компания использует облачного провайдера, то вредоносное ПО может быть доставлено с его инфраструктуры (при неправильной настройке контейнера). Ниже представлены облачные провайдеры и соответствующие им открытые облачные хранилища и URL-адреса, по которым можно распознать хранилище:
- Google Cloud Platform (GCP) – Google Storage Bucket:
https://<BUCKET_NAME>.storage.googleapis.com/
https://www.googleapis.com/storage/v1/b/<BUCKET_NAME>/iam - DigitalOcean – Spaces:
https://<BUCKET_NAME>.<REGION>.digitaloceanspaces.com - Microsoft Azure – Block Blob:
https://<BUCKET_NAME>.core.windows.net/<CONTAINER>/
https://<BUCKET_NAME>.blob.core.windows.net/<CONTAINER>/ - Amazon Web Services (AWS) – S3 Bucket:
https://<BUCKET_NAME>.s3.amazonaws.com
https://s3-<REGION>.amazonaws.com/<COMPANY_NAME>
Сначала следует проверить, использует ли компания услуги облачного провайдера. Вы можете использовать ip2provider, чтобы проверить, какой облачный провайдер хостит определенный IP-адрес.
cat ip_addresses.txt | ./ip2provider.py
Также можно определить облачное хранилище, проверив сайт компании, чтобы увидеть, предлагает ли облачный провайдер какие-либо скачиваемые материалы. Более того, если имя файла уникально (например, UUID), можно найти его с помощью поисковых систем для обнаружения хранилища.
inurl:s3.amazonaws.com "UNIQUE_FILENAME"
Наконец, существует сайт GrayHatWarfare, онлайн-инструмент, который ищет открытые облачные хранилища и архивирует их.
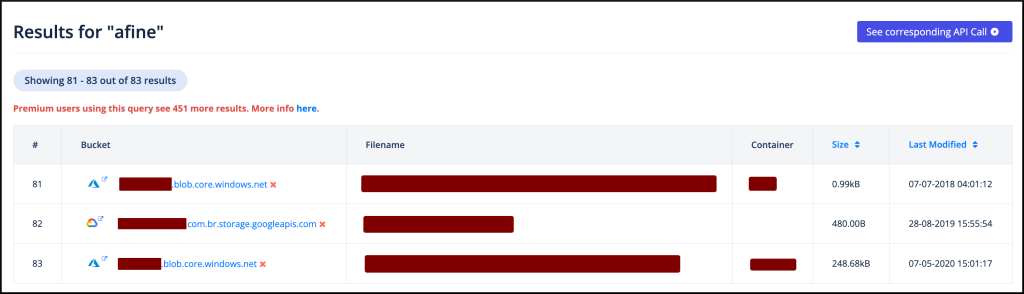
Когда у вас есть список бакетов, вы можете проверить, являются ли они доступными для записи, чтобы разместить там вредоносное ПО, или если они доступны для чтения, вы сможете собрать больше информации о цели. Вот несколько автоматических инструментов для проверки облачных контейнеров, которые можно использовать для дальнейшего расследования:
- AWS: S3 Scanner от Purple Leaf
- GCP: GCPBucketBrute от Rhino Security Labs
- Azure: BlobHunter от CyberArk
- DigitalOcean: Spaces Finder от Appsecco

Пример вывода GCPBucketBrute:

Краткое описание пассивной разведки (OSINT)
Указанные выше пункты НЕ ЯВЛЯЮТСЯ ПОШАГОВОЙ ИНСТРУКЦИЕЙ. Например, если в процессе OSINT вы нашли новый поддомен в контенте PDF-файла компании, следует провести разведку и для этого домена. Если вы нашли другой адрес электронной почты, повторите шаг для поиска адресов электронной почты. Методологию всегда нужно адаптировать в зависимости от полученной информации.
Последний совет для OSINT — это расширение для сохранения всей страницы (включая изображения, ссылки и т. д.) под названием SingleFile. Для использования расширения нужно нажать на иконку при просмотре целевой веб-страницы, чтобы сохранить её на локальном диске:

Вы можете хранить все HTML файлы в одной директории, а затем парсить их следующим образом, чтобы быстро фильтровать конкретную информацию:
cat *.html | html2text | grep "afine.com\|Karol Mazurek"
Активная разведка
Инфраструктура
Я объединил инструменты для активной разведки в своем проекте Crimson. Для проведения разведки с использованием упомянутого инструмента, используйте следующие команды:
docker pull karmaz95/crimson:v3
docker run --name crimson -it karmaz95/crimson:v3
Затем внутри контейнера Docker выполните команду:
c_1 -x -d -j "afine.com"

После нескольких часов вы должны получить достаточно данных для обработки, и, если повезет, обнаружить несколько уязвимостей, которые будут полезны для фишинга (об этом будет рассказано позже). Ниже приведены все файлы, сгенерированные инструментом и доступные в контейнере Docker по адресу /root/bounty/$DOMAIN:
- live.txt — ЖИВЫЕ СУБДОМЕНЫ
- status_live.txt — КОД СТАТУСА HTTP СЕРВИСОВ
- hosthunter.txt — ВИРТУАЛЬНЫЕ ХОСТНЭЙМЫ
- ip.txt — IP-АДРЕСА И СОПУТСТВУЮЩИЕ ДОМЕНЫ
- urls.txt — ВСЕ ПРОСКАНИРОВАННЫЕ URL
- status_live.txt — КОДЫ СТАТУСА HTTPS/HTTPS СУБДОМЕНОВ
- screenshots/ — СТАТУС КОДЫ + СКРИНШОТЫ
- subjack.txt — [УЯЗВИМОСТЬ] ЗАХВАТ ДОМЕНА
- cors_scan.txt — [УЯЗВИМОСТЬ] НЕКОРРЕКТНО НАСТРОЕН CORS
- nuclei.txt — [УЯЗВИМОСТЬ] ШАБЛОННЫЙ СКАН
- log4j.txt — [УЯЗВИМОСТЬ] СКАН УЯЗВИМОСТИ LOG4J
- dnsrecon.txt — [УЯЗВИМОСТЬ] ПЕРЕДАЧА ЗОНЫ
Люди
Активная разведка по сотрудникам является более сложной. Вы не можете просто запустить инструмент и проверить результаты. После OSINT вам нужно собрать множество адресов электронной почты, имен и номеров телефонов.
Во время активной разведки вы можете дважды проверить точность этих данных с помощью:
- Почты
- Чатов
- Телефонных звонков
Реальный пример: звонок от "банка", который хочет "подтвердить" личные данные для проверки получателя звонка. Пусть тот, кто никогда не получал таких звонков, бросит в меня камень.

Попробуйте атаки на перебор страниц с панелями входа организации во время разведки. Подтверждайте адреса электронной почты и ищите новые, проверяя ответы на запросы для существующих и несуществующих учетных записей.
Другим методом для проверки собранных адресов электронной почты или поиска новых является брутфор SMTP-серверов целевой компании с использованием smtp-user-enum:
smtp-user-enum -M EXPN_or_VRFY_or_RCPT -U USERNAME_LIST.txt mail.example.tld 25

Уязвимости
Три основные уязвимости в веб-приложениях, которые могут быть использованы для повышения убедительности вашей атаки:
- Захват субдомена (Subdomain Takeover)
- XSS
- Open Redirect
Захват субдомена
Для проверки уязвимости захвата субдомена можно использовать инструмент subjack:
subjack -w subdomains.txt -t 10 -timeout 30 -o results.txt -ssl
Поиск reflected XSS и Open Redirect
Его можно автоматизировать с помощью Dalfox:
cat urls.txt | dalfox pipe --mass --silence --no-color -o dalfox.txt
Почему эти уязвимости важны?
- Захват субдомена позволяет атакующему заменить контент на домене компании своим собственным, что может быть использовано для фишинга или распространения вредоносного контента.
- XSS может быть использован для внедрения вредоносного JavaScript кода на страницы компании, что позволит атакующему выполнять произвольные действия от имени пользователя, например, собирать личные данные:
body.innerHTML = "<h1>YOUR_CUSTOM_HTML_CONTENT</h1>"
- Open Redirect может быть использован для перенаправления пользователей с легитимных сайтов на фальшивые страницы для фишинга.
Если в процессе разведки вы накопили большое количество данных (что бывает почти всегда) и хотите проверить их на наличие закодированных секретов, таких как ключи (например, AWS Access Key, Azure Share Key или SSH ключи), пароли и другие конфиденциальные данные, вы можете использовать инструмент DumpsterDiver:
python3 DumpsterDiver.py -p /path/to/files/directory
Если у вас есть много доменов в списке, проще будет сделать их скриншоты с помощью инструмента, например, gowitness, чтобы быстрее их просмотреть:
gowitness file -f urls.txt
gowitness report serve
Пример результаты работы для одного URL:


Обратите внимание на панели входа. В комбинации с XSS, они помогут воссоздать панель входа для фишинга учетных данных.
Теперь, собрав все данные, вы можете построить сценарии для таргетированного фишинга.
Построение сценариев фишинга
Выбор канала коммуникации
В зависимости от цели и результатов разведки, у вас теперь есть несколько каналов доставки вредоносного ПО. Ниже приведены некоторые из них, которые можно использовать для отправки загрузчика:
- Чат-приложения (Messenger, WhatsApp, Signal, Telegram, Slack)
- Социальные платформы (Twitter, LinkedIn, Facebook, Instagram, Reddit)
- Функциональные возможности сайта целевой компании (чаты, контактные формы, формы для загрузки файлов)
- Почтовый сервис
Необходимо сначала определить ограничения выбранных каналов.
В зависимости от выбранного канала, ознакомьтесь с контрмерами, которые были внедрены для защиты от атаки. Например, если вы пытаетесь отправить загрузчик через LinkedIn, сначала создайте два аккаунта и проверьте, какие типы файлов можно отправить с помощью встроенного чата.
То же самое касается чат-приложений, таких как WhatsApp.
Когда вы используете функциональные возможности сайта компании, такие как контактные формы, исследуйте аномалии в статусе ответа и теле ответа с помощью Burp Proxy, отправляя как не вредоносный, так и вредоносный контент.
Целевой сценарий
Для целей этой статьи я выбрал почтовую службу в качестве канала коммуникации.
Предположим, что в процессе разведки мы идентифицировали три департамента компании AFINE: IT, HQ и SALES. Компания использует домен afine.com для почтовой службы, и у них неправильно настроена политика DMARC, установлена на NONE. Мы также выяснили, что компания Afine использует ноутбуки Thinkpad X1 с последней версией Windows 11.

