



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Согласно последнему отчёту Лаборатории Касперского, предположительно русскоязычная хакерская группировка Tomiris, стоящая за одноимённым бэкдором, в настоящий момент сосредоточена на сборе разведданных в Центральной Азии.
«Конечной целью Tomiris неизменно оказывается регулярная кража внутренних документов. Злоумышленники нацелены на правительственные и дипломатические структуры в странах СНГ», — заявили исследователи в области безопасности Пьер Делчер и Иван Квятковски.
О Tomiris впервые стало известно в сентябре 2021 года, когда исследователи Лаборатории Касперского выявили потенциальные связи группировки с Nobelium (они же APT29, Cozy Bear или Midnight Blizzard), предположительно российской государственной группой, стоящей за атаками на цепочку поставок SolarWinds.
В ходе фишинговых атак, организованных группой Tomiris, использовался набор инструментов Polyglot, включающий применения множества несложных «одноразовых» имплантатов, закодированных на разных языках программирования. Все они неоднократно использовались против одних и тех же целей.
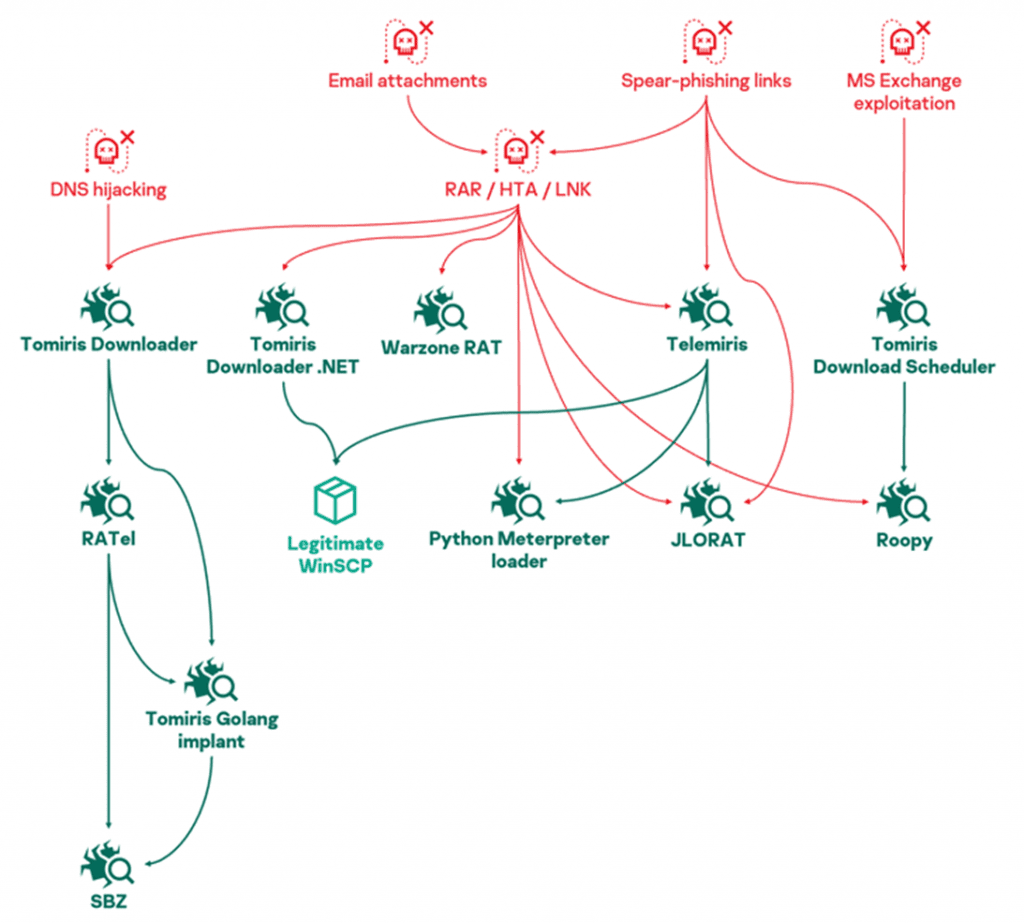
Помимо использования свободно распространяемых или коммерческих инструментов, таких как RATel и Warzone RAT (он же Ave Maria), пользовательский арсенал вредоносных программ, используемый Tomiris, включает загрузчики, бэкдоры и похитители информации:
Проведенное специалистами расследование дополнительно выявило совпадения с кластером Turla, отслеживаемым компанией Mandiant под идентификатором UNC4210. Тем не менее, несмотря на потенциальные связи между двумя группами, говорят, что Tomiris отделена от Turla из-за различий в целях и методах. С другой стороны, также весьма вероятно, что Turla и Tomiris сотрудничают в отдельных операциях или что оба участника полагаются на общего поставщика программного обеспечения.
«В целом, Tomiris — очень подвижный и решительный игрок, открытый для экспериментов», — пояснили исследователи Лаборатории Касперского, добавив, что определённо существует некая форма преднамеренного сотрудничества между Tomiris и Turla.
Подробнее: https://www.securitylab.ru/news/537780.php
«Конечной целью Tomiris неизменно оказывается регулярная кража внутренних документов. Злоумышленники нацелены на правительственные и дипломатические структуры в странах СНГ», — заявили исследователи в области безопасности Пьер Делчер и Иван Квятковски.
О Tomiris впервые стало известно в сентябре 2021 года, когда исследователи Лаборатории Касперского выявили потенциальные связи группировки с Nobelium (они же APT29, Cozy Bear или Midnight Blizzard), предположительно российской государственной группой, стоящей за атаками на цепочку поставок SolarWinds.
В ходе фишинговых атак, организованных группой Tomiris, использовался набор инструментов Polyglot, включающий применения множества несложных «одноразовых» имплантатов, закодированных на разных языках программирования. Все они неоднократно использовались против одних и тех же целей.
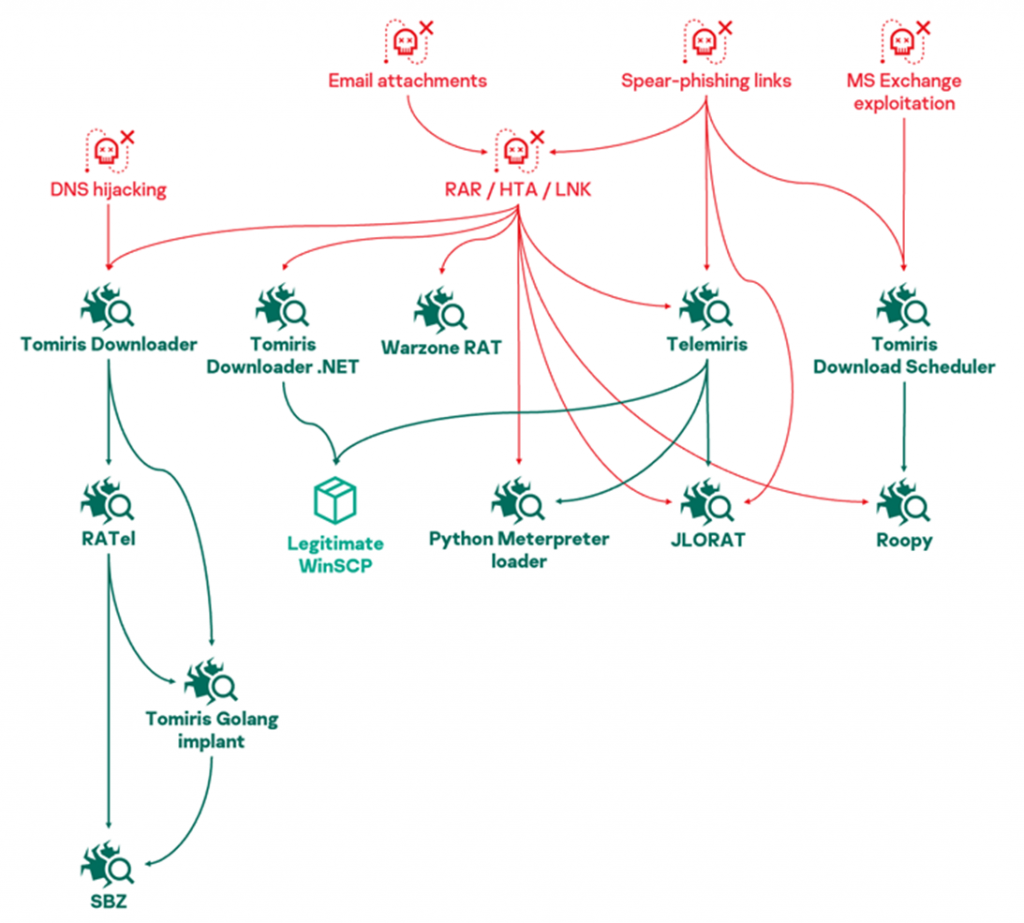
Взаимосвязи между инструментами Tomiris в разных вредоносных кампаниях
Помимо использования свободно распространяемых или коммерческих инструментов, таких как RATel и Warzone RAT (он же Ave Maria), пользовательский арсенал вредоносных программ, используемый Tomiris, включает загрузчики, бэкдоры и похитители информации:
- Telemiris — бэкдор на Python, который использует Telegram в качестве C2-канала.
- Roopy — программа для кражи файлов на основе Pascal, предназначенная для того, чтобы каждые 40-80 минут просматривать интересующие файлы и отправлять их на удалённый сервер.
- JLORAT — программа для кражи файлов, написанная на Rust, которая собирает системную информацию, выполняет команды, выдаваемые C2-сервером, загружает файлы и делает скриншоты.
Проведенное специалистами расследование дополнительно выявило совпадения с кластером Turla, отслеживаемым компанией Mandiant под идентификатором UNC4210. Тем не менее, несмотря на потенциальные связи между двумя группами, говорят, что Tomiris отделена от Turla из-за различий в целях и методах. С другой стороны, также весьма вероятно, что Turla и Tomiris сотрудничают в отдельных операциях или что оба участника полагаются на общего поставщика программного обеспечения.
«В целом, Tomiris — очень подвижный и решительный игрок, открытый для экспериментов», — пояснили исследователи Лаборатории Касперского, добавив, что определённо существует некая форма преднамеренного сотрудничества между Tomiris и Turla.
Подробнее: https://www.securitylab.ru/news/537780.php

