



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Китайская шпионская группа Mustang Panda обновила свой бэкдор CoolClient, добавив новый вариант, способный красть данные для входа в браузеры и отслеживать содержимое буфера обмена.
По данным исследователей «Лаборатории Касперского», вредоносная программа также использовалась для распространения ранее неизвестного руткита. Однако технический анализ будет представлен в будущем отчете.
CoolClient используется в Mustang Panda с 2022 года в качестве вторичного бэкдора наряду с PlugX и LuminousMoth.
Обновленная версия вредоносного ПО была обнаружена в атаках на государственные структуры в Мьянме, Монголии, Малайзии, России и Пакистане и была развернута с помощью легитимного программного обеспечения от Sangfor, китайской компании, специализирующейся на продуктах в области кибербезопасности, облачных вычислений и ИТ-инфраструктуры.
Ранее операторы CoolClient запускали вредоносное ПО путем установки DLL-файлов, используя подписанные бинарные файлы от Bitdefender, VLC Media Player и Ulead PhotoImpact.
Исследователи «Лаборатории Касперского» утверждают, что бэкдор CoolClient собирает информацию о скомпрометированной системе и ее пользователях, такую как имя компьютера, версия операционной системы, объем оперативной памяти, сетевая информация, а также описания и версии загруженных модулей драйверов.
CoolClient использует зашифрованные файлы .DAT в многоэтапном режиме выполнения и обеспечивает постоянное присутствие в системе за счет изменений в реестре, добавления новых служб Windows и запланированных задач. Он также поддерживает обход UAC и повышение привилегий.
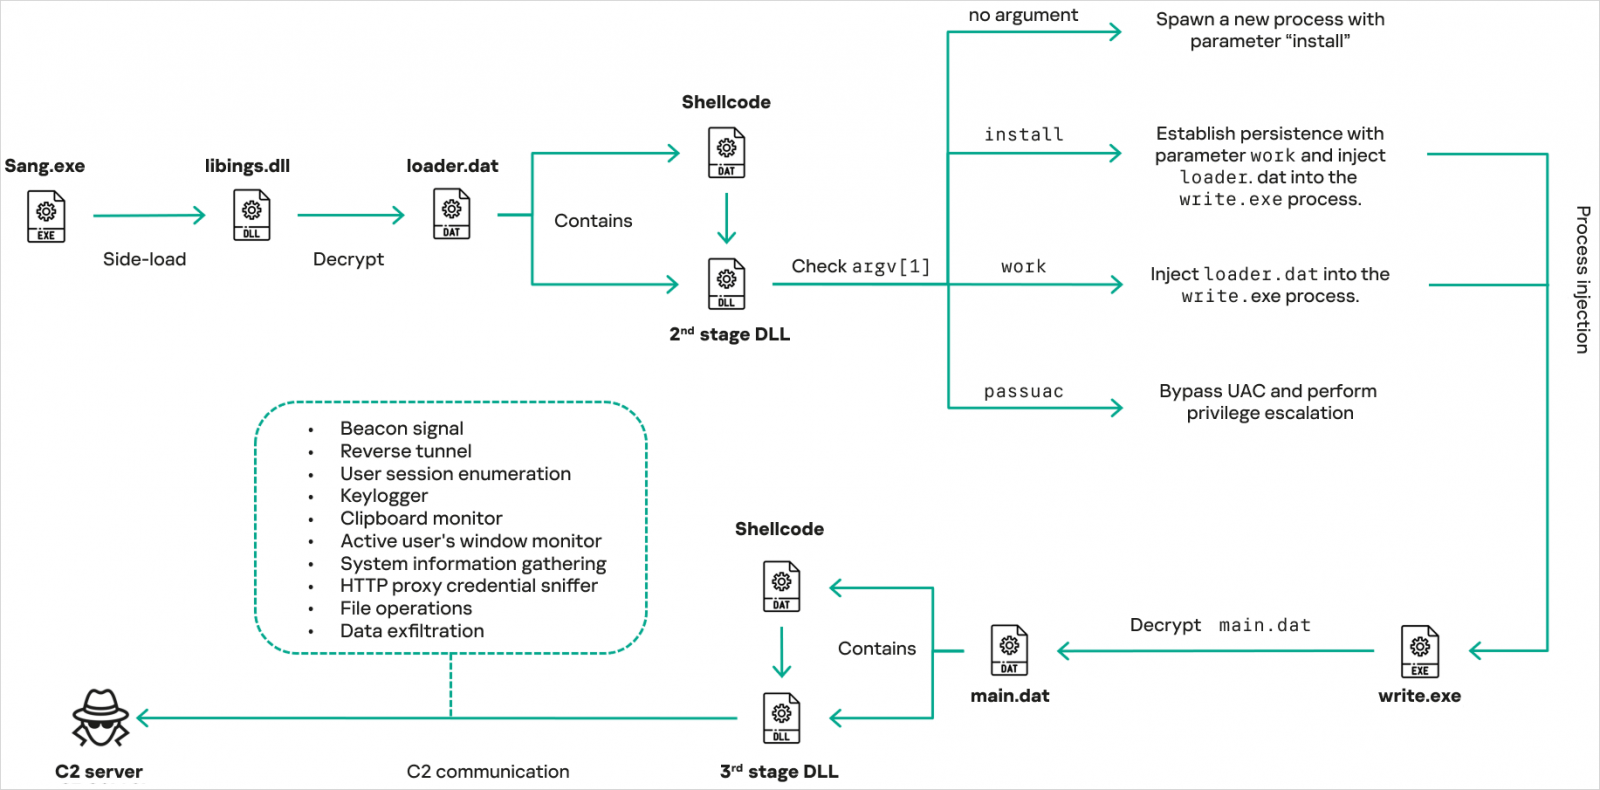
Источник: Касперский
Основные функции CoolClient интегрированы в DLL-библиотеку, встроенную в файл main.dat . «При запуске программа сначала проверяет, включены ли кейлоггер, программа для кражи буфера обмена и программа для перехвата учетных данных HTTP-прокси», — говорят исследователи .
Новые возможности CoolClient
Основные функции вредоносной программы, включая профилирование системы и пользователя, файловые операции, перехват нажатий клавиш, TCP-туннелирование, обратное проксирование и выполнение динамически загружаемых плагинов в оперативной памяти, доступны как в старых, так и в новых версиях, но в самых последних вариантах они усовершенствованы.
Совершенно новыми функциями последней версии CoolClient являются модуль мониторинга буфера обмена, возможность отслеживания заголовков активных окон и перехват учетных данных HTTP-прокси, основанный на анализе необработанных пакетов и извлечении заголовков.
Кроме того, экосистема плагинов была расширена за счет специального плагина удаленной оболочки, плагина управления службами и более функционального плагина управления файлами.
Плагин управления службами позволяет операторам перечислять, создавать, запускать, останавливать, удалять и изменять конфигурацию запуска служб Windows, а плагин управления файлами предоставляет расширенные возможности работы с файлами, включая перечисление дисков, поиск файлов, сжатие ZIP-архивов, сопоставление сетевых дисков и выполнение файлов.
Функциональность удаленной оболочки реализована с помощью отдельного плагина, который запускает скрытый процесс cmd.exe и перенаправляет его стандартный ввод и вывод через каналы, обеспечивая интерактивное выполнение команд по каналу управления и контроля (C2).
Новинкой в работе CoolClient является использование программ-похитителей информации для сбора данных для входа в систему из браузеров. Компания Kaspersky задокументировала три различных семейства программ, нацеленных на Chrome (вариант A), Edge (вариант B) и более универсальный вариант C, нацеленный на любой браузер на основе Chromium.
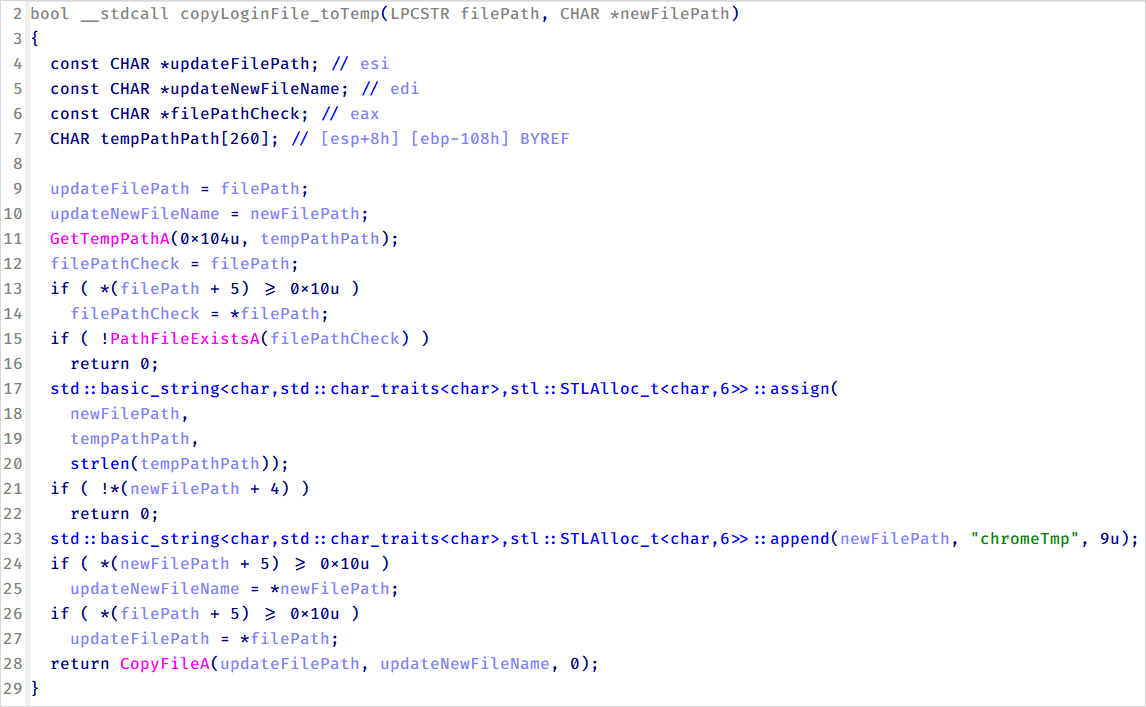
Источник: Касперский
Еще одно заметное изменение в операционной деятельности заключается в том, что кража данных из браузера и утечка документов теперь используют жестко закодированные токены API для легитимных общедоступных сервисов, таких как Google Drive или Pixeldrain, чтобы избежать обнаружения.
Mustang Panda продолжает совершенствовать свой набор инструментов и операционные характеристики. В прошлом месяце компания Kaspersky сообщила о новом загрузчике в режиме ядра , который развернул вариант бэкдора ToneShell на правительственных системах.
Ранее в этом месяце Бюро национальной безопасности Тайваня отнесло Mustang Panda к числу наиболее распространенных и масштабных угроз, нацеленных на критическую инфраструктуру страны.

