



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Крупная сеть магазинов шаговой доступности 7-Eleven подтвердила, что в прошлом месяце ее системы были взломаны в результате кибератаки, ответственность за которую взяла на себя группа вымогателей ShinyHunters.
Компания 7-Eleven, основанная в 1927 году, в настоящее время управляет, предоставляет франшизы и лицензии более чем 86 000 магазинам по всему миру, включая 13 000 магазинов в США и Канаде, а ее программы лояльности 7Rewards и Speedy Rewards насчитывают более 100 миллионов участников.
Помимо магазинов 7-Eleven, этот розничный гигант также управляет и предоставляет франшизы на сети ресторанов Speedway, Stripes, Laredo Taco Company и Raise the Roost Chicken and Biscuits по всему миру.
Как подробно описано в уведомлениях об утечке данных, разосланных пострадавшим лицам 1 мая и поданных в ряде штатов США в пятницу, компания обнаружила в начале апреля, что злоумышленники получили доступ к некоторым системам 7-Eleven и личной информации неустановленного числа лиц.
«Недавно мы обнаружили, что 8 апреля 2026 года неуполномоченная третья сторона получила доступ к некоторым системам 7-Eleven, используемым для хранения документов франчайзи», — заявили в 7-Eleven .
«Мы очень серьезно относимся к безопасности вашей личной информации и незамедлительно начали расследование, чтобы оценить затронутые документы и довести это до вашего сведения. Мы также хотели бы извиниться за любые неудобства, которые это может вам причинить».
Однако, хотя компания 7-Eleven не предоставила дополнительной информации об инциденте или количестве людей, пострадавших от утечки данных, киберпреступная группировка ShinyHunters взяла на себя ответственность за атаку 17 апреля.
Преступная группировка вымогателей утверждает, что им якобы удалось украсть более 600 000 записей, содержащих корпоративные данные и персональную информацию, после взлома корпоративной среды Salesforce.
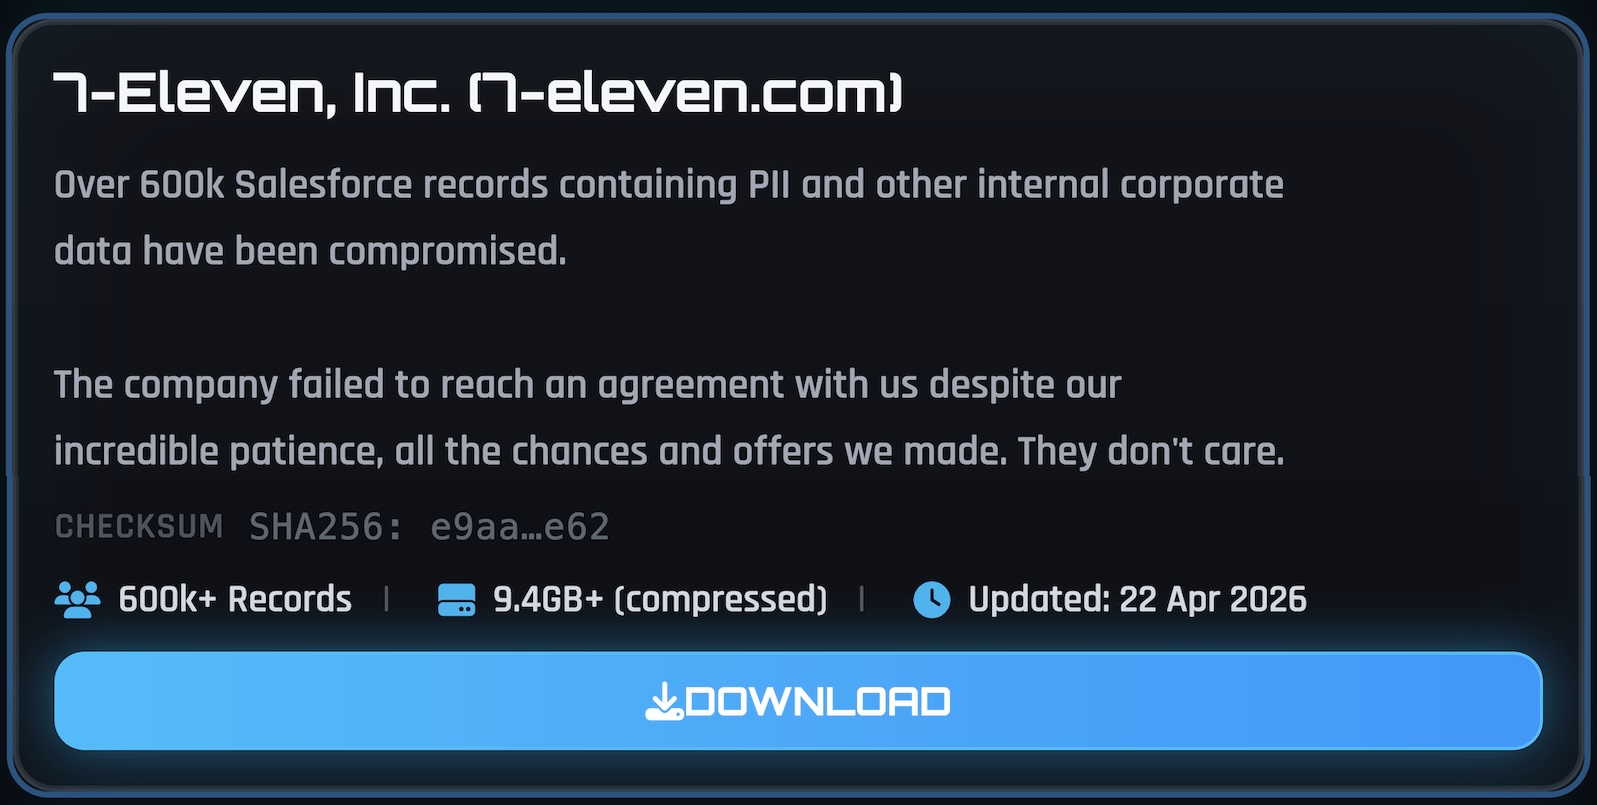
Менее чем через неделю после заявления о взломе, ShinyHunters опубликовали на своем сайте в даркнете архив документов объемом 9,4 ГБ, после того как компания отказалась платить выкуп за возврат и уничтожение украденных данных.
«Компания не смогла достичь с нами соглашения, несмотря на наше невероятное терпение, все предоставленные нами возможности и предложения», — заявили киберпреступники.
Представитель 7-Eleven не был немедленно доступен для комментариев, когда BleepingComputer обратился к нему с просьбой подтвердить заявления ShinyHunters и предоставить дополнительные подробности об утечке данных, в том числе о категориях данных, которые были скомпрометированы, и количестве пострадавших лиц.
В августе 2022 года датская компания 7-Eleven также подтвердила, что стала жертвой атаки программы-вымогателя , которая зашифровала некоторые из ее систем и вынудила закрыть 175 магазинов .
В течение последнего года компания ShinyHunters атаковала клиентов Salesforce, взломав сотни компаний и заявив о краже миллиардов записей в рамках кампании Salesforce Drift и более недавних атак с кражей данных в Salesforce Aura .
На прошлой неделе гигант в сфере образовательных технологий Instructure объявил о достижении «соглашения» с группой вымогателей , гарантирующего, что данные, украденные в результате недавней утечки, не попадут в интернет.
Среди других утечек данных, о которых недавно заявили пользователи ShinyHunters, значатся Европейская комиссия , видеосервис Vimeo , гигант в сфере образовательных технологий McGraw-Hill , производитель медицинского оборудования Medtronic , испанский ритейлер быстрой моды Zara , PornHub , Rockstar Games , гигант онлайн-знакомств Match Group , гигант в сфере домашней безопасности ADT , а также технологические гиганты Google и Cisco .
В пятницу Федеральное бюро расследований (ФБР) посоветовало жертвам ShinyHunters не поддаваться требованиям злоумышленников, и ранее предупреждало , что выплата выкупа не гарантирует, что они не попытаются снова вымогать деньги у жертв или продавать украденные данные другим киберпреступникам.

