



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Критическая уязвимость (SQL-инъекция) в популярном плагине LayerSlider для WordPress могла использоваться для извлечения конфиденциальной информации из баз данных, например, хешей паролей.
LayerSlider представляет собой инструмент для создания слайдеров, галерей изображений и анимации на сайтах под управлением WordPress. Плагин используется примерно на миллионе сайтов.
Проблема, получившая идентификатор CVE-2024-2879 и оценку 9,8 балла по шкале CVSS, описывается SQL-инъекция, затрагивающая все версии плагина с 7.9.11 по 7.10.0. Уязвимость была обнаружена ИБ-исследователем AmrAwad и устранена в версии 7.10.1, выпущенной 27 марта 2024 года. За ответственное раскрытие и обнаружение уязвимости специалист получил вознаграждение в размере 5500 долларов.
Как сообщают эксперты Wordfence, проблема позволяла злоумышленникам извлекать конфиденциальные данные из БД уязвимых сайтов, что угрожало утечкой информации или полной компрометацией ресурса.
Уязвимость была связана с обработкой параметра id в функции плагина ls_get_popup_markup. Так как должная обработка параметра id не проводилась, атакующие могли внедрить вредоносный SQL-код в специально подготовленные запросы, что приводило к выполнению команд.
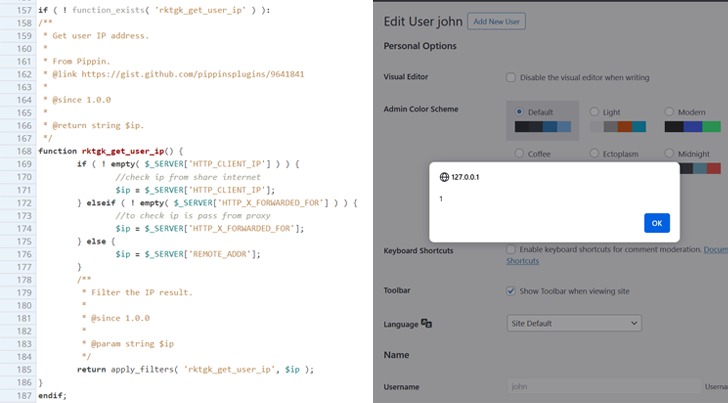
Структура возможных запросов сводила возможную атаку к слепой SQL-инъекции по времени, то есть злоумышленникам необходимо было наблюдать за временем отклика, чтобы получить данные из БД. Но, несмотря на эти ограничения, CVE-2024-2879 все равно позволяла извлекать информацию из БД, не требуя аутентификации.
Wordfence объясняет, что проблема усугублялась тем, что запросы подготавливались без помощи функции $wpdb->prepare(), которая предотвращает SQL-инъекции, гарантируя, что пользовательский ввод будет очищен перед использованием в запросах к базе данных.
LayerSlider представляет собой инструмент для создания слайдеров, галерей изображений и анимации на сайтах под управлением WordPress. Плагин используется примерно на миллионе сайтов.
Проблема, получившая идентификатор CVE-2024-2879 и оценку 9,8 балла по шкале CVSS, описывается SQL-инъекция, затрагивающая все версии плагина с 7.9.11 по 7.10.0. Уязвимость была обнаружена ИБ-исследователем AmrAwad и устранена в версии 7.10.1, выпущенной 27 марта 2024 года. За ответственное раскрытие и обнаружение уязвимости специалист получил вознаграждение в размере 5500 долларов.
Как сообщают эксперты Wordfence, проблема позволяла злоумышленникам извлекать конфиденциальные данные из БД уязвимых сайтов, что угрожало утечкой информации или полной компрометацией ресурса.
Уязвимость была связана с обработкой параметра id в функции плагина ls_get_popup_markup. Так как должная обработка параметра id не проводилась, атакующие могли внедрить вредоносный SQL-код в специально подготовленные запросы, что приводило к выполнению команд.
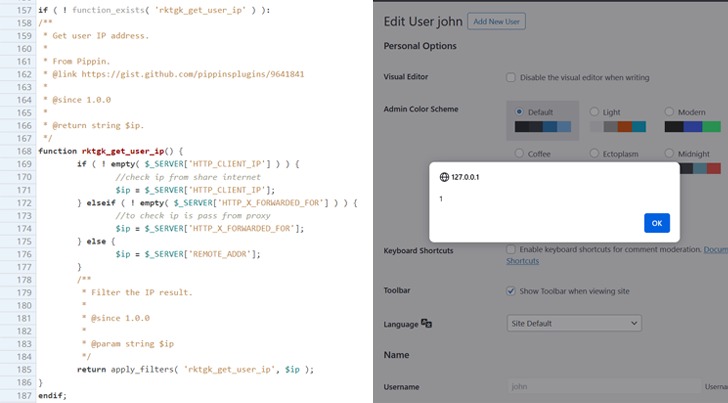
Структура возможных запросов сводила возможную атаку к слепой SQL-инъекции по времени, то есть злоумышленникам необходимо было наблюдать за временем отклика, чтобы получить данные из БД. Но, несмотря на эти ограничения, CVE-2024-2879 все равно позволяла извлекать информацию из БД, не требуя аутентификации.
Wordfence объясняет, что проблема усугублялась тем, что запросы подготавливались без помощи функции $wpdb->prepare(), которая предотвращает SQL-инъекции, гарантируя, что пользовательский ввод будет очищен перед использованием в запросах к базе данных.

