



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В игре Rainbow Six Siege (R6) от Ubisoft произошла утечка данных, которая позволила хакерам использовать внутренние системы для блокировки и разблокировки игроков, манипулирования лентами модерации в игре и предоставления огромного количества внутриигровой валюты и косметических предметов учетным записям по всему миру.
Согласно многочисленным сообщениям игроков и скриншотам из игры, опубликованным в интернете, злоумышленникам удалось:
- Забанить/разбанить игроков Rainbow Six Siege
- Отображать поддельные сообщения о блокировке в ленте блокировок.
- Предоставьте всем игрокам приблизительно 2 миллиарда кредитов R6 и очков репутации.
- Разблокируйте все косметические предметы в игре, включая эксклюзивные скины от разработчиков.
В субботу в 9:10 утра официальный аккаунт Rainbow Six Siege на X подтвердил инцидент , заявив, что Ubisoft известно о проблеме, затрагивающей игру, и что команды работают над ее устранением.
Вскоре после этого Ubisoft намеренно отключила Rainbow Six Siege и внутриигровой магазин, заявив, что они все еще работают над решением проблемы.
«Игра Siege и Торговая площадка были намеренно отключены, пока команда сосредоточена на решении проблемы», — говорится в сообщении на X.
В заключительном обновлении Ubisoft уточнила, что игроки не будут наказаны за трату полученных кредитов, но будут отменены все транзакции, совершенные с 11:00 UTC.
Компания также заявила, что Ubisoft не создавала сообщения, отображаемые в табло блокировки, и что это табло было отключено ранее.
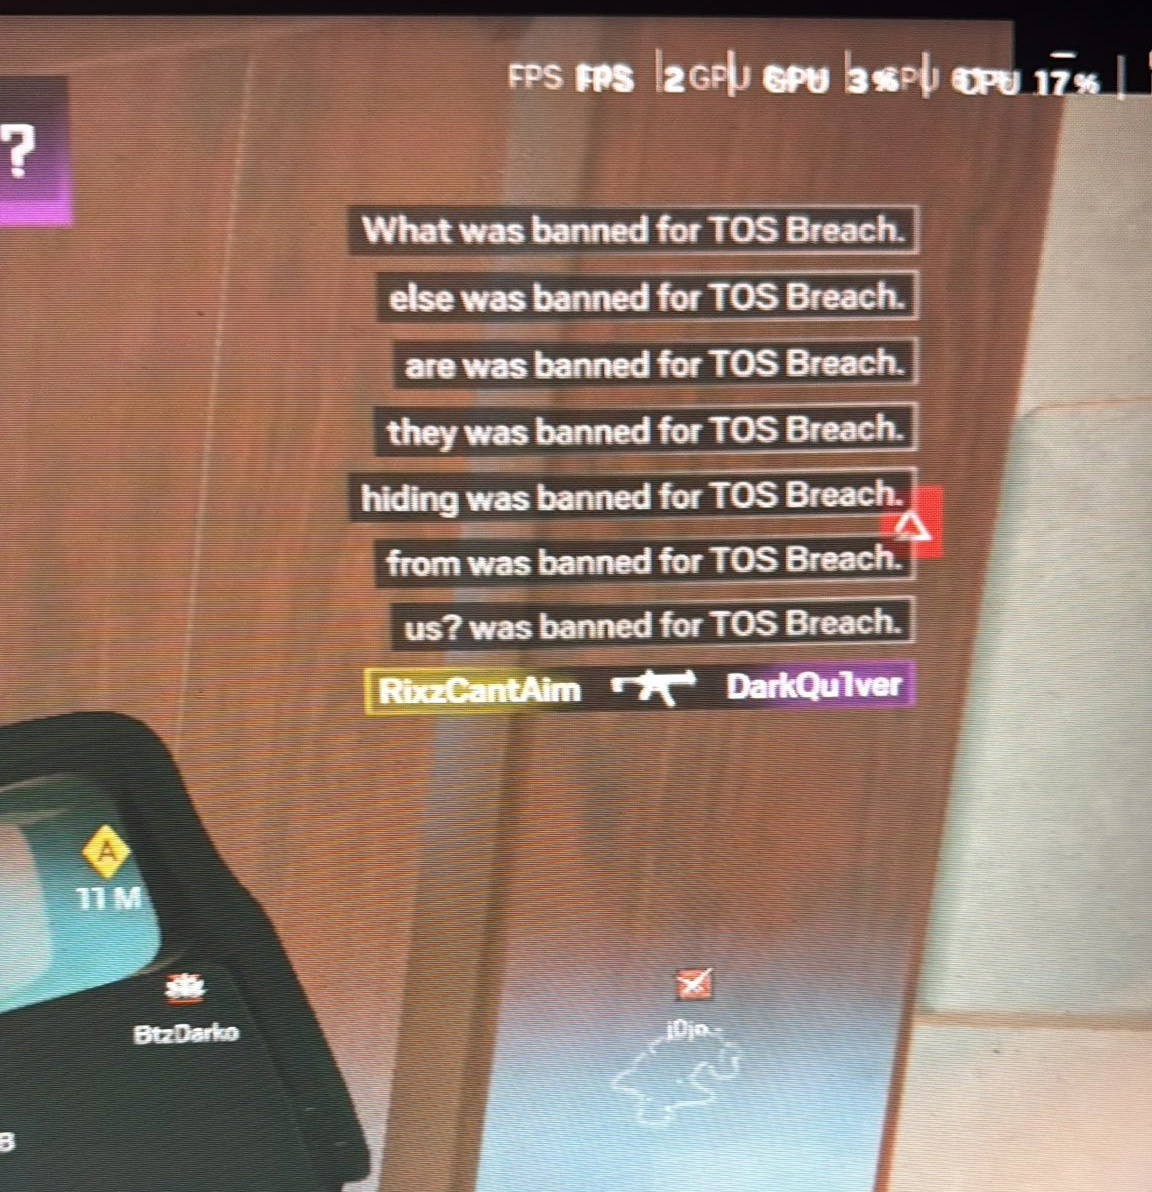
Поддельные сообщения о банах в табло банов Rainbow Six Siege
Источник: @ViTo_DEE91
Компания Ubisoft заявила, что продолжает работу над полным восстановлением игры, но серверы в настоящее время остаются недоступными.
На данный момент Ubisoft не опубликовала официального заявления по поводу инцидента и не ответила на электронные письма от BleepingComputer с просьбой предоставить подробности о том, как произошло нарушение безопасности.
Если у вас есть какая-либо информация об этом инциденте или о других нераскрытых атаках, вы можете конфиденциально связаться с нами через Signal по телефону 646-961-3731 или по электронной почте [email protected].
Слухи о более крупном нарушении безопасности
По неподтвержденным данным, в инфраструктуре Ubisoft произошел гораздо более масштабный взлом.
По данным исследовательской группы VX-Underground , злоумышленники заявили о взломе серверов Ubisoft с использованием недавно обнаруженной уязвимости в MongoDB, получившей название "MongoBleed".
Уязвимость, отслеживаемая как CVE-2025-14847, позволяет неавторизованным удаленным злоумышленникам получить доступ к памяти открытых экземпляров MongoDB, раскрывая учетные данные и ключи аутентификации. Уже выпущен публичный эксплойт PoC, который ищет секреты на открытых серверах MongoDB.
VX-Underground сообщает, что несколько не связанных между собой группировок злоумышленников могли атаковать Ubisoft:
- Одна группа утверждает, что использовала уязвимость в сервисе Rainbow Six Siege для манипулирования блокировками и внутриигровым инвентарем без доступа к данным пользователей.
- Вторая группа, предположительно, использовала уязвимость в экземпляре MongoDB с помощью MongoBleed для проникновения во внутренние репозитории Git компании Ubisoft, утверждая, что украла большой архив внутреннего исходного кода, начиная с 1990-х годов и до настоящего времени.
- Третья группа утверждает, что украла пользовательские данные Ubisoft через MongoBleed и пытается вымогать у компании выкуп.
- Четвертая группа оспаривает некоторые из этих утверждений, заявляя, что вторая группа некоторое время имела доступ к исходному коду Ubisoft.
На данный момент нам известно лишь то, что Ubisoft подтвердила факты злоупотребления внутриигровыми правами в Rainbow Six Siege, и нет никаких публичных доказательств более масштабного нарушения.
BleepingComputer обновит эту статью, если Ubisoft предоставит дополнительные подробности или если мы узнаем больше об этих других заявлениях.

