



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Специалисты компании FACCT зафиксировали использование в России новой мошеннической схемы, которая позволяет злоумышленникам отправлять фишинговые ссылки клиентам банков, прикрываясь популярным сервисом Google Looker Studio.
Осенью прошлого года аналитики из компании Checkpoint впервые сообщили об этой проблеме. Теперь же аналогичную тактику взяли на вооружение мошенники, работающие «по России».
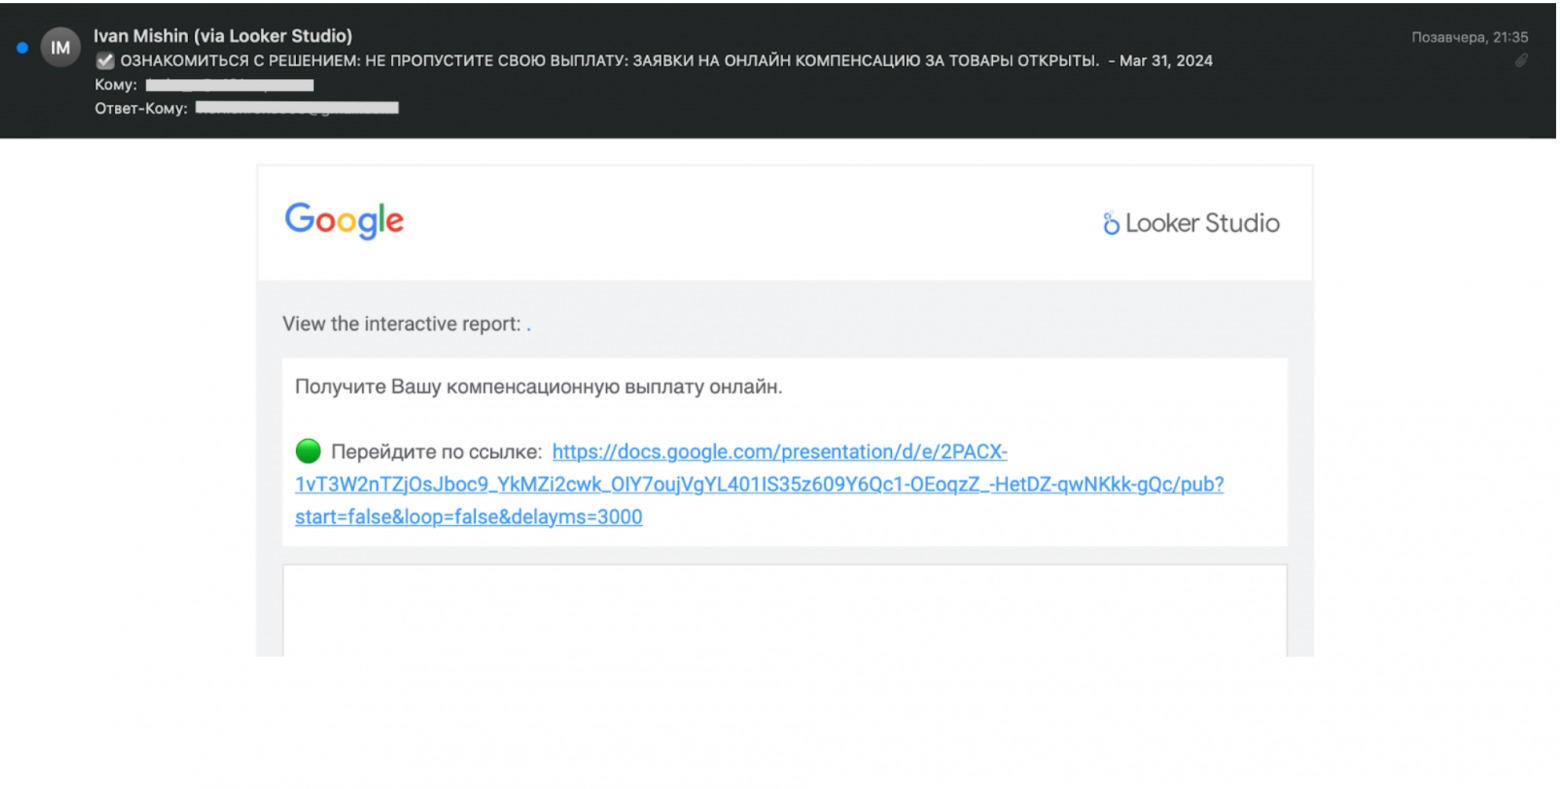
В FACCT рассказывают, что отправленные злоумышленниками письма внешне ничем не отличаются от привычных рассылок, сделанных в сервисе Google Looker Studio. Это популярный онлайн-инструмент для преобразования данных в настраиваемые информативные отчеты.
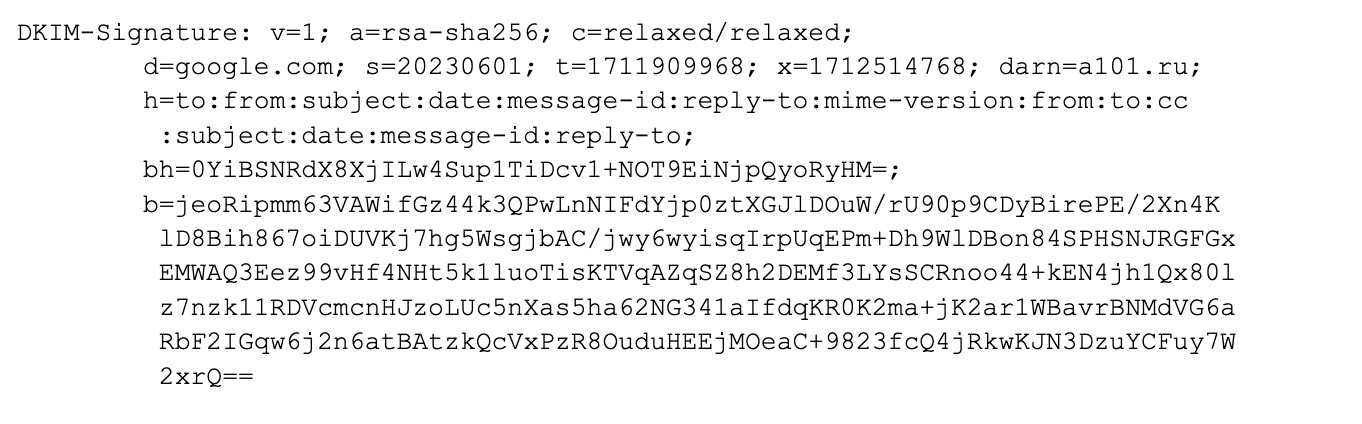
Так, в качестве отправителя письма указано имя пользователя, а в качестве почтового адреса отправителя — [email protected]. Конечно, почту отправителя можно легко подделать, однако механизмы защиты (такие как SPF и DKIM) позволяют установить подлинность письма. В данном случае SPF была проверена успешно, DKIM-подпись google.com подтверждена, а маршрут письма подтверждал, что его первоисточником был именно сервер компании Google.
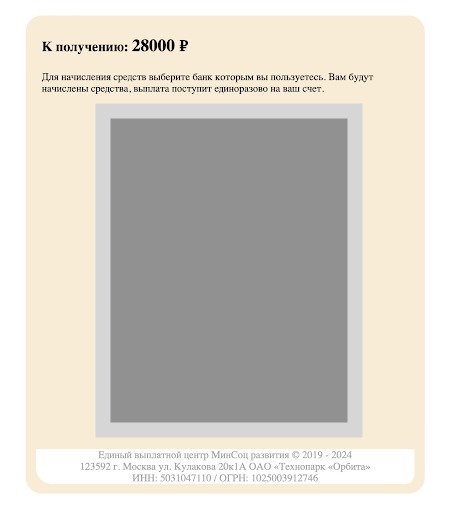
Однако ссылка в тексте письма вовсе не безобидная — она ведет на Google-презентацию, содержащую единственный слайд, являющийся ссылкой на мошеннический ресурс.
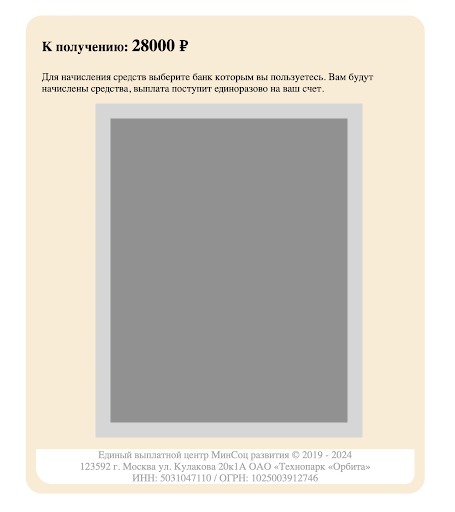
На этом сайте пользователю предлагают получить 28 000 рублей, воспользовавшись услугами одного из популярных банков. И, разумеется, страница создана исключительно для кражи средств.
Исследователи объясняют, что для создания таких убедительных писем-приманок, отправленных с серверов Google, злоумышленники используют лазейку в Google Looker Studio. Она позволяет злоумышленникам отправлять письма с любым содержимым от имени компании. Атака происходит следующим образом:
Осенью прошлого года аналитики из компании Checkpoint впервые сообщили об этой проблеме. Теперь же аналогичную тактику взяли на вооружение мошенники, работающие «по России».
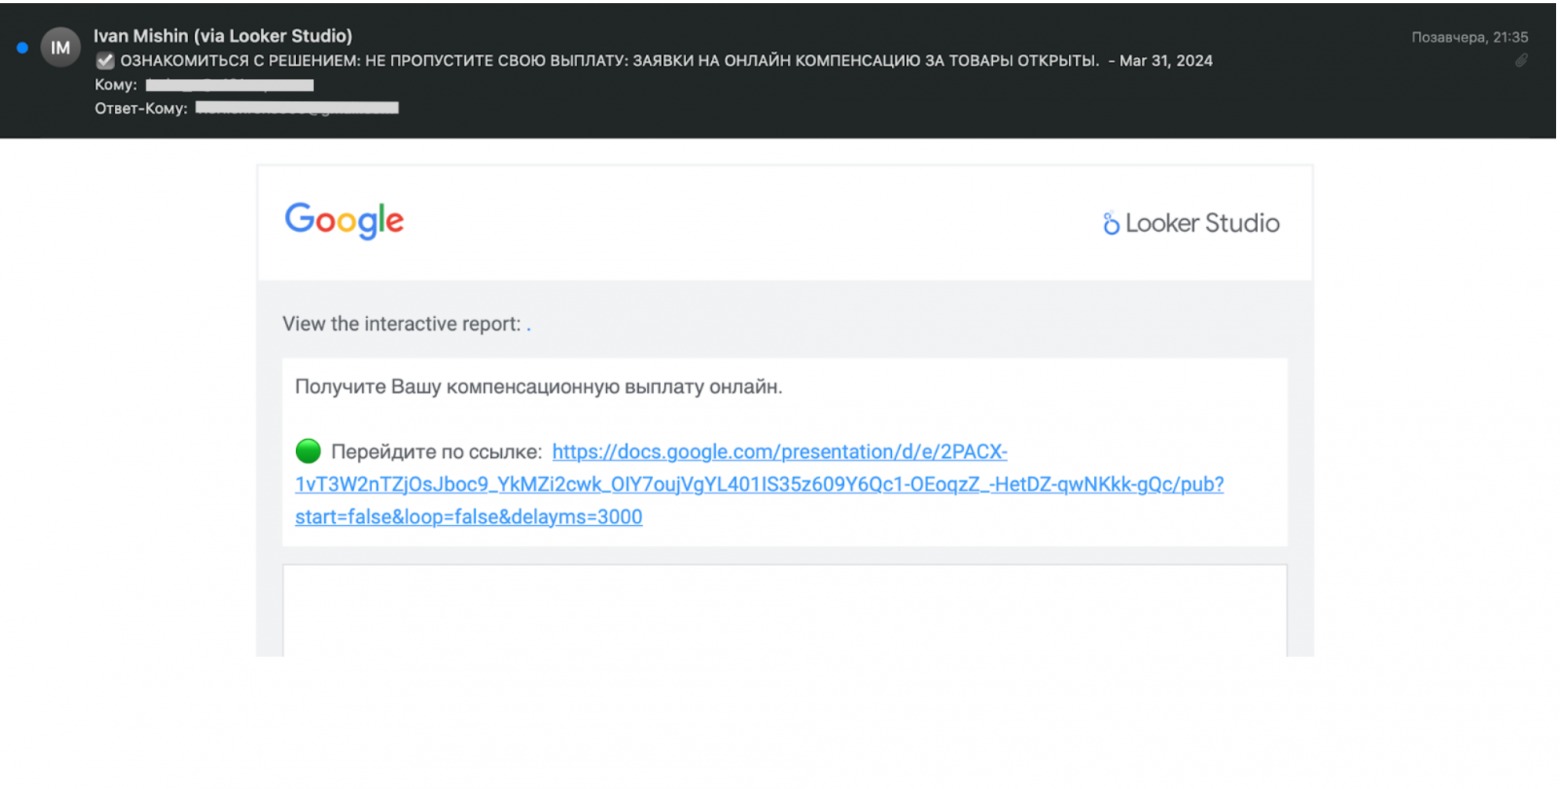
В FACCT рассказывают, что отправленные злоумышленниками письма внешне ничем не отличаются от привычных рассылок, сделанных в сервисе Google Looker Studio. Это популярный онлайн-инструмент для преобразования данных в настраиваемые информативные отчеты.
Так, в качестве отправителя письма указано имя пользователя, а в качестве почтового адреса отправителя — [email protected]. Конечно, почту отправителя можно легко подделать, однако механизмы защиты (такие как SPF и DKIM) позволяют установить подлинность письма. В данном случае SPF была проверена успешно, DKIM-подпись google.com подтверждена, а маршрут письма подтверждал, что его первоисточником был именно сервер компании Google.

Однако ссылка в тексте письма вовсе не безобидная — она ведет на Google-презентацию, содержащую единственный слайд, являющийся ссылкой на мошеннический ресурс.
На этом сайте пользователю предлагают получить 28 000 рублей, воспользовавшись услугами одного из популярных банков. И, разумеется, страница создана исключительно для кражи средств.
Исследователи объясняют, что для создания таких убедительных писем-приманок, отправленных с серверов Google, злоумышленники используют лазейку в Google Looker Studio. Она позволяет злоумышленникам отправлять письма с любым содержимым от имени компании. Атака происходит следующим образом:
- злоумышленники регистрируют Google-аккаунт и переходят в Looker Studio;
- создают новый пустой отчет и открывают к нему доступ по почте жертвы, затем снимают галочку об отправке уведомления;
- настраивают отложенную отправку письма со ссылкой;
- жертва получает письмо с вредоносной ссылкой якобы от компании Google.

