



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Новая вредоносная программа GlassWorm, использующая скомпрометированные расширения OpenVSX, нацелена на кражу паролей, данных криптокошельков, а также учетных данных разработчиков и конфигураций из систем macOS.
Злоумышленник получил доступ к учетной записи легитимного разработчика (oorzc) и распространил вредоносные обновления с полезной нагрузкой GlassWorm для четырех расширений, которые были загружены 22 000 раз.
Атаки GlassWorm впервые появились в конце октября , скрывая вредоносный код с помощью «невидимых» символов Unicode для кражи данных криптовалютного кошелька и учетной записи разработчика. Вредоносная программа также поддерживает удаленный доступ на основе VNC и проксирование SOCKS.
Со временем и в ходе нескольких волн атак GlassWorm затронул как официальный магазин Visual Studio Code от Microsoft, так и его альтернативный IDE с открытым исходным кодом, OpenVSX, предназначенный для неподдерживаемых IDE.
В ходе предыдущей кампании GlassWorm продемонстрировал признаки развития, ориентируясь на системы macOS, и его разработчики работали над добавлением механизма замены для приложений Trezor и Ledger.
В новом отчете команды безопасности Socket описывается новая кампания, основанная на внедрении троянских программ в следующие расширения:
- oorzc.ssh-tools v0.5.1
- oorzc.i18n-tools-plus v1.6.8
- oorzc.mind-map v1.0.61
- oorzc.scss-to-css-compile v1.3.4
По словам исследователей, кампания нацелена исключительно на системы macOS, используя инструкции из транзакционных заметок Solana. Примечательно, что системы с российской локализацией исключены, что может указывать на происхождение злоумышленника.
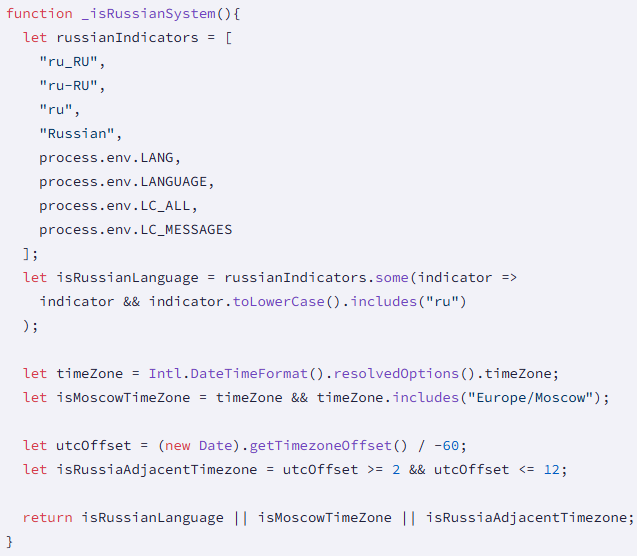
Проверка среды перед выполнением на хосте.
Источник: Socket
GlassWorm загружает программу для кражи информации из macOS, которая обеспечивает постоянное присутствие в зараженных системах через LaunchAgent, позволяя запускать ее при входе в систему.
Она собирает данные браузеров Firefox и Chromium, расширений и приложений кошельков, данные связки ключей macOS, базы данных Apple Notes, cookie-файлы Safari, секреты разработчиков и документы из локальной файловой системы, и передает все это на инфраструктуру злоумышленника по адресу 45.32.150[.]251.
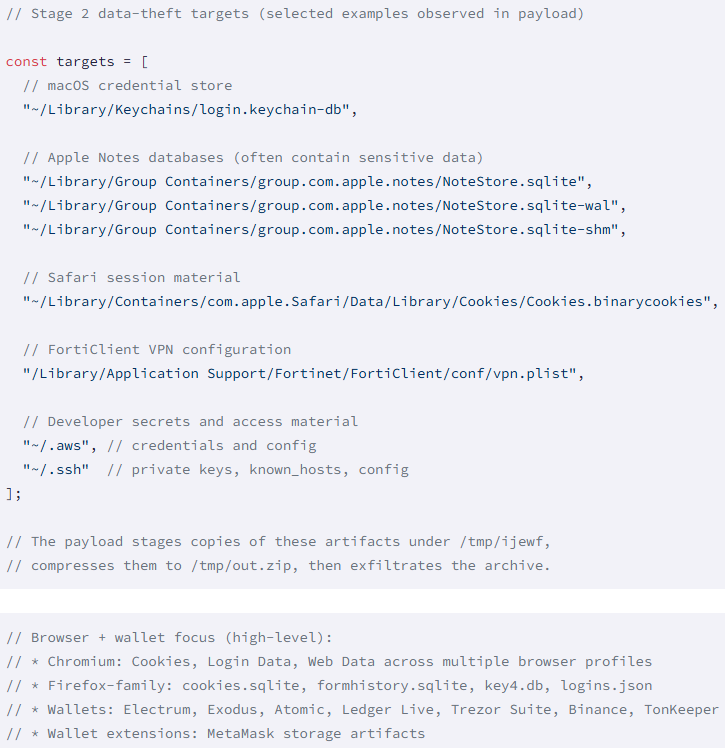
деятельность по краже данных
Источник: Socket
Компания Socket сообщила о пакетах в фонд Eclipse Foundation, оператора платформы Open VSX, и группа безопасности подтвердила несанкционированный доступ к публикации, аннулировала токены и удалила вредоносные релизы.
Единственным исключением является oorzc.ssh-tools , который был полностью удален из Open VSX из-за обнаружения нескольких вредоносных версий.
В настоящее время версии затронутых расширений, представленные на рынке, безопасны, но разработчикам, скачавшим вредоносные версии, следует выполнить полную очистку системы и сменить все свои секретные ключи и пароли.

