



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Новый фишинговый набор под названием Spiderman нацелен на клиентов многочисленных европейских банков и криптовалютных сервисов, используя идеально точные копии легитимных сайтов.
Платформа позволяет киберпреступникам запускать фишинговые кампании, в ходе которых можно получить учетные данные для входа в систему, коды двухфакторной аутентификации (2FA) и данные кредитных карт.
Фишинговый набор Spiderman, проанализированный исследователями из Varonis, нацелен на финансовые учреждения в пяти странах, включая такие крупные бренды, как Deutsche Bank, ING, Comdirect, Blau, O2, CaixaBank, Volksbank и Commerzbank.
Исследователи обнаружили, что вредоносная программа может создавать фишинговые страницы для онлайн-порталов финтех-компаний, таких как шведский сервис Klarna и PayPal. Она также может красть сид-фразы для криптовалютных кошельков Ledger, Metamask и Exodus.
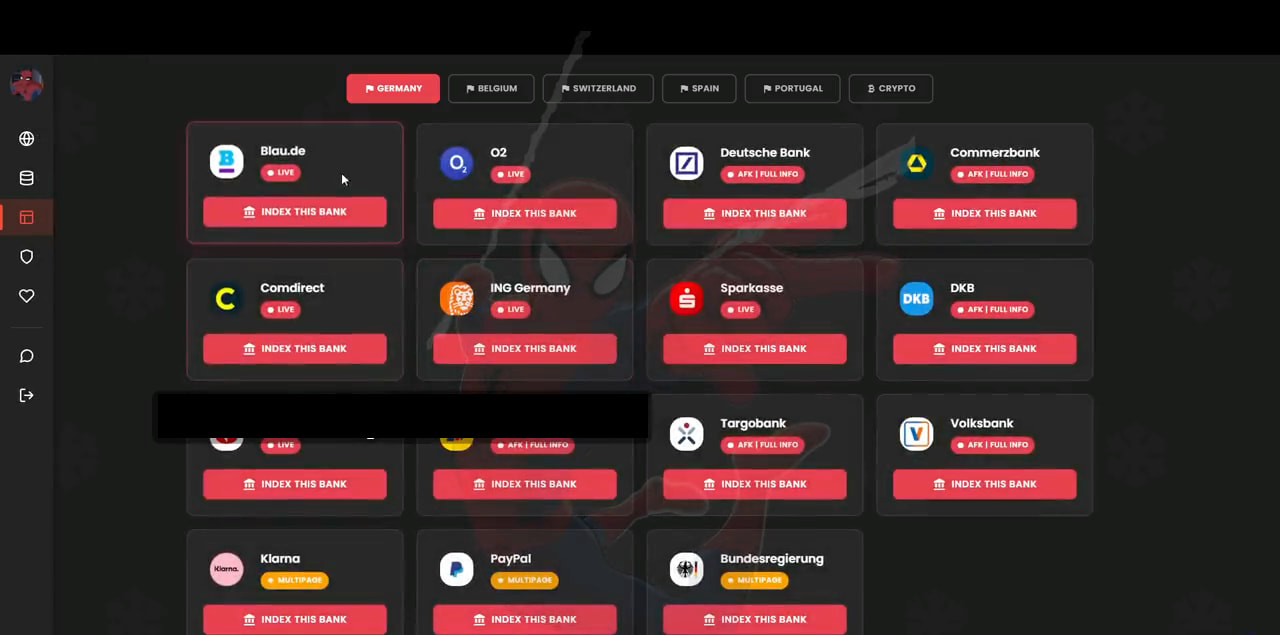
Источник: Hero
«Поскольку Spiderman имеет модульную структуру, в него можно добавлять новые банки, порталы и методы аутентификации. По мере внедрения европейскими странами обновленных систем электронного банкинга этот комплект, вероятно, будет развиваться параллельно», — говорится в отчете Varonis .
Исследователи обнаружили, что Человек-паук популярен среди киберпреступников: одна из групп, использующих его образ в приложении Signal, насчитывает 750 участников.
С помощью панели управления операторы могут просматривать сеансы взаимодействия с жертвами в режиме реального времени, получать учетные данные, экспортировать данные одним щелчком мыши, перехватывать коды PhotoTAN/одноразовые пароли (OTP) в режиме реального времени и собирать данные кредитных карт.
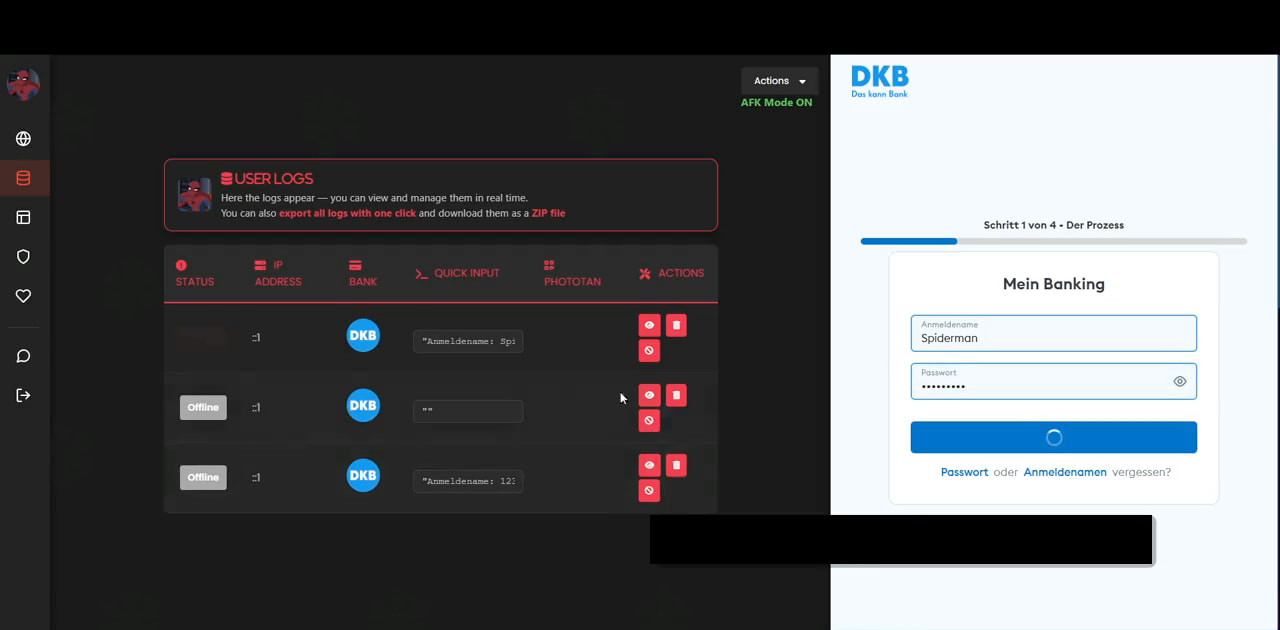
Источник: Hero
PhotoTAN — это система одноразовых паролей (OTP), используемая многими банками в Европе. В ней во время входа в систему или подтверждения транзакции отображается цветное мозаичное изображение, которое пользователь должен отсканировать с помощью банковского приложения, чтобы продолжить.
Приложение расшифровывает мозаику и отображает одноразовый пароль (OTP) для конкретной транзакции, который необходимо ввести обратно на банковский сайт.
Хотя функция захвата PhotoTAN не является чем-то новым в фишинговых наборах, она считается «обязательной» для платформ, нацеленных на европейские учреждения.
Операторы Spiderman могут настраивать область действия целевых атак через панель управления, ограничивая ее определенными странами, добавляя в списки разрешенных интернет-провайдеров, фильтры по типам устройств (мобильные или настольные пользователи) и настраивая перенаправления для посетителей, которые не подходят под критерии фишинговых атак.
Исследователи компании Varonis предупреждают, что данные, полученные с помощью устройства Spiderman, могут привести к захвату банковских счетов, подмене SIM-карт, мошенничеству с кредитными картами и краже личных данных.
Все фишинговые наборы основаны на том, что жертвы переходят по ссылке, ведущей на поддельную страницу входа в систему, поэтому лучшая защита — всегда убеждаться, что вы находитесь на официальном домене, прежде чем вводить свои учетные данные, и дважды проверять наличие окон браузера , которые могут отображать правильный URL-адрес.
Получение на ваше устройство SMS-сообщения или уведомления PhotoTAN, не связанного с совершенными вами действиями, является признаком попытки захвата и должно быть немедленно сообщено в банк.

