



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая платформа для борьбы с киберпреступностью под названием ATHR может собирать учетные данные с помощью полностью автоматизированных фишинговых атак с использованием голосовых команд, в которых на этапе социальной инженерии задействованы как операторы-люди, так и агенты искусственного интеллекта.
Вредоносная программа рекламируется на подпольных форумах за 4000 долларов и 10% комиссионных от прибыли и может красть учетные данные для доступа к различным сервисам, включая Google, Microsoft и Coinbase.
Автоматизация охватывает все этапы осуществления телефонных атак (TOAD), от заманивания целей по электронной почте до проведения голосовой социальной инженерии и сбора учетных данных.
цепочка атак ATHR
По данным исследователей из компании Abnormal, занимающейся облачной безопасностью электронной почты, ATHR — это полноценный генератор фишинговых/вишинговых атак, предлагающий шаблоны электронных писем, специфичные для конкретных брендов, возможность индивидуальной настройки для каждой цели и механизмы подмены, позволяющие создать впечатление, что сообщение отправлено доверенным отправителем.
На момент проведения анализа исследователи отметили, что ATHR поддерживает восемь онлайн-сервисов: Google, Microsoft, Coinbase, Binance, Gemini, Crypto.com, Yahoo и AOL.
Атака начинается с того, что жертва получает электронное письмо, составленное таким образом, чтобы пройти обычную проверку и даже технические проверки подлинности.
«В качестве приманки обычно используется фальшивое предупреждение о безопасности или уведомление об учетной записи — что-то достаточно срочное, чтобы побудить к телефонному звонку, но достаточно общее, чтобы избежать срабатывания контентных фильтров», — Abnormal . отмечается в сегодняшнем отчете.
Звонок по номеру телефона, указанному в электронном письме, направляет жертву через Asterisk и WebRTC к голосовым агентам на основе искусственного интеллекта, управляемым тщательно разработанными подсказками, которые направляют жертву в процессе кражи данных.
генты следуют многоэтапному сценарию, имитирующему инцидент безопасности. Для учетных записей Google они воспроизводят процесс восстановления и подтверждения учетной записи, используя заранее заданные подсказки, которые формируют их тон, подход, манеру поведения и образ действий, чтобы имитировать работу профессиональных сотрудников службы поддержки.

Инструмент ATHR для создания скриптов для ИИ-агентов
Источник: Abnormal
Цель поддельного процесса восстановления — получить шестизначный проверочный код, позволяющий злоумышленнику получить доступ к учетной записи жертвы.
Хотя ATHR и предлагает возможность переадресации звонка оператору-человеку, именно возможность использования агента на основе искусственного интеллекта отличает его от других подобных систем.
Панель управления ATHR предоставляет операторам контроль над всем процессом и данные в режиме реального времени по каждой атаке и цели.
Через панель ATHR они контролируют рассылку электронной почты, обрабатывают звонки и управляют фишинговыми операциями, отслеживая результаты в режиме реального времени и получая журналы, содержащие украденные данные.
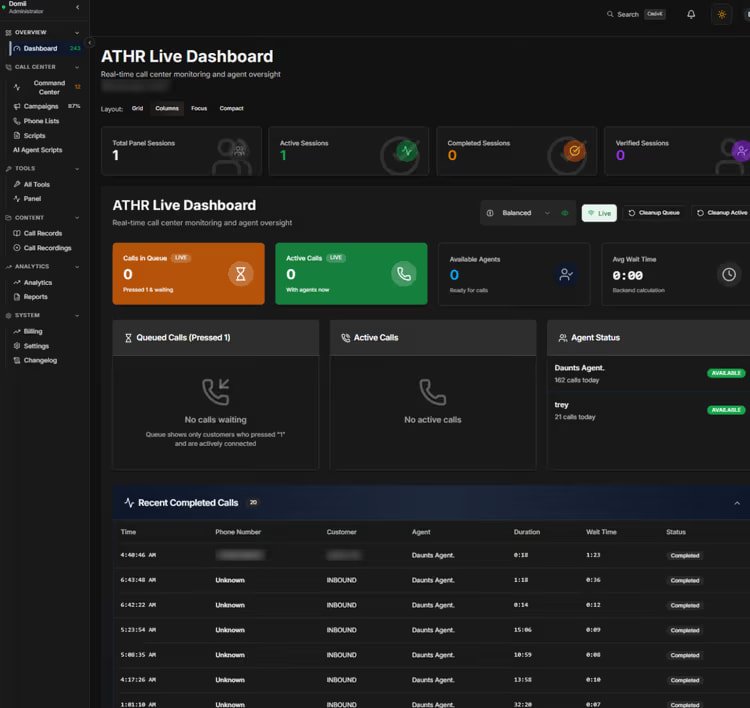
Главная панель управления ATHR
Источник: Abnormal
Исследователи из Abnormal предупреждают, что ATHR значительно сокращает трудозатраты оператора и предоставляет злоумышленникам интегрированную платформу, способную обрабатывать все этапы атаки TOAD без необходимости настройки отдельных компонентов.
Это позволяет менее технически подкованным злоумышленникам, не имеющим собственной инфраструктуры, развертывать автоматизированные фишинговые атаки от начала до конца.
«Переход от фрагментированной, трудоемкой ручной работы к стандартизированной, в значительной степени автоматизированной системе означает, что для атак TOAD больше не требуются большие команды или специализированная инфраструктура», — предупреждает Abnormal.
С появлением киберпреступных платформ, подобных ATHR, исследователи ожидают, что фишинговые атаки станут более частыми и их будет сложнее отличить от легитимных сообщений.
Для защиты от подобных атак требуется иной подход, поскольку письма-приманки не содержат надежных индикаторов, настроены на корректную аутентификацию и выглядят как действительные уведомления.
Однако обнаружение возможно путем анализа моделей коммуникативного поведения между отправителем и получателем, а также определения, попадали ли в организацию аналогичные сообщения, содержащие номер телефона, в течение короткого промежутка времени.
Исследователи, изучающие аномалии, утверждают, что моделирование нормального коммуникационного поведения в масштабах всей организации может помочь системам обнаружения на основе ИИ выявлять аномалии до того, как потенциальные клиенты совершат звонок.

