



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Советы от OpenZeppelin о том, как обезопасить свои инвестиции в Web3.
Компания Thirdweb недавно обнаружила уязвимость, затрагивающую ряд стандартных смарт-контрактов, широко используемых в экосистеме Web3. Эксперты из OpenZeppelin выявили два конкретных стандарта как первопричину угрозы.
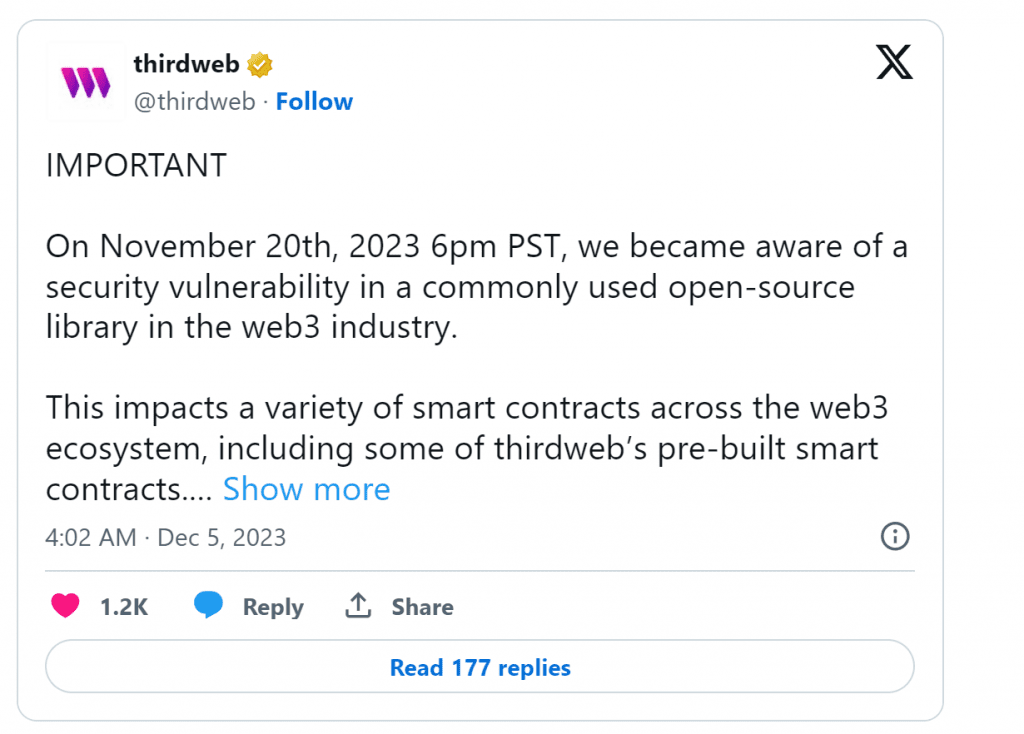
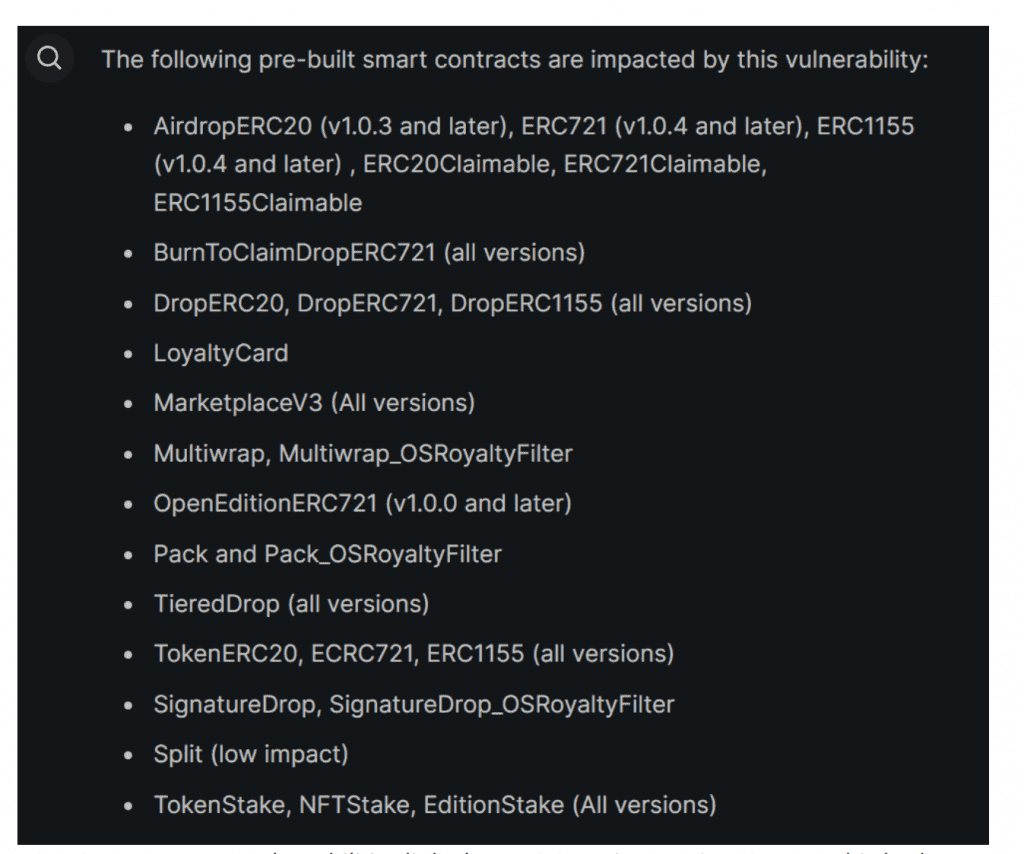
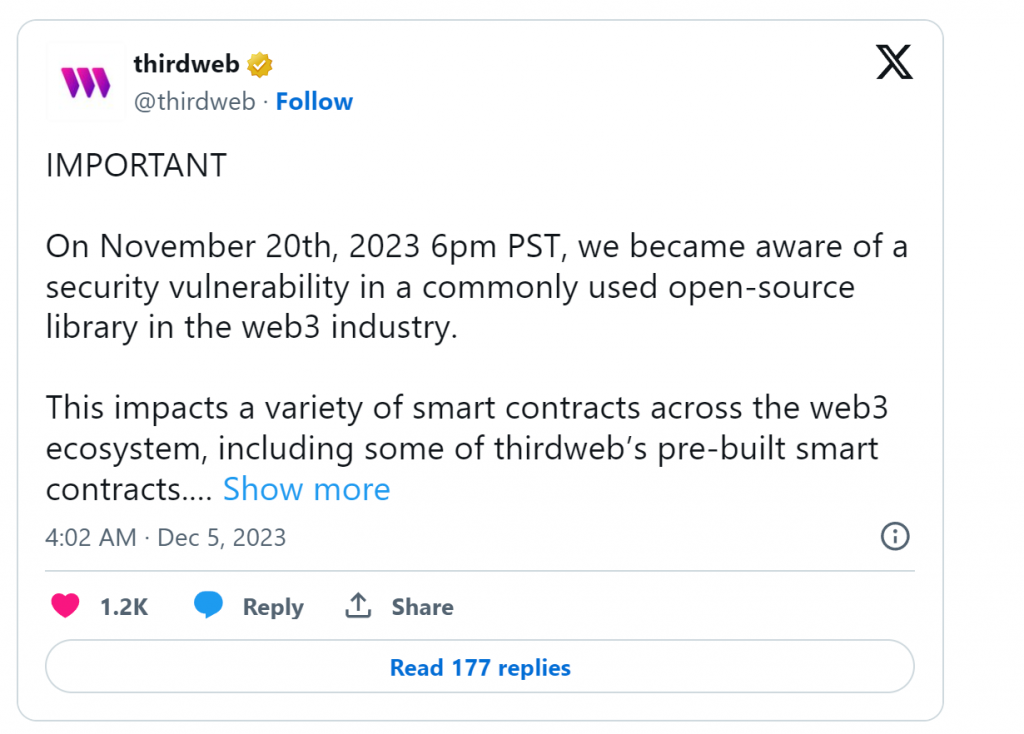
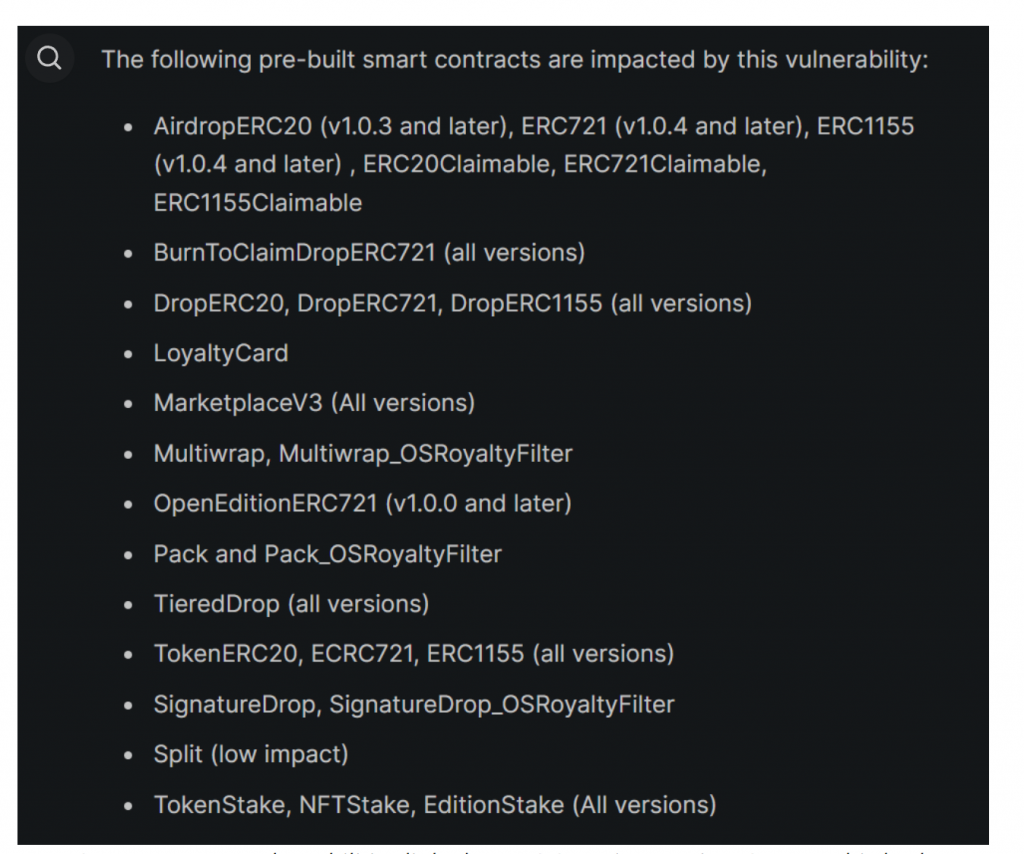
4 декабря Thirdweb сообщила о недостатках в популярной открытой библиотеке, что могло повлиять на готовые контракты, включая DropERC20, ERC-721, ERC-1155 (все версии) и AirdropERC20.
В ответ на это OpenZeppelin, Coinbase NFT и OpenSea проинформировали пользователей о потенциальной угрозе. После дополнительного исследования, OpenZeppelin обнаружила, что уязвимость связана с «проблемной интеграцией двух стандартов: ERC-2771 и Multicall».
Уязвимость смарт-контракта возникает после интеграции стандартов ERC-2771 и multicall. OpenZeppelin определила 13 наборов уязвимых смарт-контрактов. Эксперты рекомендуют провайдерам криптосервисов решить эту проблему, прежде чем мошенники смогут использовать уязвимость в своих целях.
OpenZeppelin обнаружила, что стандарт ERC-2771 позволяет переопределить некоторые функции вызова, что может быть использовано для извлечения информации об адресе отправителя и подделки вызовов от их имени.
OpenZeppelin разработала для сообщества Web3, использующего вышеуказанные интеграции, комплексную четырехэтапную стратегию по укреплению безопасности. Этот план включает в себя следующие шаги:
Кроме того, Thirdweb запустила инструмент смягчения последствий, позволяющий пользователям подключать свои кошельки и определять, уязвим ли контракт.
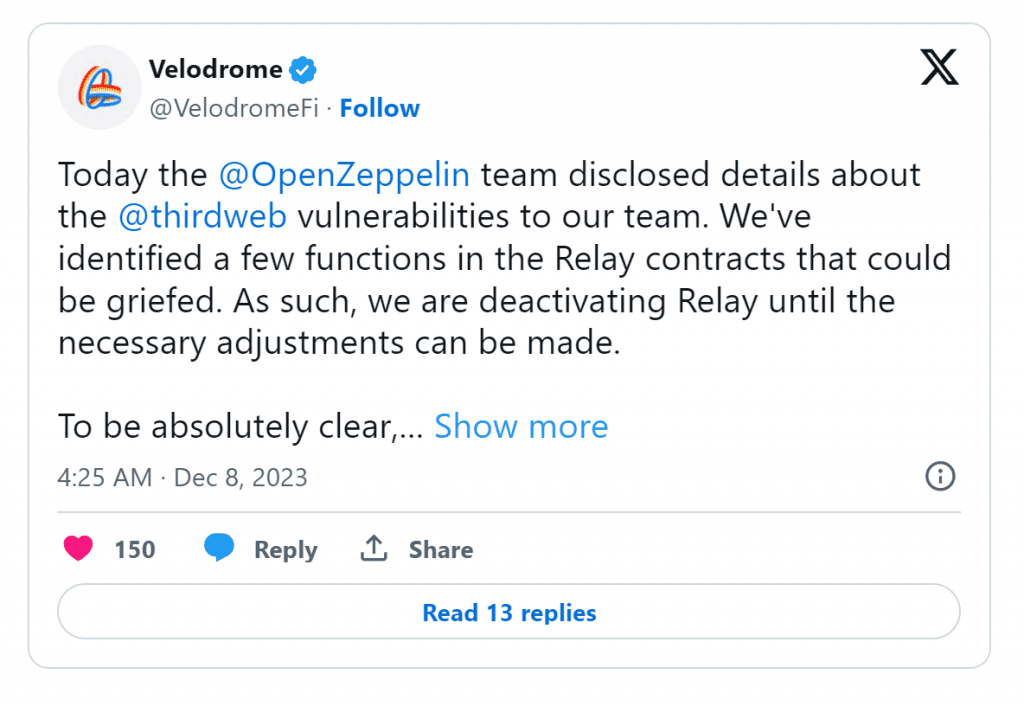
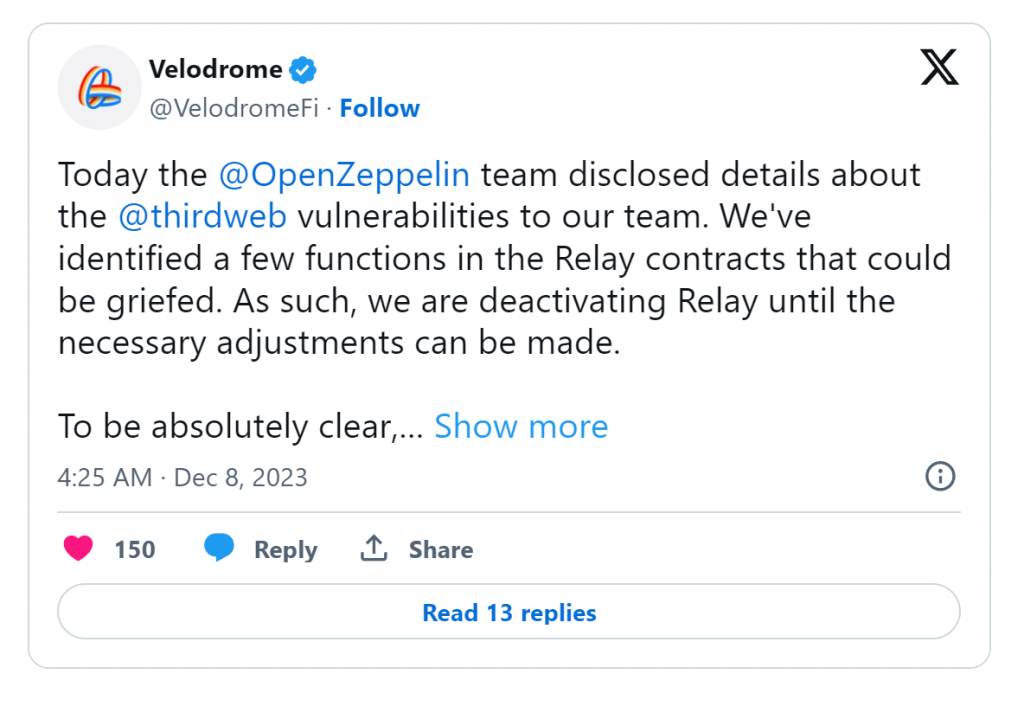
Платформа децентрализованных финансов Velodrome также деактивировала свои ретрансляционные сервисы до установки новой версии.
Подробнее: https://www.securitylab.ru/news/544449.php
Компания Thirdweb недавно обнаружила уязвимость, затрагивающую ряд стандартных смарт-контрактов, широко используемых в экосистеме Web3. Эксперты из OpenZeppelin выявили два конкретных стандарта как первопричину угрозы.
4 декабря Thirdweb сообщила о недостатках в популярной открытой библиотеке, что могло повлиять на готовые контракты, включая DropERC20, ERC-721, ERC-1155 (все версии) и AirdropERC20.
В ответ на это OpenZeppelin, Coinbase NFT и OpenSea проинформировали пользователей о потенциальной угрозе. После дополнительного исследования, OpenZeppelin обнаружила, что уязвимость связана с «проблемной интеграцией двух стандартов: ERC-2771 и Multicall».
Уязвимость смарт-контракта возникает после интеграции стандартов ERC-2771 и multicall. OpenZeppelin определила 13 наборов уязвимых смарт-контрактов. Эксперты рекомендуют провайдерам криптосервисов решить эту проблему, прежде чем мошенники смогут использовать уязвимость в своих целях.
OpenZeppelin обнаружила, что стандарт ERC-2771 позволяет переопределить некоторые функции вызова, что может быть использовано для извлечения информации об адресе отправителя и подделки вызовов от их имени.
OpenZeppelin разработала для сообщества Web3, использующего вышеуказанные интеграции, комплексную четырехэтапную стратегию по укреплению безопасности. Этот план включает в себя следующие шаги:
- Отключение всех доверенных пересыльщиков - это мера направлена на предотвращение несанкционированных действий через внешние каналы.
- Приостановка контракта и отзыв одобрений - временная остановка всех операций и отмена предварительно утвержденных действий для предотвращения возможных уязвимостей.
- Подготовка к обновлению контрактов - разработка и внедрение обновлений для устранения уязвимостей.
- Оценка опций для снимков состояния - анализ и выбор наилучших методов для сохранения текущего состояния контрактов в целях безопасности и восстановления.
Кроме того, Thirdweb запустила инструмент смягчения последствий, позволяющий пользователям подключать свои кошельки и определять, уязвим ли контракт.
Платформа децентрализованных финансов Velodrome также деактивировала свои ретрансляционные сервисы до установки новой версии.
Подробнее: https://www.securitylab.ru/news/544449.php

