



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакеры взломали образы Docker, VSCode и расширения OpenVSX для инструмента анализа KICS Checkmarx, чтобы получить доступ к конфиденциальным данным из среды разработки.
KICS, сокращение от Keeping Infrastructure as Code Secure (обеспечение безопасности инфраструктуры как кода), — это бесплатный сканер с открытым исходным кодом, который помогает разработчикам выявлять уязвимости безопасности в исходном коде, зависимостях и конфигурационных файлах.
Этот инструмент обычно запускается локально через CLI или Docker и обрабатывает конфиденциальные конфигурации инфраструктуры, которые часто содержат учетные данные, токены и сведения о внутренней архитектуре.
Компания Socket, специализирующаяся на безопасности зависимостей, провела расследование инцидента после получения уведомления от Docker о вредоносных образах, загруженных в официальный репозиторий checkmarx/kics в Docker Hub.
В ходе расследования выяснилось, что взлом распространился не только на зараженный троянами образ Docker KICS, но и на расширения VS Code и OpenVSX, которые загружали скрытую функцию «дополнения MCP», предназначенную для загрузки вредоносного ПО, крадущего секреты.
Компания Socket обнаружила, что функция «дополнения MCP», загружаемая по жестко закодированному URL-адресу GitHub, представляет собой «компонент для многоэтапной кражи и распространения учетных данных» под названием mcpAddon.js.
По словам исследователей, вредоносная программа нацелена именно на данные, обрабатываемые KICS, включая токены GitHub, учетные данные облачных сервисов (AWS, Azure, Google Cloud), токены npm, ключи SSH, конфигурации Claude и переменные среды.
Затем данные шифруются и передаются в audit.checkmarx[.]cx , домен, предназначенный для имитации легитимной инфраструктуры Checkmarx. Более того, для передачи данных автоматически создаются общедоступные репозитории GitHub.
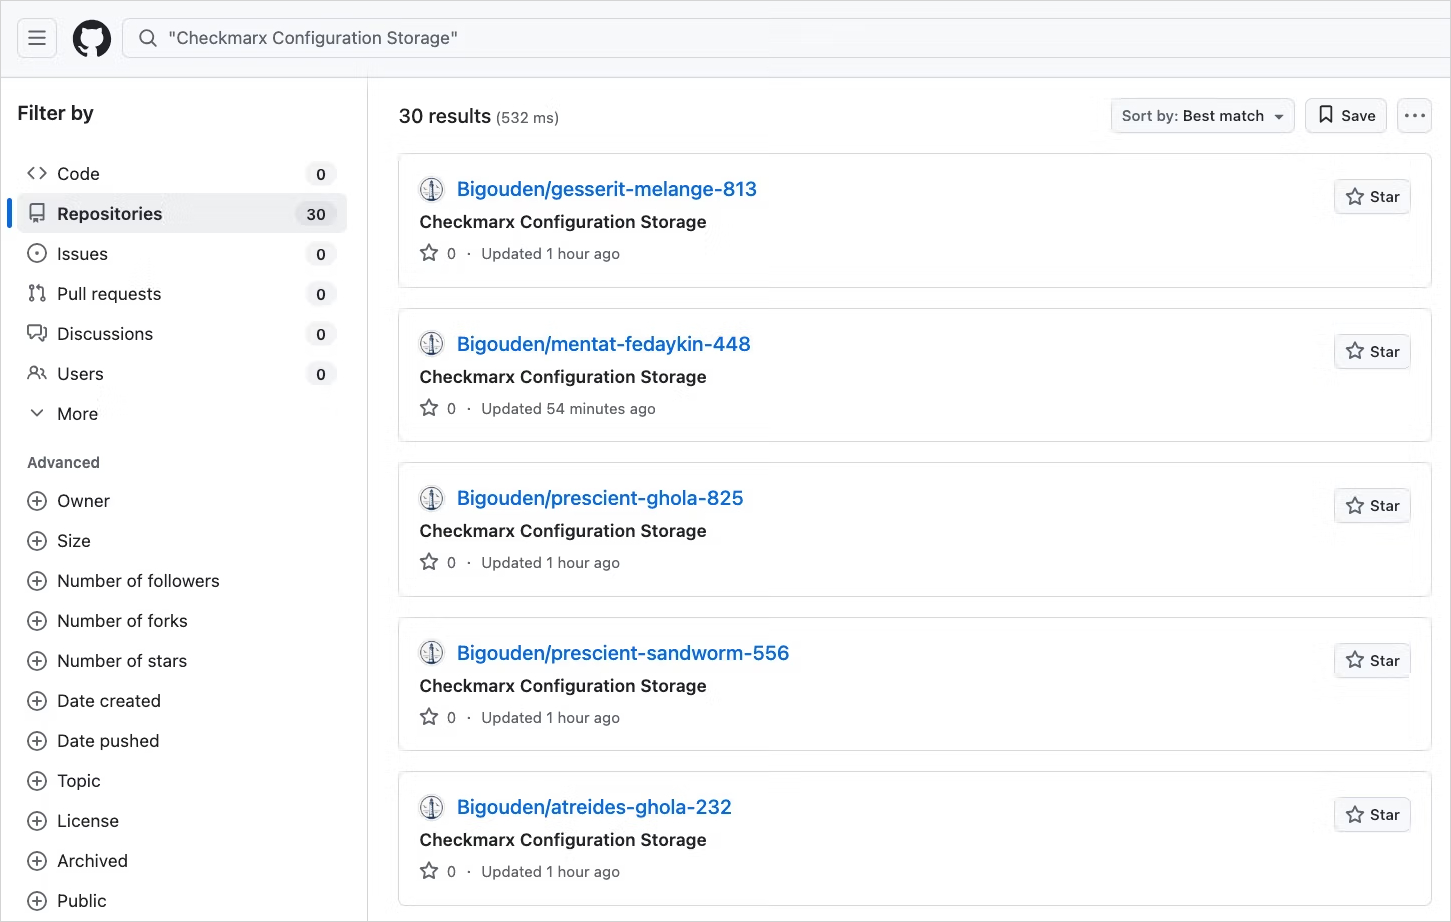
Источник: Socket
Важно уточнить, что теги Docker были временно перенаправлены на вредоносный дайджест, поэтому последствия зависят от времени их удаления. Опасный временной интервал для образа DockerHub KICS составлял с 22.04.2026 14:17:59 UTC до 22.04.2026 15:41:31 UTC.
Соответствующие теги были восстановлены до своих корректных дайджестов изображений, а поддельный тег v2.1.21 был полностью удален.
Разработчикам, скачавшим указанный выше код, следует считать, что их секретные данные скомпрометированы, как можно скорее их обновить и перестроить свои среды из известной безопасной точки.
Хотя хакеры из TeamPCP, ответственные за масштабный Trivy и LiteLLM , публично заявили о своей причастности к атаке, исследователи не смогли найти достаточных доказательств, помимо корреляций, основанных на закономерностях, чтобы с уверенностью отнести её к этой группе. взлом цепочек поставок
Издание BleepingComputer обратилось за комментарием к компании Checkmarx, занимающейся тестированием безопасности приложений, но ответа пока не получило.
Тем временем компания опубликовала бюллетень по безопасности, касающийся инцидента , заверив пользователей, что все вредоносные элементы были удалены, а их скомпрометированные учетные данные были аннулированы и заменены.

