



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Злоумышленник воспользовался уязвимостью нулевого дня в библиотеке обработки изображений Android от Samsung, чтобы внедрить ранее неизвестное шпионское ПО под названием «LandFall», используя вредоносные изображения, отправляемые через WhatsApp.
Уязвимость безопасности была устранена в апреле этого года , но исследователи обнаружили доказательства того, что операция LandFall была активна как минимум с июля 2024 года и была нацелена на отдельных пользователей Samsung Galaxy на Ближнем Востоке.
Уязвимость нулевого дня, идентифицированная как CVE-2025-21042, представляет собой запись за пределами выделенного буфера памяти в libimagecodec.quram.so и имеет критический уровень серьёзности. Удалённый злоумышленник, успешно эксплуатирующий её, может выполнить произвольный код на целевом устройстве.
По словам исследователей из подразделения 42 компании Palo Alto Networks, шпионское ПО LandFall, скорее всего, представляет собой коммерческую платформу слежки, используемую для целенаправленных вторжений.
Атаки начинаются с доставки искаженного изображения в формате .DNG raw с архивом .ZIP, прикрепленным в конце файла.
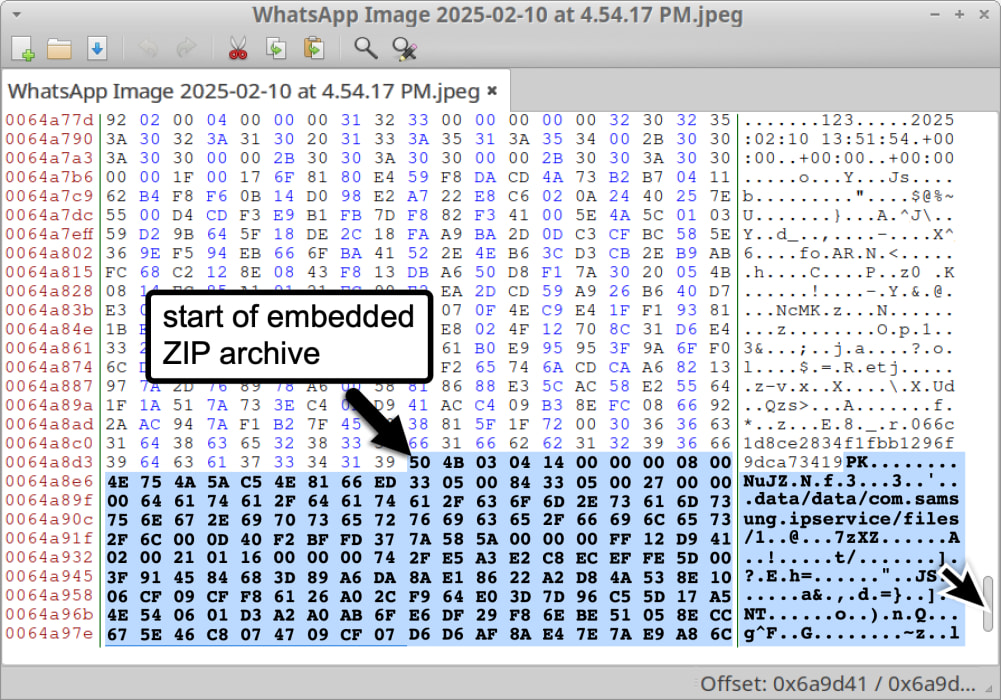
Источник: Блок 42
Исследователи Подразделения 42 извлекли и изучили образцы, отправленные на сканирующую платформу VirusTotal, начиная с 23 июля 2024 года, указав WhatsApp в качестве канала доставки на основе использованных названий файлов.
С технической точки зрения файлы DNG включают в себя два основных компонента: загрузчик ( b.so ), который может извлекать и загружать дополнительные модули, и манипулятор политик SELinux ( l.so ), который изменяет параметры безопасности на устройстве для повышения прав доступа и обеспечения персистентности.
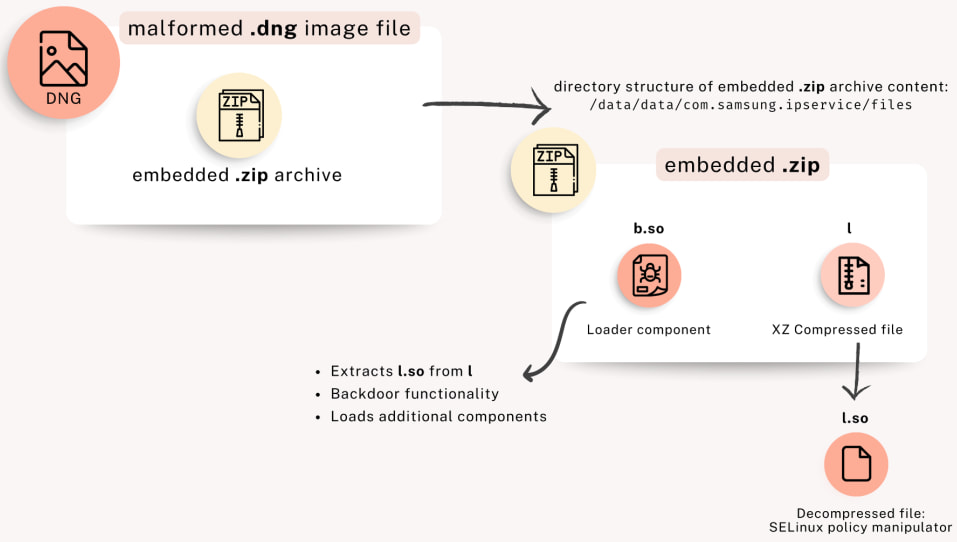
Источник: Блок 42
По словам исследователей, LandFall может распознавать устройства на основе идентификаторов оборудования и SIM-карты (IMEI, IMSI, номер SIM-карты, учетная запись пользователя, Bluetooth, службы определения местоположения или список установленных приложений).
Однако были обнаружены и другие возможности, включая выполнение модулей, сохранение активности, обход обнаружения и обход средств защиты. Среди шпионских функций вредоносной программы можно отметить:
- запись микрофона
- запись звонков
- отслеживание местоположения
- доступ к фотографиям, контактам, SMS, журналам вызовов и файлам
- доступ к истории просмотра
Стоит отметить, что LandFall и его использование изображений DNG — это еще один случай более широкой эксплуатации, недавно замеченный в коммерческих шпионских программах.
В прошлом уже были известны цепочки эксплойтов, включавшие формат DNG для Apple iOS ( CVE-2025-43300 ), а также для WhatsApp ( CVE-2025-55177) .
Недавно Samsung также исправила уязвимость CVE-2025-21043 , которая также затрагивает libimagecodec.quram.so , после того как специалисты по безопасности WhatsApp обнаружили ее и сообщили о ней.
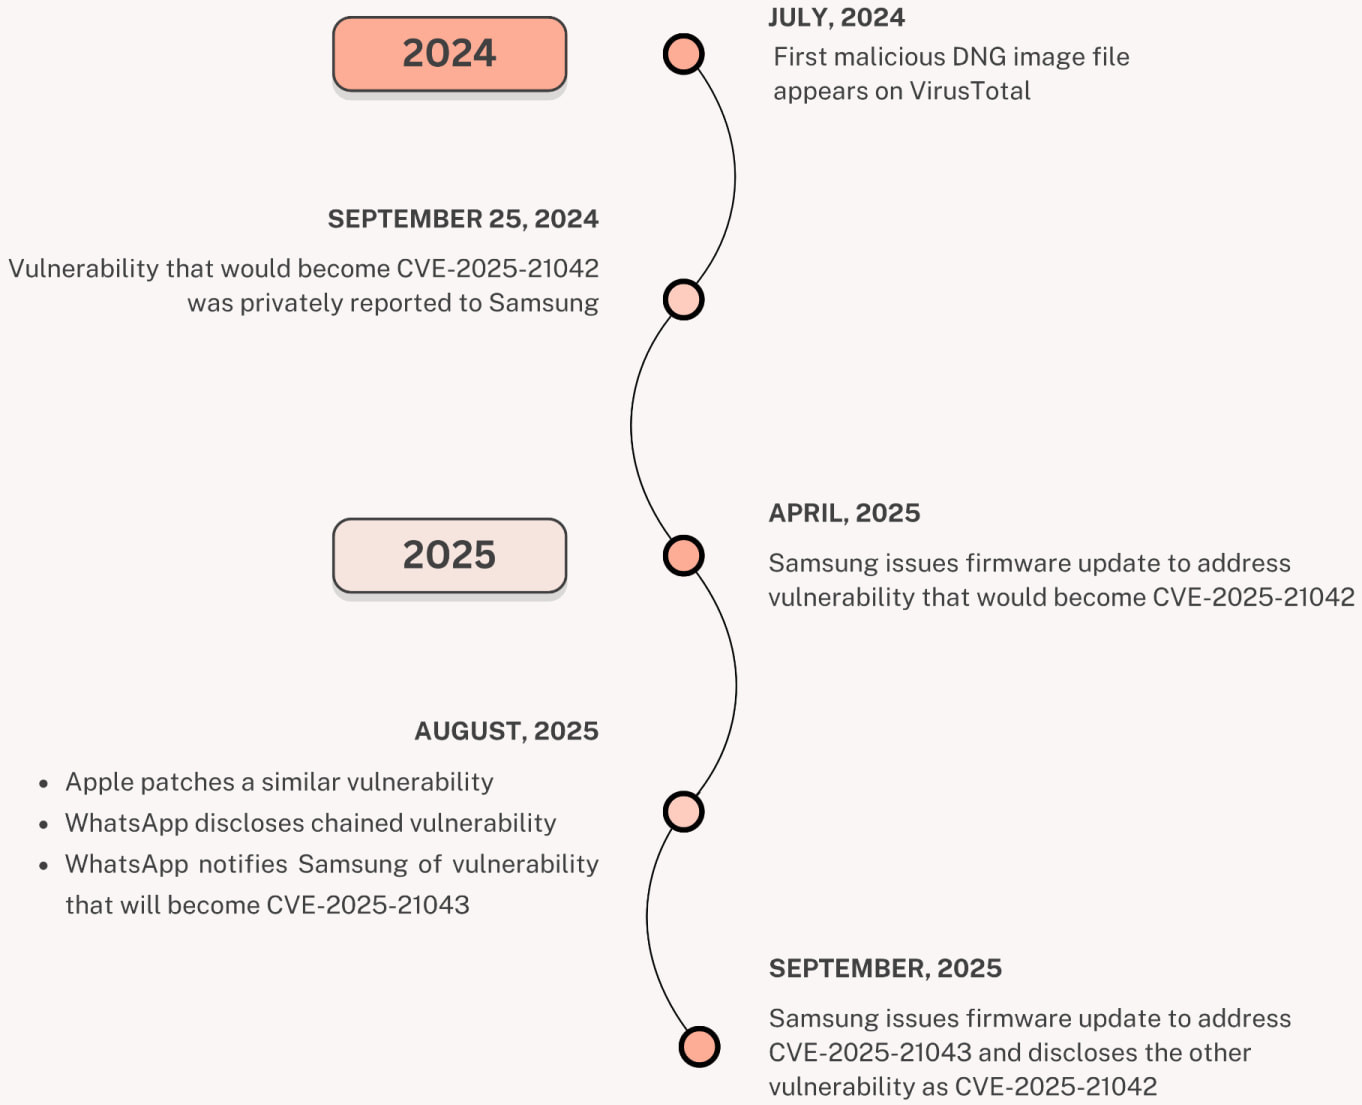
Source: Unit 42
Атрибуция неясна
Данные образцов VirusTotal, которые изучили исследователи, указывают на потенциальные цели в Ираке, Иране, Турции и Марокко.
Подразделению 42 удалось идентифицировать и сопоставить шесть командно-контрольных серверов (C2) с кампанией LandFall, некоторые из которых были помечены турецким CERT как вредоносные.
Модели регистрации и инфраструктуры доменов C2 имеют сходство с теми, которые использовались в операциях Stealth Falcon, начиная с Объединенных Арабских Эмиратов.
Еще одной подсказкой является использование названия «Bridge Head» для компонента загрузчика, соглашение об именовании, которое обычно встречается в продуктах NSO Group, Variston, Cytrox и Quadream.
Однако не удалось с уверенностью связать LandFall с какими-либо известными группами угроз или поставщиками шпионского ПО.
Чтобы защититься от атак шпионского ПО, своевременно устанавливайте обновления безопасности для мобильной ОС и приложений, отключите автоматическую загрузку мультимедиа в приложениях обмена сообщениями и рассмотрите возможность активации «Расширенной защиты» на Android и «Режима блокировки» на iOS .

