



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

Новая вредоносная программа для Windows под названием ClosedQuorum использует модели искусственного интеллекта Google Gemini, DeepSeek, Qwen и Mistral для автономного определения действий, которые необходимо предпринять на этапах атаки после её взлома.
Вредоносная программа на языке Go действует без каких-либо команд со стороны человека-оператора, используя разведывательную информацию и систему голосования для принятия решения о дальнейших действиях на зараженных хостах.
В случае равенства голосов приоритет при принятии окончательного решения имеет DeepSeek, выбирая наиболее подходящий, по ее мнению вариант, за ней следуют Qwen, Mistral и Gemini.
Исследователи Cisco Talos, анализирующие ClosedQuorum, утверждают, что модели ограничены заранее определенным набором решений, включая:
- steal — одновременно выполняет дамп учетных данных LSASS, кражу учетных данных браузера (Chrome, Edge, Firefox) и извлечение данных из криптовалютных кошельков (MetaMast, Exodus, Ethereum).
- inject — генерирует шеллкод, затем использует либо процесс внедрения кода (process hollowing), либо внедрение кода Early Bird APC.
- persist — запускает модуль обеспечения постоянного присутствия вредоносной программы.
- перемещение — включено в качестве возможного варианта горизонтального перемещения, но в анализируемой сборке дистрибутива отсутствует соответствующий обработчик, поэтому оно не может выполнить это действие.
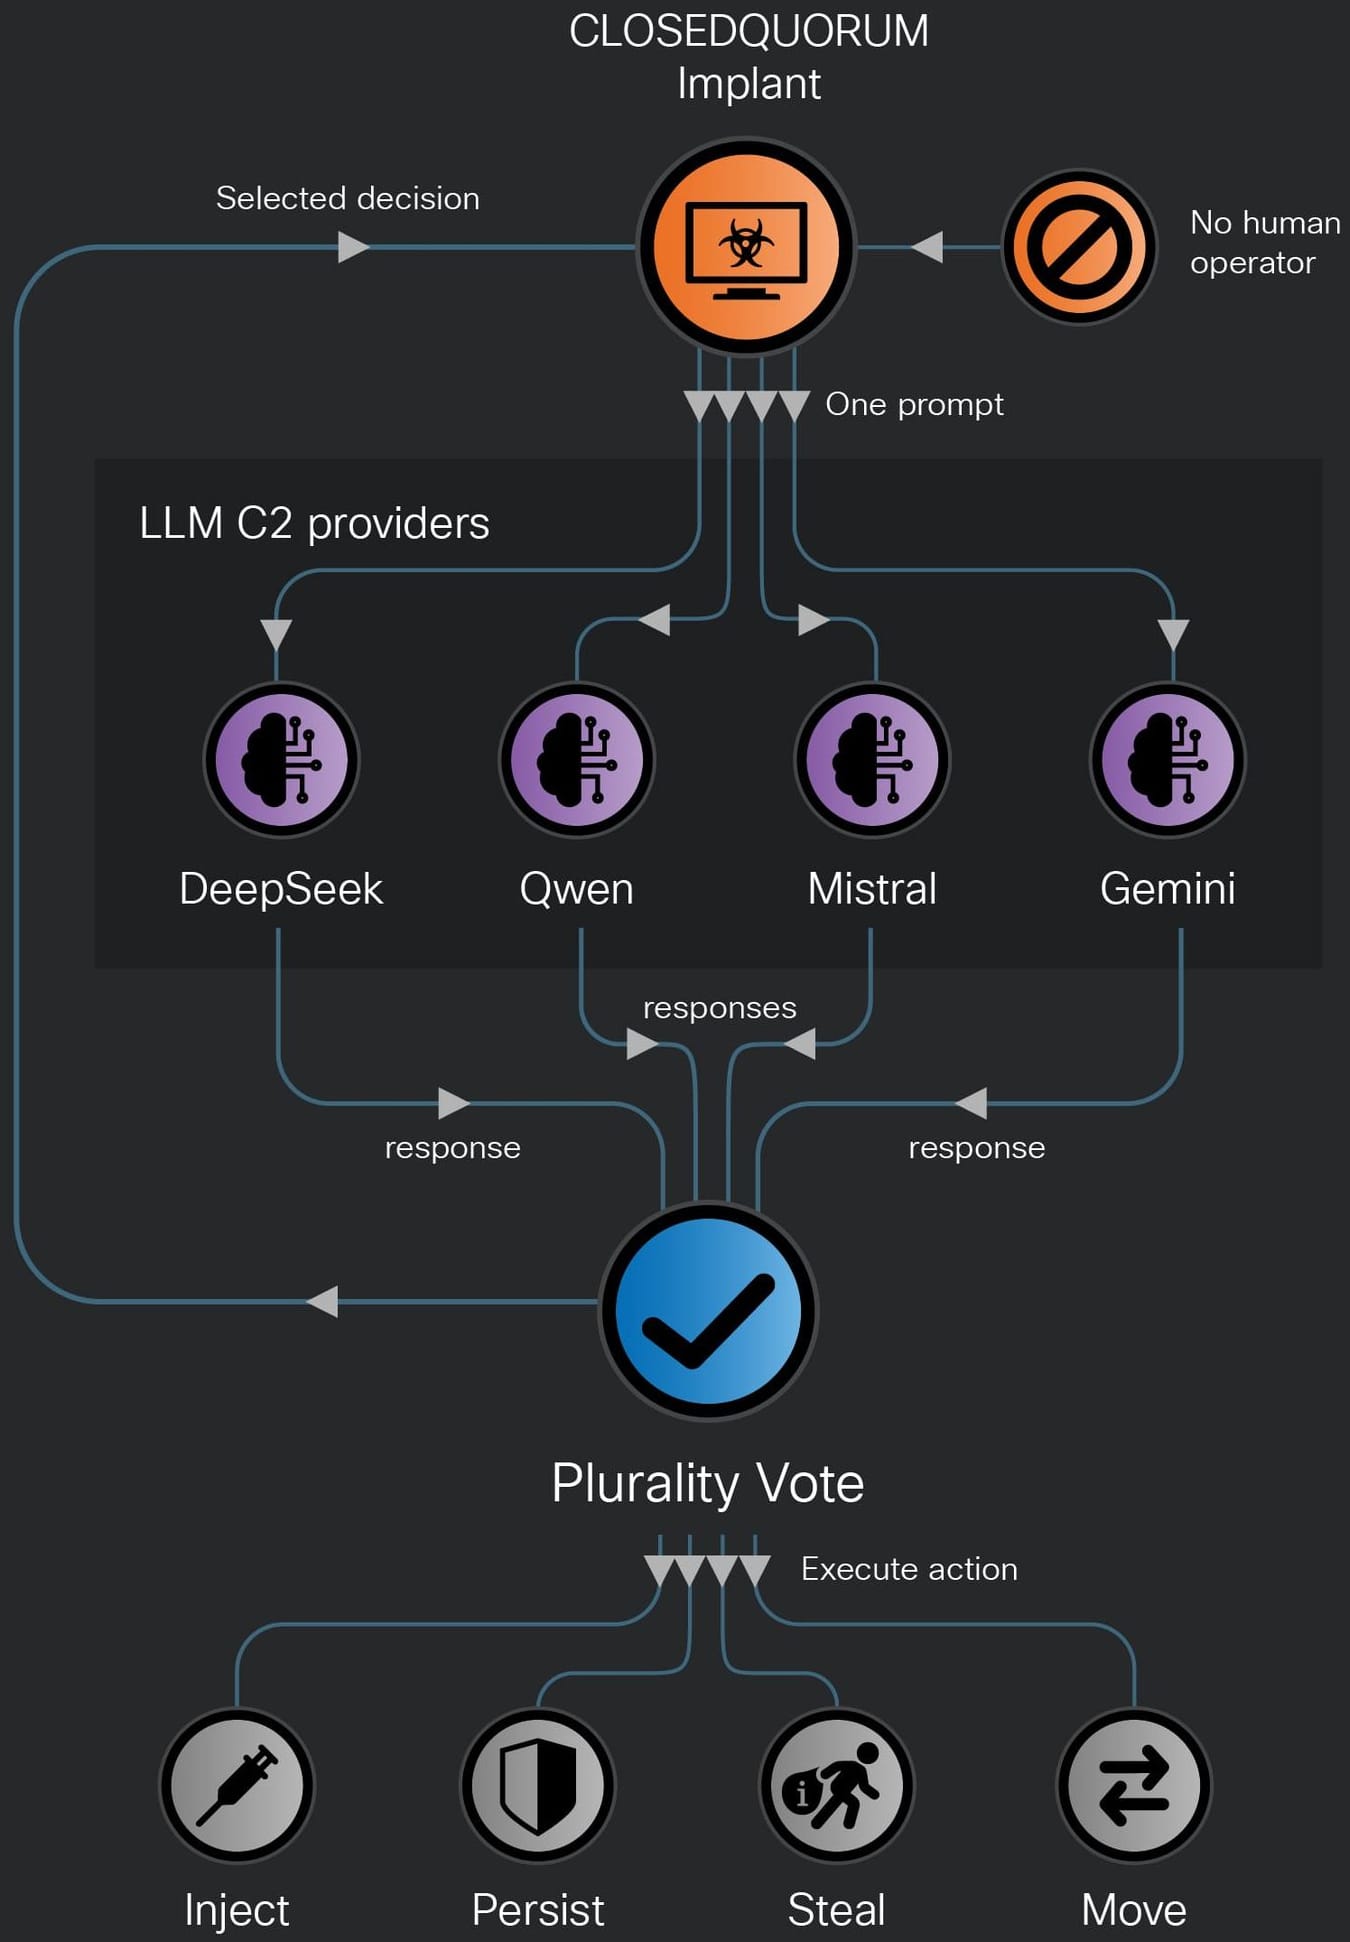
Обзор модели атаки ClosedQuorum
Источник: Cisco
Компания Talos описывает ClosedQuorum как первый публично задокументированный имплант для Windows, делегирующий тактические решения по управлению и контролю (C2) группе моделей искусственного интеллекта, отмечая, что это повышает скорость и масштабируемость вредоносных операций.
Исследователи также подчеркивают, что это исключает участие человека, позволяя цепочке атак продолжаться в любой момент.
Однако Cisco отмечает, что это также может создавать проблемы в определенных случаях, когда достигаются лимиты скорости, выходные данные имеют некорректный формат или коммерческие API, на которые полагается система, временно недоступны.
Поскольку это не сложная вредоносная программа, неясно, является ли ClosedQuorum тестовой версией или экспериментом. Однако исследователи предупреждают, что она представляет собой «архитектурный сдвиг в сторону автоматизации цепочки атак».
«Хотя у нас нет подтверждения развертывания в реальных условиях, артефакты из бинарного файла были использованы для того, чтобы связать разработчика с сообщениями на криминальных форумах, связанными с кардингом, начиная с 2025 года», — поясняет Cisco Talos .
В проанализированном Cisco Talos исполняемом файле содержатся временные учетные данные API и фиктивный веб-хук Discord, хотя создатели могут добавить их в свои собственные сборки ClosedQuorum.
Источник

