



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новый убийца Endpoint Detection and Response (EDR), который считается развитием «EDRKillShifter», разработанного RansomHub, был замечен в атаках восьми различных группировок, занимающихся разработкой программ-вымогателей.
Такие инструменты помогают операторам программ-вымогателей отключать продукты безопасности на взломанных системах, чтобы иметь возможность развертывать полезные нагрузки, повышать привилегии, пытаться осуществлять горизонтальное перемещение и, в конечном итоге, шифровать устройства в сети, не будучи обнаруженными.
По словам исследователей безопасности компании Sophos, новый инструмент, которому не дали конкретного названия, используют RansomHub, Blacksuit, Medusa, Qilin, Dragonforce, Crytox, Lynx и INC.
Новый инструмент EDR Killer использует сильно запутанный двоичный файл, который самостоятельно декодируется во время выполнения и внедряется в легитимные приложения.
Инструмент ищет драйвер с цифровой подписью (украденный или просроченный сертификат) со случайным пятибуквенным именем, которое жестко закодировано в исполняемом файле.
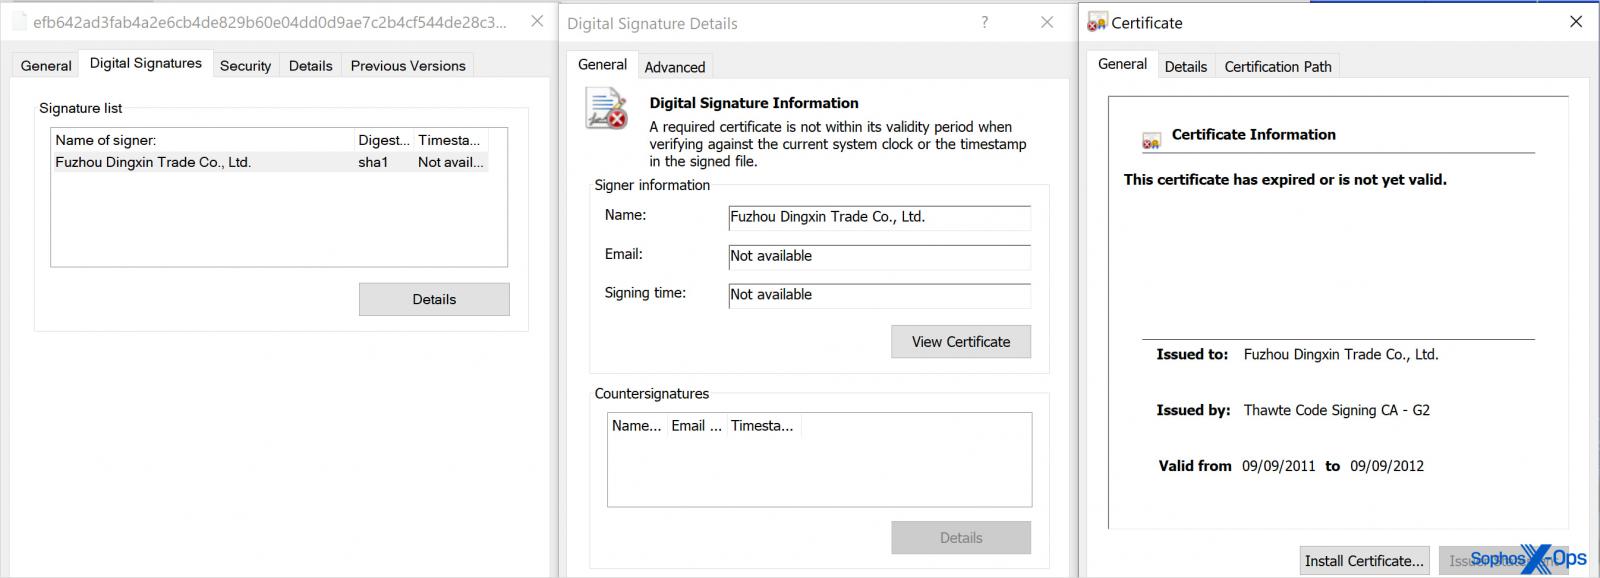
Источник: Sophos
При обнаружении вредоносного драйвера он загружается в ядро, что необходимо для проведения атаки «принеси свой собственный уязвимый драйвер» (BYOVD) и получения привилегий ядра, необходимых для отключения продуктов безопасности.
Драйвер маскируется под легитимный файл, такой как драйвер датчика CrowdStrike Falcon, но после активации он завершает процессы, связанные с AV/EDR, и останавливает службы, связанные с инструментами безопасности.
В число целевых поставщиков входят Sophos, Microsoft Defender, Kaspersky, Symantec, Trend Micro, SentinelOne, Cylance, McAfee, F-Secure, HitmanPro и Webroot.
Хотя варианты нового инструмента EDR Killer различаются по названиям драйверов, целевым антивирусам и характеристикам сборки, все они используют HeartCrypt для упаковки, и данные свидетельствуют об обмене знаниями и инструментами даже среди конкурирующих групп угроз.
Sophos особо отмечает, что маловероятно, что инструмент был украден и затем повторно использован другими злоумышленниками, а скорее всего, он был разработан в рамках общей и совместной работы.
«Если говорить точнее, речь идёт не о том, что какой-то один двоичный файл EDR Killer просочился в сеть и был передан злоумышленникам. Вместо этого в каждой атаке использовалась отдельная сборка фирменного инструмента», — пояснила компания Sophos .
Такая тактика совместного использования инструментов, особенно в отношении EDR-убийц, распространена в сфере программ-вымогателей.
Помимо EDRKillShifter , компания Sophos также обнаружила еще один инструмент под названием AuKill , который Medusa Locker и LockBit использовали в своих атаках.
В прошлом году SentinelOne также сообщал о том, что хакеры FIN7 продавали свой инструмент « AvNeutralizer » нескольким группировкам, занимающимся разработкой программ-вымогателей, включая BlackBasta, AvosLocker, MedusaLocker, BlackCat, Trigona и LockBit.
Полные индикаторы компрометации, связанные с этим новым инструментом EDR killer, доступны в этом репозитории GitHub .

