



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Обновление: В первоначальной версии статьи были указаны неверные CVE. Теперь исправлено, и указаны следующие CVE: CVE-2026-1286 и CVE-2026-1340.
Анализ угроз показывает, что один и тот же злоумышленник несет ответственность за большую часть активной эксплуатации двух критических уязвимостей в Ivanti Endpoint Manager Mobile (EPMM), отслеживаемых как CVE-2026-1281 и CVE-2026-1340.
отмечается, что эти уязвимости активно используются в атаках нулевого дня . В сообщении Ivanti о безопасности, где также анонсированы исправления,
Обе уязвимости получили критическую оценку серьезности и позволяют злоумышленнику внедрять код без аутентификации, что приводит к удаленному выполнению кода (RCE) в уязвимых системах.
По данным компании GreyNoise, специализирующейся на анализе интернет-угроз, один IP-адрес, размещенный на защищенной инфраструктуре, отвечает за более чем 83% случаев эксплуатации двух указанных уязвимостей.
В период с 1 по 9 февраля платформа мониторинга зафиксировала 417 сессий эксплуатации уязвимостей, исходящих с 8 уникальных IP-адресов и связанных с CVE-2026-1281 и CVE-2026-1340.
Наибольший объем, 83%, приходится на 193[.]24[.]123[.]42, размещенный на сервере PROSPERO OOO (AS200593), который аналитики Censys оценили как надежную автономную систему, используемую для атак на различные программные продукты.
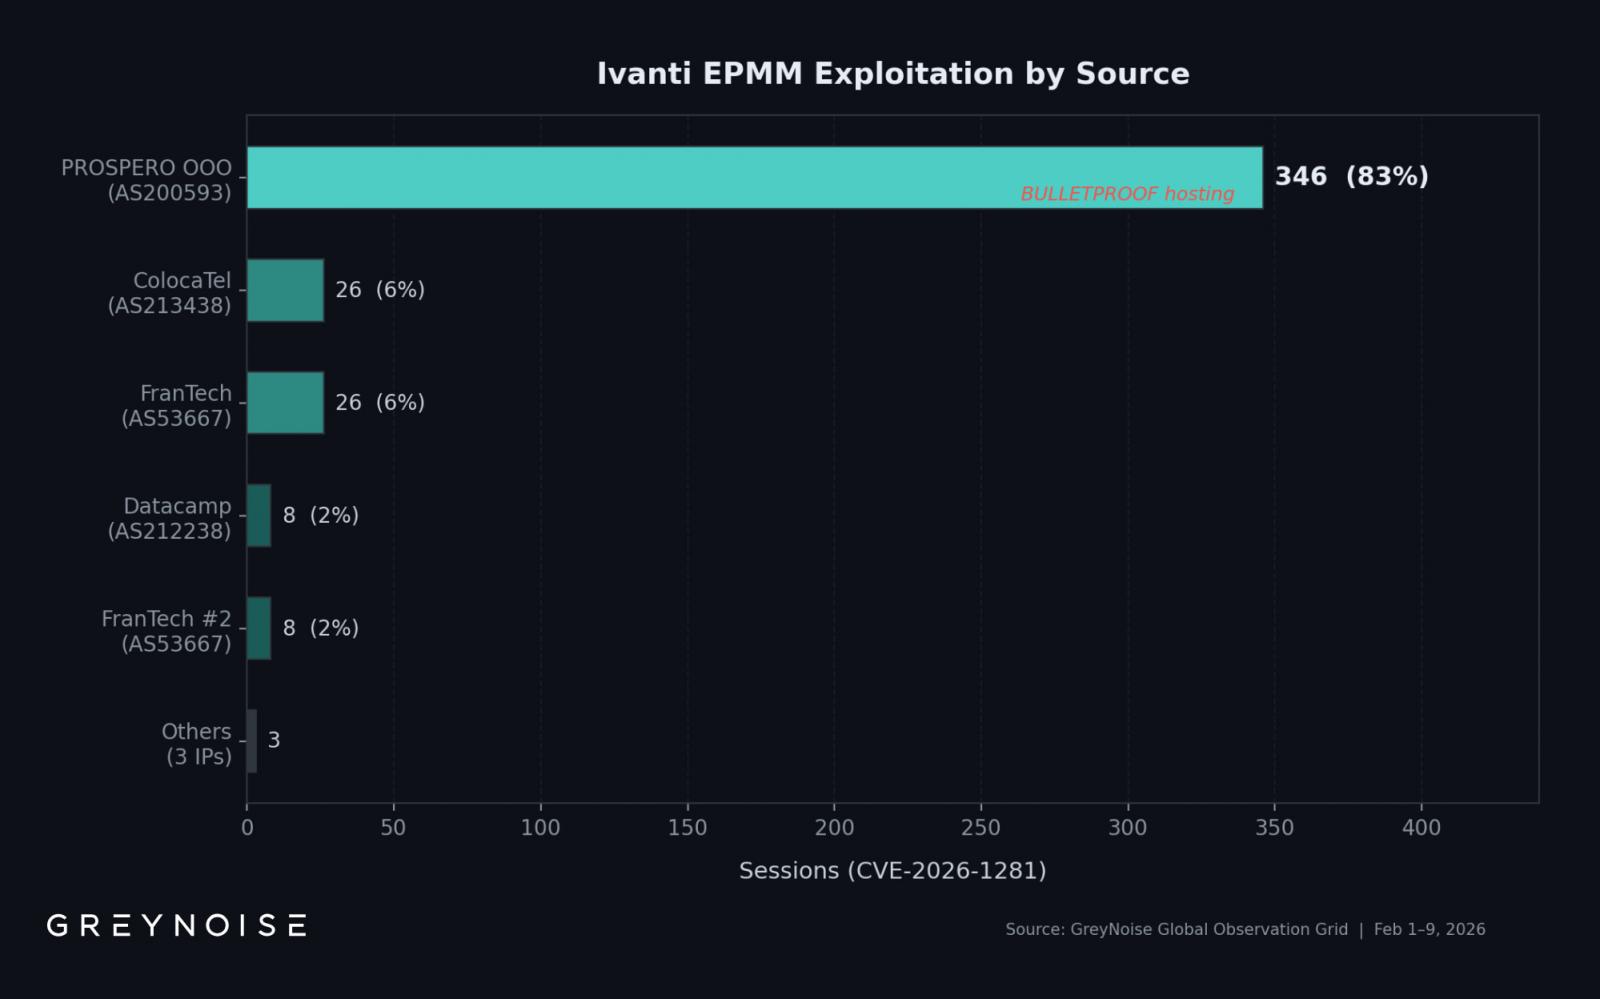
Источник: GreyNoise
Резкий всплеск произошел 8 февраля, когда было зафиксировано 269 сессий за один день. Эта цифра почти в 13 раз превышает среднесуточное количество в 22 сессии, отмечает GreyNoise.
Из 417 сессий эксплуатации 354 (85%) использовали DNS-обратные вызовы в стиле OAST для проверки возможности выполнения команд, указывая на активность брокера первоначального доступа.
Примечательно, что несколько опубликованных индикаторов компрометации (IoC) включают IP-адреса для Windscribe VPN (185[.]212[.]171[.]0/24), присутствующие в телеметрии GreyNoise как сканирующие экземпляры Oracle WebLogic, но не демонстрирующие активности по эксплуатации Ivanti.
Исследователи отмечают , что обнаруженный ими IP-адрес PROSPERO OOO «не входит в широко опубликованные списки индикаторов компрометации, а это значит, что специалисты по кибербезопасности, блокирующие только опубликованные индикаторы, скорее всего, упускают из виду основной источник эксплуатации уязвимостей».
Данный IP-адрес не ограничивается использованием Ivanti, поскольку одновременно были использованы еще три уязвимости: CVE-2026-21962 в Oracle WebLogic, CVE-2026-24061 в GNU Inetutils Telnetd и CVE-2025-24799 в GLPI.
Наибольшее количество сессий (2902) было связано с уязвимостью Oracle WebLogic, которая значительно превзошла остальные, за ней следует проблема с Telnetd, затронувшая 497 сессий.
Похоже, что эксплуатационная деятельность полностью автоматизирована и осуществляется поочередно тремя сотнями пользовательских агентов.
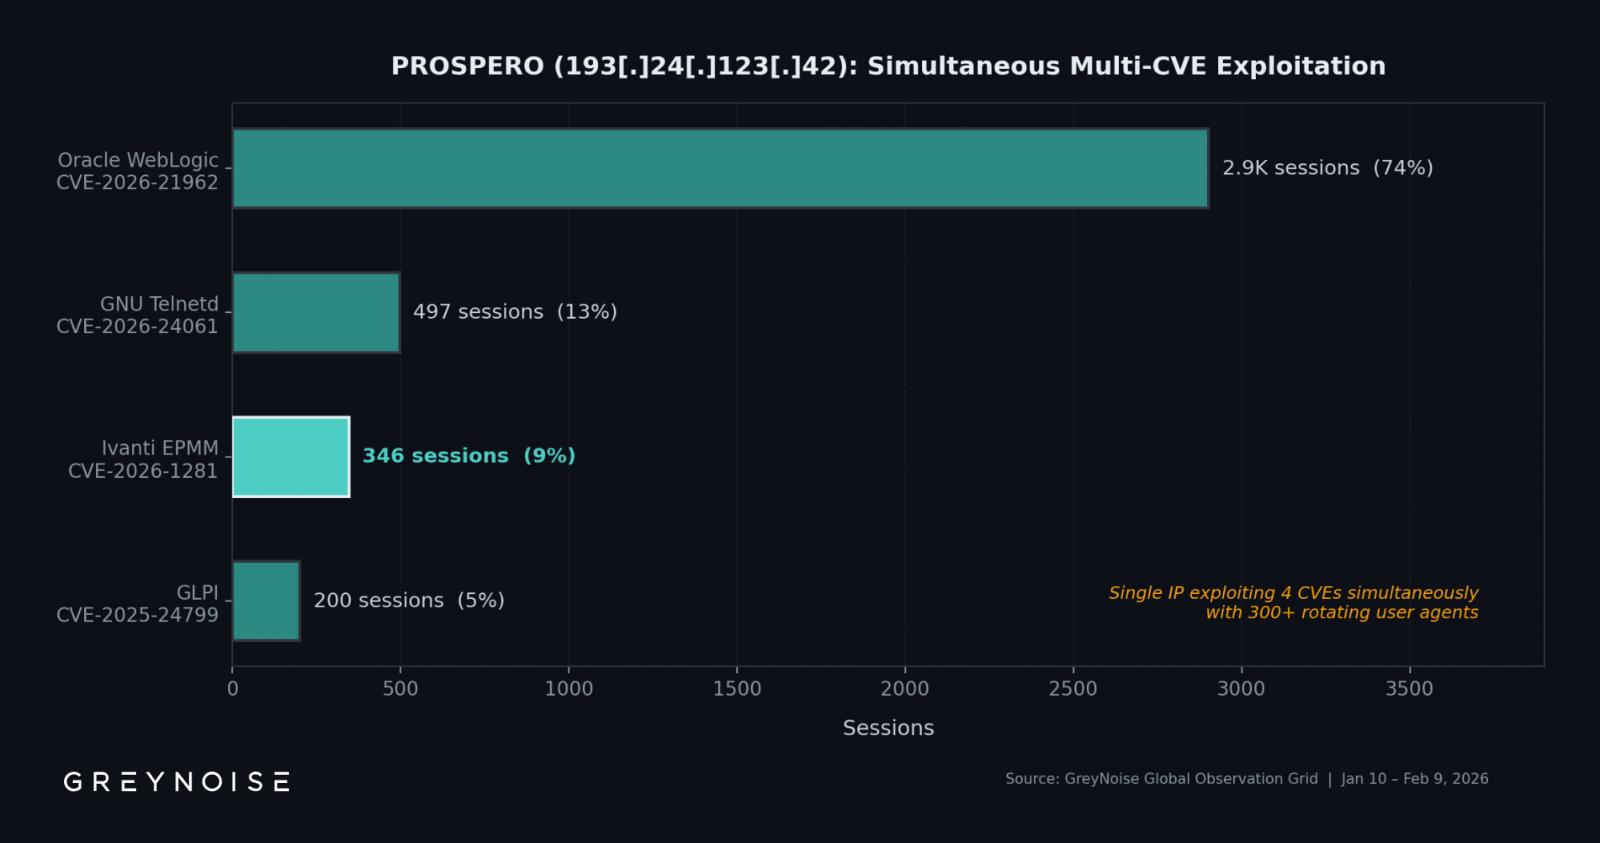
Источник: GreyNoise
Исправления CVE-2026-1281 и CVE-2026-1340 от Ivanti не являются постоянными. Компания обещала выпустить полные патчи в первом квартале этого года вместе с выпуском EPMM версии 12.8.0.0.
До тех пор рекомендуется использовать RPM-пакеты 12.x.0.x для версий EPMM 12.5.0.x, 12.6.0.x и 12.7.0.x, а также RPM-пакеты 12.x.1.x для версий EPMM 12.5.1.0 и 12.6.1.0.
Поставщик отмечает, что наиболее консервативный подход заключается в создании нового экземпляра EPMM и переносе всех данных туда. Инструкции по этому поводу доступны здесь .
Обновление от 15 февраля — Представитель компании Ivanti направил BleepingComputer следующее заявление:
«Рекомендация Ivanti остается неизменной: клиенты, которые еще не установили патч, должны сделать это немедленно, а затем проверить свои устройства на наличие признаков эксплуатации, которые могли иметь место до установки патча. Установка патча — наиболее эффективный способ предотвращения эксплуатации, независимо от того, как индикаторы компрометации меняются со временем, особенно после того, как становится доступен прототип. Установка патча не требует простоя и занимает всего несколько секунд. Ivanti предоставила клиентам высокоточные индикаторы компрометации, технический анализ на момент обнаружения и скрипт обнаружения эксплуатации, разработанный совместно с NCSC NL, и продолжает оказывать поддержку клиентам в борьбе с этой угрозой». — Представитель Ivanti

