



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
DDoS-атаки уже давно являются одним из самых простых способов вывести из строя онлайн-сервис: перегрузить его достаточным количеством трафика, истощить его инфраструктуру и сделать недоступным, не взламывая системы цели. Сейчас, как никогда прежде, DDoS-атаки рекламируются, брендируются и продаются под видом зрелого онлайн-сервиса, и их последствия хорошо задокументированы в реальном мире.
Компания Cloudflare сообщила о блокировке атаки мощностью 7,3 Тбит/с в 2025 году, а позже заявила о нейтрализации атаки мощностью 31,4 Тбит/с в своем отчете за четвертый квартал 2025 года. Microsoft также сообщила, что Azure нейтрализовала атаку мощностью 15,72 Тбит/с в октябре 2025 года, приписав эту активность ботнету Aisuru.
За этими инцидентами стоят подпольные продавцы, конкурирующие за одних и тех же покупателей, используя все более отточенные методы продвижения. Анализ недавней подпольной деятельности, проведенный исследователями Flare , включает в себя панели атак, доступ к API, ежемесячные тарифные планы, варианты для реселлеров, поддержку клиентов, использование ботнетов для обеспечения пропускной способности, методы игровых серверов и заявления об обходе Cloudflare.
Сравнение двух наборов данных о подпольной активности, связанной с DDoS-атаками, за первые пять месяцев 2023 года и первые пять месяцев 2026 года показывает, как быстро изменилось это предложение. То, что раньше чаще появлялось в виде скриптов, руководств, утечек инструментов и разрозненных сообщений на форумах, теперь чаще представляется как воспроизводимый продукт, который проще купить и использовать.
Что такое DDoS-атака?
DDoS-атака направлена на перегрузку веб-сайта, приложения, сети или сервера трафиком из множества источников одновременно. Некоторые атаки нацелены на пропускную способность сети, в то время как другие фокусируются на ресурсах прикладного уровня, таких как страницы авторизации и API. Цель обычно проста: сделать сервис недоступным, нестабильным или дорогостоящим в эксплуатации.Сервис DDoS-атак еще больше снижает барьер. Вместо создания инфраструктуры злоумышленник может заплатить за доступ к веб-панели, выбрать цель, установить продолжительность атаки и полагаться на ботнет, прокси-сеть или инфраструктуру атаки третьих лиц.

Блок-схема, иллюстрирующая принцип работы DDoS-атак.
Анализ исследователей вспышки
Исследователи Flare провели поиск активности в подполье, связанной с DDoS-атаками, за два периода времени. Первый — первые пять месяцев 2023 года, а второй — первые пять месяцев 2026 года. Команда обработала и систематизировала данные, получив важную информацию.| Тема | 2023 | 2026 | Изменять |
|---|---|---|---|
| Объем записей | 4403 | 4964 | Небольшое увеличение |
| Реклама сервисов DDoS-атак с высоким уровнем сигнала | 38 | 364 | увеличение примерно в 10 раз |
| Уникальные рекламные кластеры | 31 | 123 | увеличение примерно в 4 раза |
| Уникальные актеры | 15 | 41 | увеличение примерно в 3 раза |
| Наблюдаемые источники | 22 | 43 | увеличение примерно в 2 раза |
Технически подход к атаке на сервер несколько отличается, но цель та же. В данном исследовании мы сосредоточились только на DDoS-атаках и постарались исключить из рассмотрения только DoS-атаки.
От разрозненных инструментов до готовых пакетов услуг.
Темы публикаций 2023 года стали более разнообразными. Многие из них касались скриптов, утечек инструментов, руководств или общей рекламы «ботнет-сервисов».
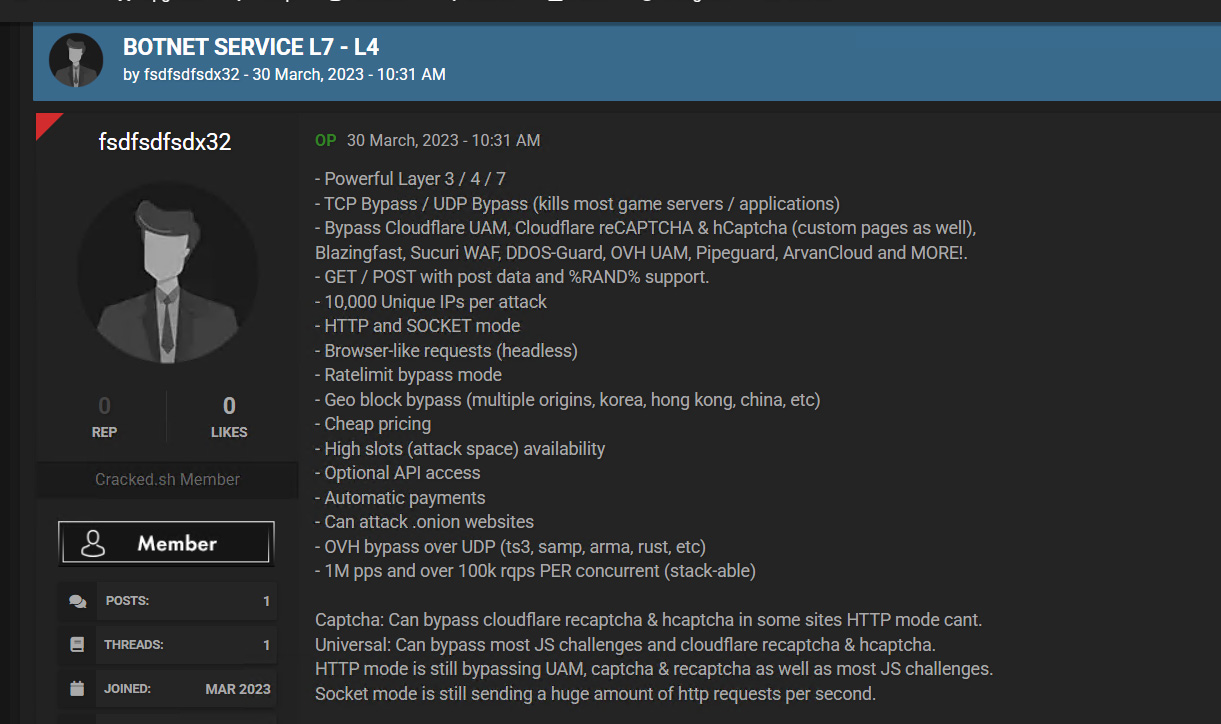
Один из повторяющихся типов сообщений 2023 года (как видно на скриншоте ниже) рекламировал «Ботнет-сервис L7 - L4» и заявлял о возможностях работы на уровнях 3, 4 и 7, опциональном доступе к API, автоматических платежах, большом количестве слотов для атак, нацеливании на игровые серверы и обходе защиты Cloudflare. Один и тот же рекламный текст появлялся в нескольких источниках и у разных участников, что указывало на копирование, перепродажу или повторное использование маркетинговых материалов.
Если в публикации 2023 года основное внимание уделялось услугам, то в более поздних публикациях 2026 года речь идет о цене и предлагаемом ассортименте.
В рекламе «SatelliteStress» сервис описывался как средство для проверки IP-адресов с удобной панелью управления, доступом к API, поддержкой игровых серверов и ежемесячными тарифами от 20 евро. В том же сообщении утверждалось, что сервис «на 100% работает на ботнетах» и не зависит от API-интерфейсов, что должно было отличать его от реселлеров, зависящих от инфраструктуры другого провайдера.
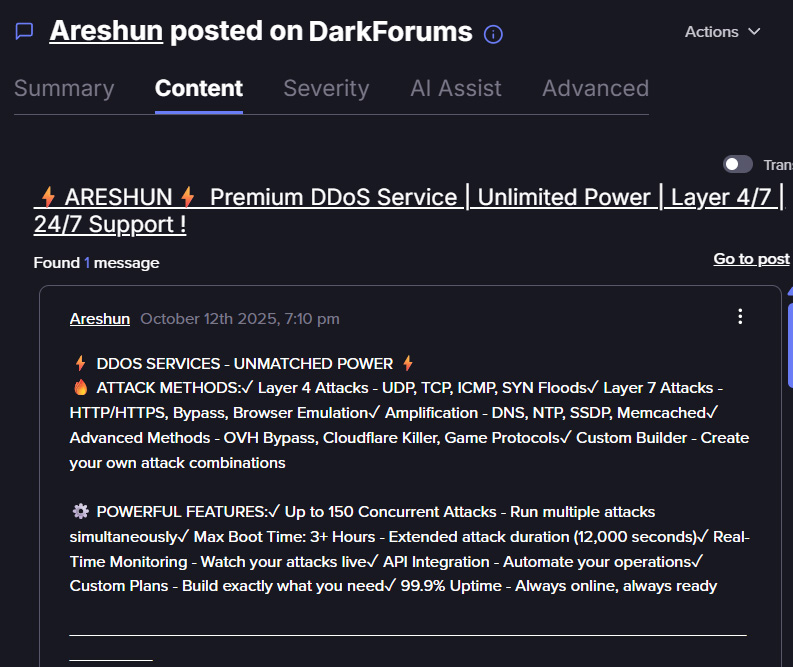
Как показано на скриншоте ниже, Areshun, еще один сервис, предлагающий «премиум-сервис DDoS-атак» с атаками на уровнях 4 и 7, мониторингом, интеграцией API, индивидуальными тарифными планами, круглосуточной поддержкой и промокодами, также предлагает конкретную услугу и ее цену.
зарегистрируйтесь для бесплатной пробной версии . Если вы еще не являетесь клиентом,
Еще один похожий пример — «RebirthStress», который также позиционируется как устройство для создания стрессовых ситуаций в сети и на IP-адресах с помощью ботнета, бесплатный центр управления уровня 7, более 400 слотов, возможность перепродажи и тарифные планы от 15 долларов в месяц.
Если вы проанализируете эти публикации по отдельности и сравните их, вы увидите явную тенденцию. В публикации 2026 года больше внимания уделяется продукту, продавцы конкурируют друг с другом за клиентов. Они красиво всё упаковывают, предлагают привлекательные функции: простота использования, полная автоматизация, полная поддержка, гарантия конфиденциальности, возможность перепродажи и надёжность.
Техническая терминология стала частью презентации для покупателей.
Технические детали никуда не исчезли, они стали частью рекламной стратегии. В 2026 году в рекламе все чаще встречаются заявления о поддержке как сетевых, так и прикладных атак на уровне Layer 4 и Layer 7 (что означает, что сервис поддерживает как сетевые атаки, так и атаки на уровне приложений), а также такие слова, как «панель», «API», «слоты», «обход», «мониторинг», «время безотказной работы» и «поддержка».
В одном из рекламных объявлений, связанных с THORCC, утверждалось о наличии более 7000 активных ботов уровня 4, а также продвигались аналитика пропускной способности и статистика векторов атак. В другом сообщении на русском и английском языках представлялось «профессиональное стресс-тестирование» с заявлениями об обходе Cloudflare и DDoS-Guard, высокой параллельности и длительной продолжительности атак.
Продавцы, возможно, преувеличивают свои возможности. Однако последовательность их маркетингового языка остается важным показателем.
Это показывает, что покупателей призывают ценить не только за счет объема трафика, но и за счет веб-панелей, автоматизации, возможности обхода защиты и возможности запуска или перепродажи атак с минимальными усилиями.
Бизнес-модель
Стоимость DDoS-атаки в 2026 году очень низкая. Мы видели следующие предложения:
- Атака, рассчитанная на один час, стоит 5 долларов.
- Атака на веб-сайт за 10 долларов
- 24-часовая атака на «домохозяина» за 25 долларов.
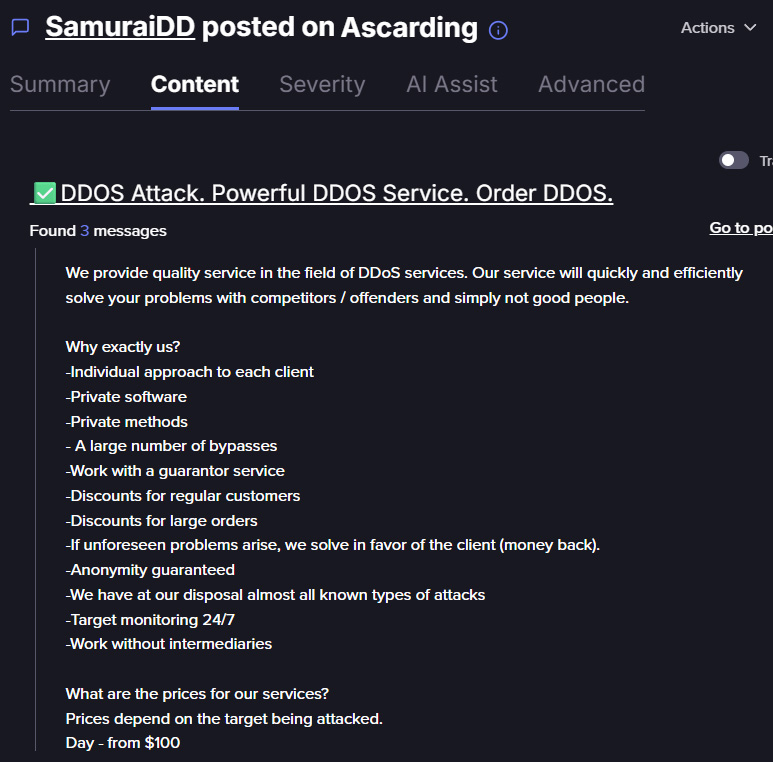
Скриншот сделан с платформы Flare.
зарегистрируйтесь для бесплатной пробной версии . Если вы еще не являетесь клиентом,
Другой злоумышленник под ником "POWERDDOS" использовал многоуровневую модель, предусматривающую тесты за 5 долларов, 100 долларов в день за "слабую" цель, 200 долларов в день за "среднюю" цель и 500 долларов в день за "сильные" или защищенные цели.
Наконец, мы также видели несколько «премиум» предложений, которые включали в себя целевые атаки в стиле инфраструктуры, в том числе сеть ботнетов для DDoS-атак, рекламируемую за 2000 долларов.
Данная модель демонстрирует сегментацию рынка по типу покупателей. Дешевые тесты и короткие атаки для пользователей с низким уровнем квалификации, ежедневные цены для разовых сбоев, частные переговоры для более длительных кампаний, а также более ценные предложения в виде инфраструктуры или услуг реселлера для более серьезных клиентов.
Публичное освещение экономики бутеров (платная услуга по организации DDoS-атак, позволяющая пользователям запускать атаки через чужую инфраструктуру) также соответствует этой модели недорогого доступа, при этом Akamai отмечает , что некоторые сервисы по организации DDoS-атак могут стоить менее 25 долларов в месяц и могут предлагать ограниченные пробные периоды.
Выводы
Сервис DDoS-атак перестал быть просто сервисом, ориентированным на объем трафика. Рынок снижает порог входа, упрощая покупку, эксплуатацию и перепродажу. Важно не только то, насколько мощна атака, но и насколько легко ее осуществить через панель управления, наличие различных тарифных планов, полной поддержки, доступа к API и арендованной инфраструктуры.
Это снижает барьер для нескольких типов злоумышленников. Пользователи с низким уровнем квалификации могут покупать короткие и дешевые атаки. Более серьезные клиенты могут договариваться о более длительных или масштабных кампаниях. Реселлеры могут помочь расширить охват первоначального сервиса. В результате, специалистам по защите не следует предполагать, что деструктивная DDoS-атака требует наличия опытного злоумышленника за компьютером.
В ближайшем будущем этот рынок, вероятно, продолжит двигаться в сторону более совершенных моделей обслуживания. Это будет связано с более четкими ценовыми уровнями, большей автоматизацией, более сильными программами для реселлеров и более активным продвижением возможностей «обхода» и надежности защиты от атак.

