



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакеры, входящие в состав APT28, поддерживаемой государством группы киберпреступников, связанной с военной разведкой России (ГРУ), используют уязвимость в программном обеспечении Zimbra Collaboration Suite (ZCS) для атак на украинские государственные структуры.
Эта серьезная уязвимость безопасности (отслеживаемая как CVE-2025-66376 и исправленная в начале ноября) связана с хранимой межсайтовой скриптовой атакой (XSS), которую неаутентифицированные злоумышленники могут использовать для удаленного выполнения кода (RCE) и компрометации сервера Zimbra и учетной записи электронной почты жертвы.
В среду Агентство по кибербезопасности и защите инфраструктуры (CISA) добавило эту уязвимость в свой каталог уязвимостей, используемых злоумышленниками . CISA также обязало федеральные гражданские исполнительные органы (FCEB) обеспечить безопасность своих серверов в течение двух недель, как это предписано обязательной оперативной директивой (BOD) 22-01, изданной в ноябре 2021 года.
Хотя американское агентство по кибербезопасности не предоставило дополнительных подробностей о продолжающейся эксплуатации уязвимости CVE-2025-66376, исследователи безопасности из Seqrite Labs днем ранее сообщили , что уязвимость Zimbra XSS была использована военными хакерами из APT28 в атаках на Украину.
Украинское государственное агентство гидрологии (подразделение критической инфраструктуры при Министерстве инфраструктуры, обеспечивающее навигационное, морское и гидрографическое сопровождение) стало одной из целей этой фишинговой кампании (под названием операция GhostMail).
«В фишинговом письме нет вредоносных вложений, подозрительных ссылок, макросов. Вся цепочка атаки находится внутри HTML-тела одного письма, вредоносных вложений нет», — заявили в Seqrite Labs.
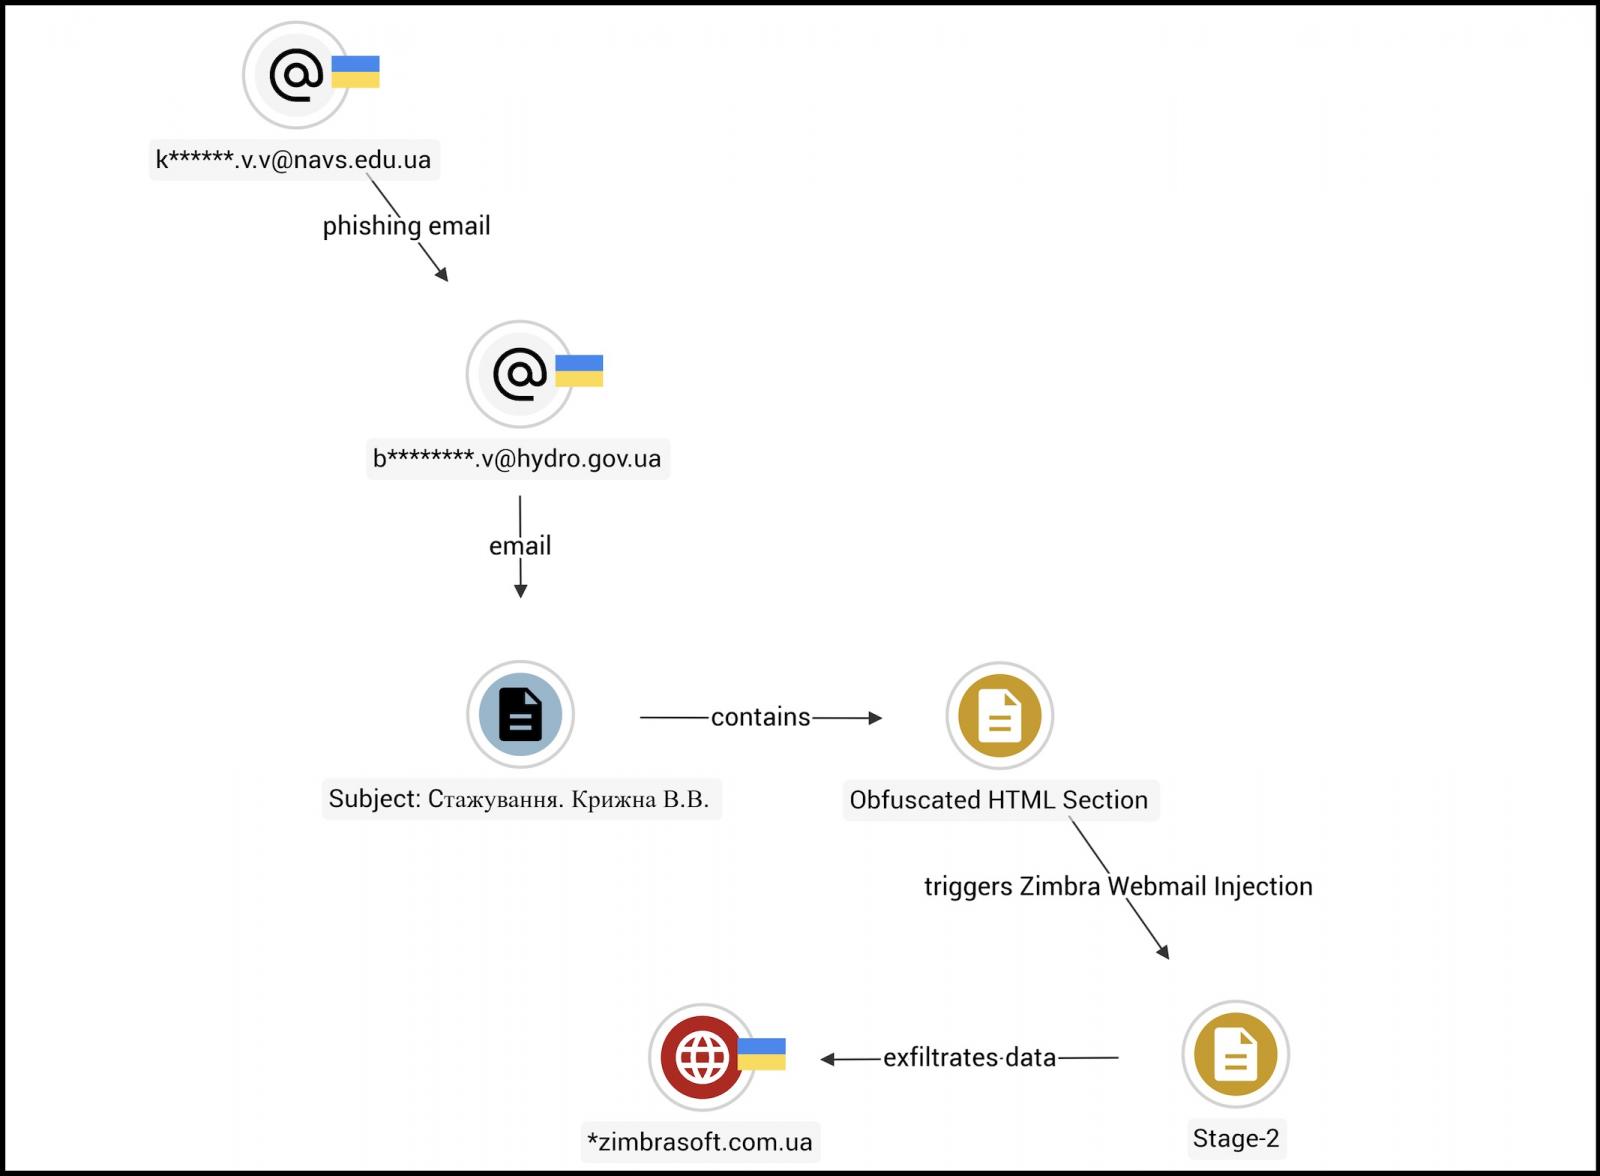
Вредоносные сообщения хакеров из APT28 (также известных как Fancy Bear, Strontium) содержали обфусцированную JavaScript-нагрузку, которая использовала уязвимость CVE-2025-66376, когда получатель открывал электронное письмо в уязвимой сессии веб-почты Zimbra.
«Скрипт незаметно выполняется в браузере и начинает собирать учетные данные, токены сессий, резервные коды двухфакторной аутентификации, сохраненные в браузере пароли и содержимое почтового ящика жертвы за последние 90 дней, при этом все данные передаются как по DNS, так и по HTTPS», — добавили исследователи.
Уязвимости в системе безопасности Zimbra часто становятся целью атак, в том числе со стороны спонсируемых российским государством хакерских группировок, и в последние годы использовались для взлома тысяч уязвимых почтовых серверов.
Например, начиная с февраля 2023 года, российская кибершпионская группа «Зимний Виверн» использовала еще одну уязвимость отраженной XSS для взлома почтовых порталов Zimbra и слежки за коммуникациями организаций и лиц, связанных с НАТО, включая правительственных чиновников, военнослужащих и дипломатов.
В октябре 2024 года киберагентства США и Великобритании также предупредили, что хакеры из APT29 (также известные как Cozy Bear, Midnight Blizzard), связанные с российской Службой внешней разведки (СВР), совершают атаки на уязвимые серверы Zimbra массовые , используя уязвимость, ранее применявшуюся для кражи учетных данных электронной почты .
Zimbra — это широко популярный пакет программного обеспечения для электронной почты и совместной работы, используемый сотнями миллионов людей, включая сотни государственных учреждений и тысячи предприятий по всему миру.

