



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Киберпреступникам предлагается троян удаленного доступа для Android под названием BTMOB, имеющий интерфейс для создания вредоносных программ, адаптированных под фишинговые приманки.
Вредоносная программа обладает широким набором функций, включая кражу определенных данных, перехват финансовых транзакций, создание снимков экрана и возможности удаленного управления.
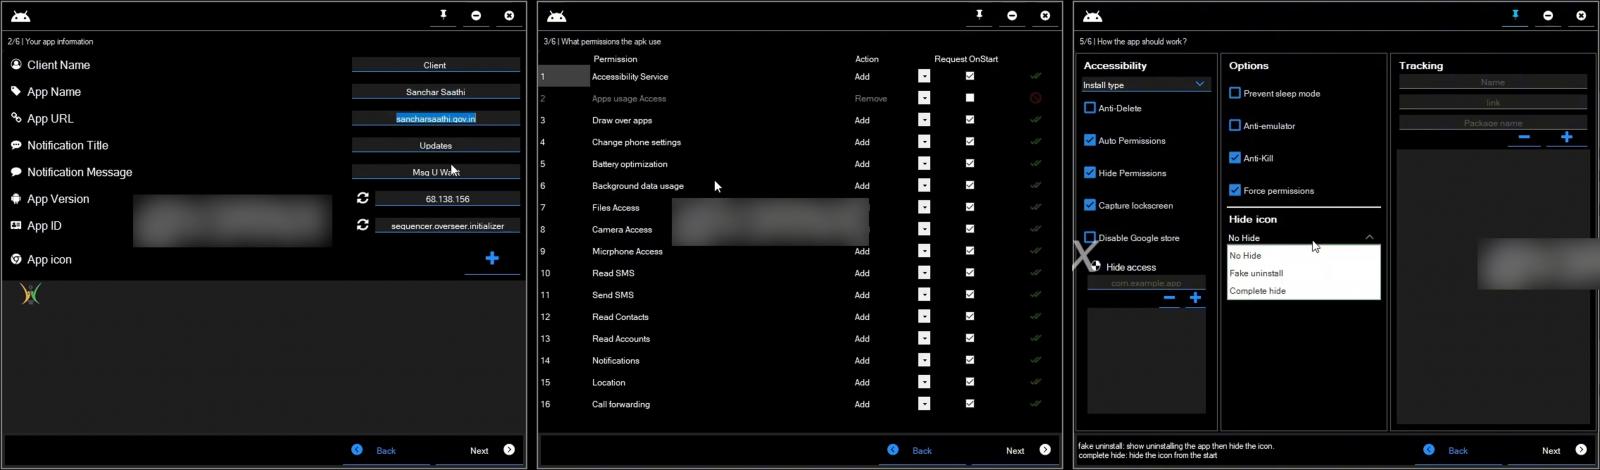
Компания ESET, специализирующаяся на кибербезопасности, заявляет, что BTMOB открыто рекламируется в открытом интернете и работает как платформа «вредоносное ПО как услуга» (MaaS). Входящий в предложение конструктор APK-файлов обеспечивает простую настройку полезной нагрузки без необходимости написания кода.
Пользователи могут выбрать из набора разрешений, запрашиваемых APK-файлом при установке, и определить, какие действия должно выполнять приложение (например, отключить Google Play, скрыть его значок, чтобы затруднить удаление с устройства, или предотвратить переход в спящий режим).
Источник: ESET
Следует отметить, что BTMOB в основном активен в Бразилии и Латинской Америке. Это не новый троян для Android, поскольку ANYRUN проанализировал его в феврале 2025 года, а компания Cyble, занимающаяся анализом угроз и защитой от цифровых рисков, описала его как продвинутое вредоносное ПО для Android.
В то время компания Cyble обнаружила около 15 образцов BTMOB 2.5 за почти две недели, что указывало на активную разработку автором вредоносного ПО.
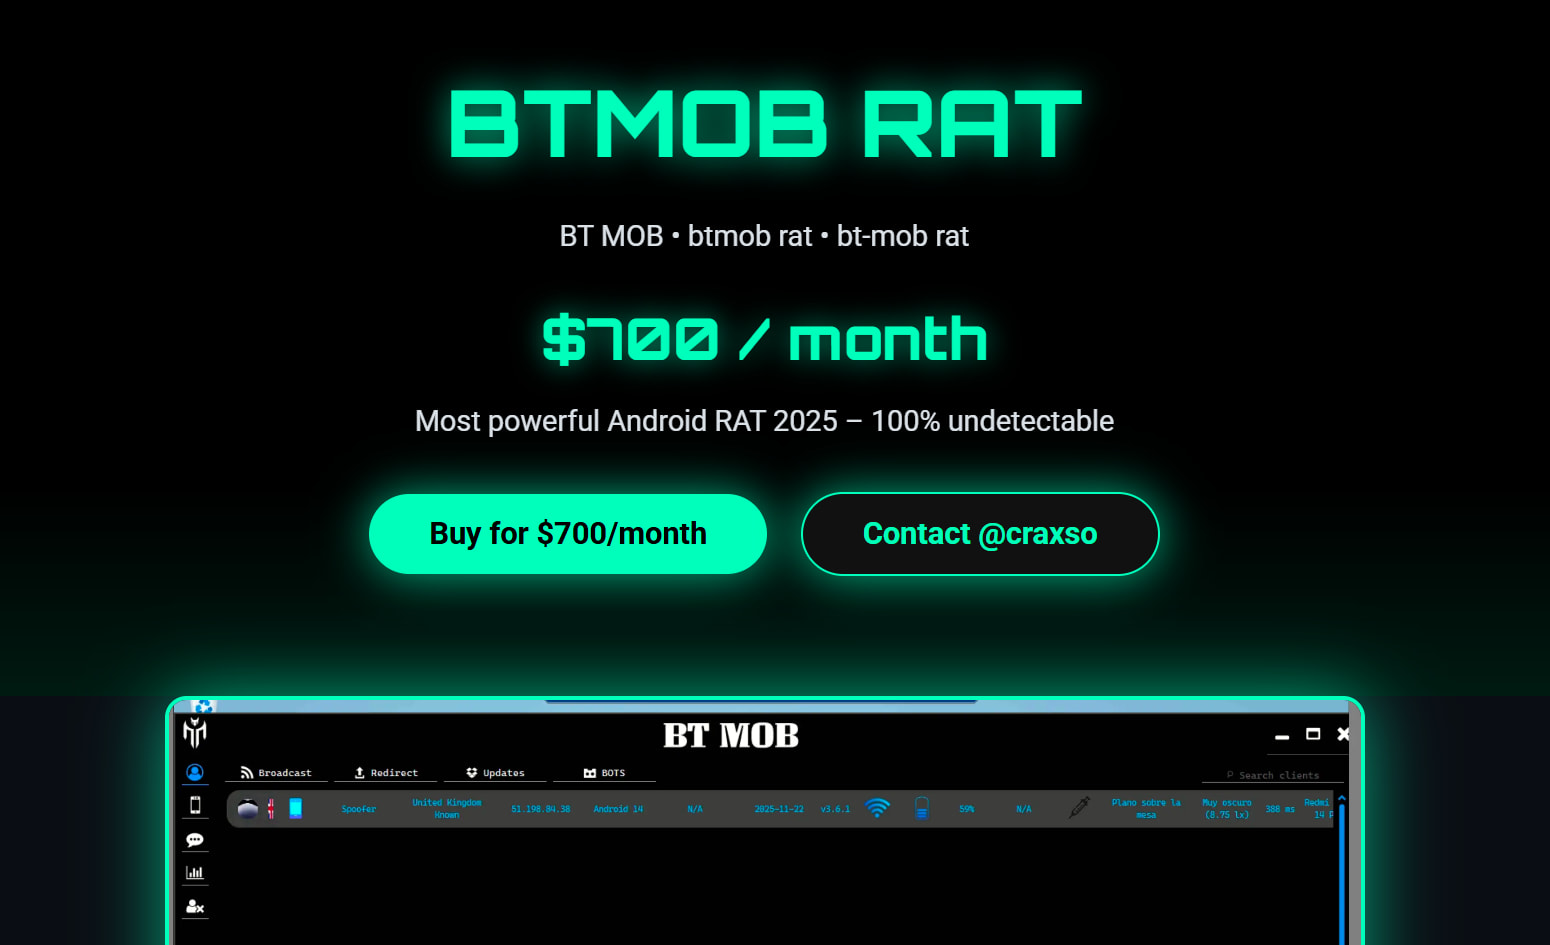
По данным исследователей ESET , продажи осуществляются в закрытых каналах Telegram. Злоумышленники могут приобрести его по ежемесячной подписке за 700 долларов или за пожизненную лицензию за 5000 долларов.
Источник: ESET
BTMOB, по всей видимости, является развитием семейства вредоносных программ SpySolr и распространяется через фишинговые сайты, маскирующиеся под потоковые сервисы и платформы для майнинга криптовалют.
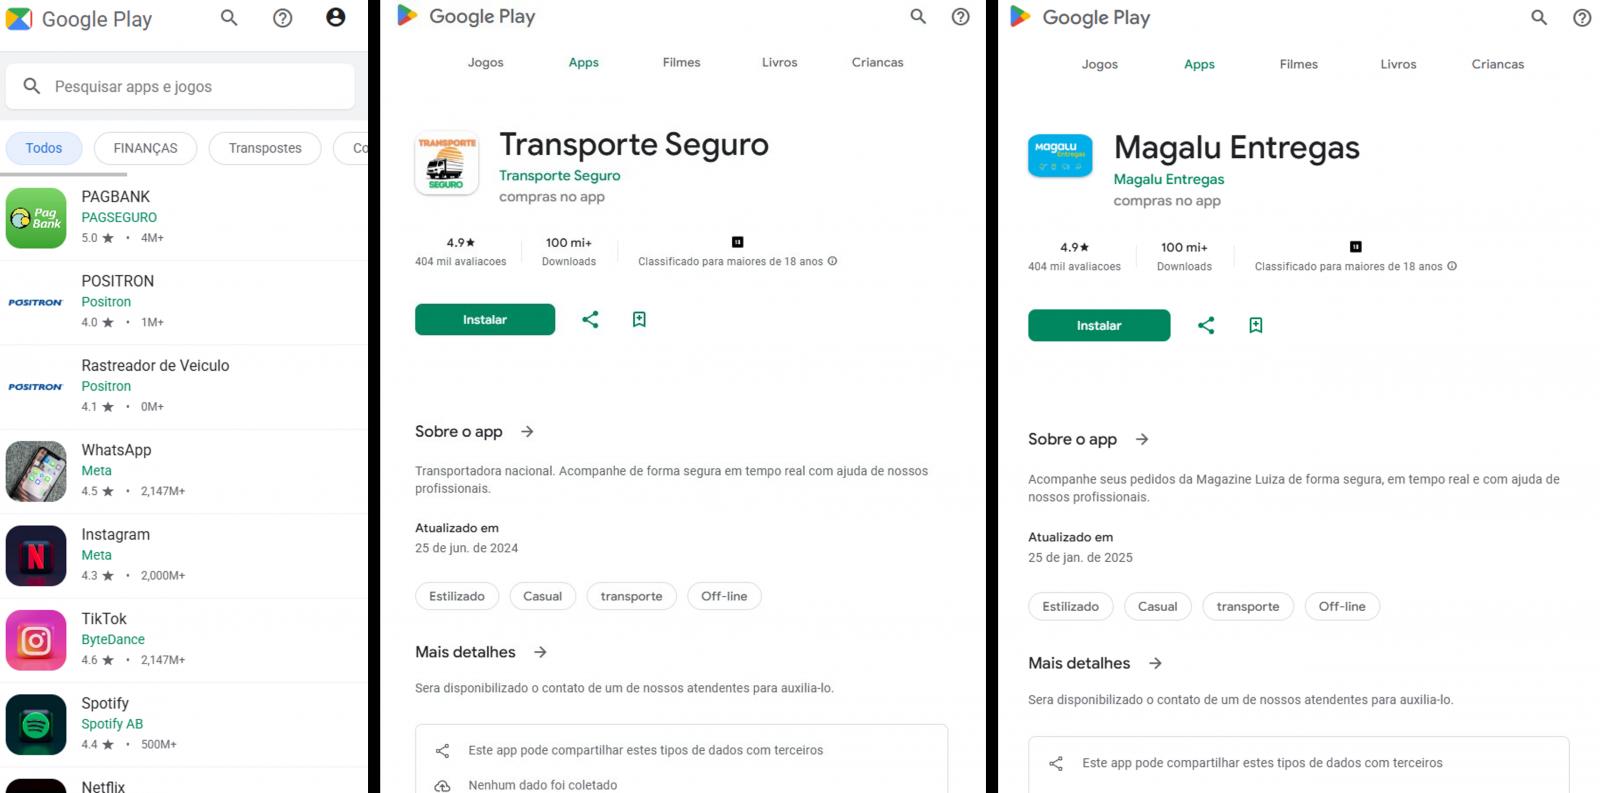
Компания ESET сообщает, что потенциальных жертв перенаправляют на порталы, имитирующие Google Play, и предлагают загрузить поддельные приложения.
Исследователи Johnk3r и Merl недавно обнаружили кампании BTMOB, в которых в качестве приманки использовалось аргентинское правительственное агентство.
Источник: Мерл
Эта вредоносная платформа также помогает операторам создавать собственные локализованные фишинговые приманки, соответствующие теме кампании. После установки она использует службы специальных возможностей Android для получения расширенных разрешений и дополнительного доступа к системе без дальнейшего взаимодействия с пользователем.
Несмотря на то, что ESET отслеживает угрозу и соответствующим образом обновляет статические правила обнаружения, быстрое создание новых вредоносных программ может подорвать эффективность одноуровневой защиты.
Пользователям Android рекомендуется устанавливать на свои телефоны только приложения из официального магазина Google Play, сканировать устройства с помощью Play Protect и отзывать рискованные и мощные разрешения, такие как доступ к специальным возможностям, если они явно не требуются.

