



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленник использует набор инструментов для атаки с использованием программ-вымогателей, созданный на основе искусственного интеллекта, который автоматизирует обнаружение в Active Directory и помогает обходить решения для обнаружения и реагирования на угрозы на конечных устройствах (EDR).
При разработке инструментов и полезной нагрузки агенты Cursor и Claude Opus оказывали помощь на различных этапах, включая первоначальное кодирование, анализ и внесение изменений. Кроме того, некоторым агентам было поручено проверять публикации исследователей в области безопасности на предмет различных методов обхода защиты.
Часть вредоносного ПО, созданного таким образом, была протестирована в виртуальных средах с использованием инструментов EDR от Sophos, CrowdStrike и Microsoft.
Несмотря на то, что исследования и разработки вредоносного ПО проводятся с использованием технологий искусственного интеллекта, исследователи отмечают, что весь рабочий процесс полностью управляется человеком.
Быстрая разработка обходных путей EDR
Исследователи из компании Sophos, занимающейся кибербезопасностью, обнаружили активность инструментария на системе одного из клиентов, которая вызвала оповещения о полезных нагрузках, хранящихся в папке C:\Users\User\Documents\test.
Вредоносные файлы указывали на то, что они являлись частью схемы атаки, направленной на избегание обнаружения:
- Профили Cobalt Strike, разработанные для того, чтобы трафик маяков имитировал легитимные веб-запросы.
- Механизм внешнего управления (C2) для ботов Telegram, основанный на API, который маршрутизировал обмен данными через инфраструктуру Telegram, а не использовал прямые соединения.
- Скрипты для разработки вредоносного ПО на основе Python, предназначенные для внедрения шеллкода в легитимные исполняемые файлы Windows с сохранением исходной функциональности.
- Cloudflare Worker выступает в роли перенаправителя на стороне клиента, чтобы скрыть фактический сервер управления и контроля (C2) на стороне бэкэнда.
«Наша первоначальная оценка предполагала привлечение настоящей группы экспертов по тестированию на проникновение (Red Team), но в ходе расследования были обнаружены дополнительные признаки, указывающие на вредоносную и преступную деятельность», — сообщила компания Sophos изданию BleepingComputer.
Обнаружение в логах оператора Cobalt Strike записей, указывающих на записку с требованием выкупа и подробную информацию о нескольких организациях, перечисленных на сайте утечки данных, связанных с программами-вымогателями, подтвердило, что данная платформа использовалась для киберпреступлений.
агентная разработка вредоносного ПО
В опубликованном сегодня отчете компания Sophos заявляет, что несколько скриптов на языке Python, размещенных на скомпрометированном хосте, были написаны на русском языке и сгенерированы с помощью инструментов искусственного интеллекта.
В ходе расследования исследователи обнаружили репозиторий Git с компонентами, связанными с «автоматизированной панелью обнаружения Active Directory (AD) и лабораторией, использующей итеративный подход к разработке и тестированию вредоносного ПО против агентов обнаружения и реагирования на угрозы на конечных точках Sophos, CrowdStrike и Windows Defender».
Говорят, что обнаружение AD происходит путем сбора наблюдений за выполненными задачами и выбора следующего действия из заранее определенных вариантов. Следующий шаг делегируется удаленным агентам, а результаты переоцениваются.
В этой системе используется множество агентов искусственного интеллекта, каждый из которых выполняет свою уникальную роль и функцию. Например, агент Claude Opus 4.5 выступает в роли координатора процесса исследований и разработок, в то время как другие занимаются тестированием, повышением безопасности операционной системы, документированием, стресс-тестированием прокси-серверов, развертыванием виртуальных машин и другими связанными задачами.
На этапе разработки некоторые агенты задокументировали методы обхода защиты в исследованиях компаний Kaspersky, Palo Alto Networks, Bishop Fox и SpecterOps, а также подробности, опубликованные в сообщениях в социальных сетях.
Агенты извлекли полученные методы, сопоставили их с базой знаний MITRE ATT&CK о поведении противников, определили, что необходимо для воспроизведения, подготовили тестовую лабораторию, выполнили применение метода и сообщили о результате.
Основной компонент вредоносной программы — это инструмент на Python, который генерирует полезные нагрузки, в основном на Rust и Go, с использованием методов обхода защиты. Было сгенерировано и протестировано около 80 модулей, которые были проверены на более чем 70 методах.
«Этот модульный генератор загрузчиков полезной нагрузки для Windows оборачивает исходную полезную нагрузку в многоуровневое шифрование, обход защиты и альтернативные методы выполнения, создавая специально разработанные исполняемые файлы или DLL-библиотеки, предназначенные для противодействия обнаружению в песочнице, антивирусами и системами EDR», — Sophos.
Хотя первоначально агенты указывали на высокий процент сбоев, после нескольких итераций модули, по-видимому, обходили почти все решения EDR. Однако Sophos обнаружила расхождения между результатами тестирования и внутренними отчетами фреймворка в некоторых случаях, хотя причины этих расхождений остаются неясными.
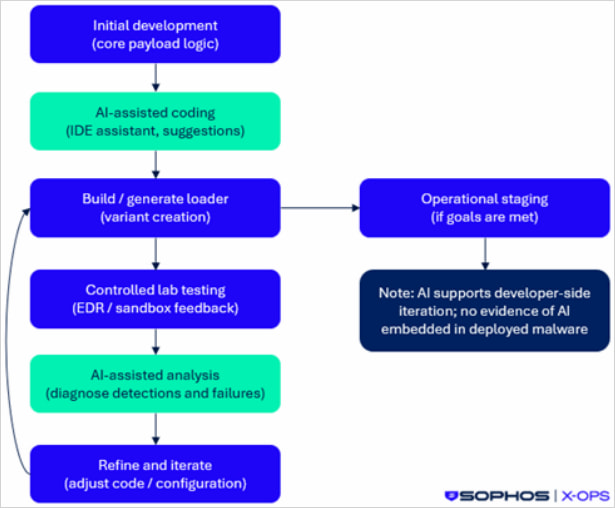
Процесс разработки обхода EDR
Источник: Sophos
Компания Sophos не обнаружила никаких доказательств того, что ИИ был встроен в развернутое вредоносное ПО или работал независимо в средах жертв. Вместо этого технология была использована для ускорения итеративного процесса разработки, тестирования и совершенствования полезных нагрузок против продуктов безопасности.
Инструменты искусственного интеллекта сокращают период между публикацией результатов исследований в области наступательной безопасности и их практическим применением злоумышленниками.

