



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Вредоносная программа Shai-Hulud, попавшая в сеть на прошлой неделе, теперь используется в новых атаках на индекс Node Package Manager (npm), поскольку зараженные пакеты появились в выходные дни.
Злоумышленник, использующий учетную запись deadcode09284814 , опубликовал четыре вредоносных пакета в npm и внедрил в один из них необфусцированную версию Shai-Hulud, которая была нацелена на получение учетных данных разработчика, секретных ключей, данных криптовалютного кошелька и информации об учетной записи.
Все вредоносные пакеты содержали процедуры, которые извлекали информацию, такую как учетные данные и файлы конфигурации, но один из них также превращал систему в бота для распределенных атак типа «отказ в обслуживании» (DDoS).
Исследователи из OXsecurity, компании, занимающейся защитой приложений от кода до среды выполнения, обнаружили вредоносные загрузки в выходные дни и заметили, что злоумышленник использовал имена с орфографическими ошибками (типосквоттинг), нацеленные на пользователей Axios, а также на некоторые общие имена:
- chalk-tempalte – клон Шай-Хулуда (похититель информации)
- @deadcode09284814/axios-util – Программа для кражи учетных данных и облачной конфигурации
- axois-utils – Infostealer + постоянный DDoS-ботнет («фантомный бот»)
- color-style-utils – Базовый инструмент для кражи информации, нацеленный на криптокошельки и IP-адреса.
Вредоносная программа появилась на GitHub на прошлой неделе, сопровождаемая сообщением, предположительно от TeamPCP, со словами: «И снова — пусть бойня продолжается. Подарок от TeamPCP».
Пакет chalk-template, по всей видимости, является первым задокументированным случаем клонирования Shai-Hulud, развернутого в npm, хотя Окс отмечает, что это не сложный пример, а скорее неизмененная копия просочившегося исходного кода без какой-либо защиты.
«Одним из неопровержимых доказательств того, что это другой злоумышленник, отличный от TeamPCP, является то, что код вредоносной программы Shai-Hulud практически точно копирует просочившийся исходный код, без каких-либо методов обфускации, которые делают окончательную версию визуально отличной от оригинала», — поясняет OXsecurity .
Вредоносная программа крадет учетные данные, секреты, данные криптокошелька и информацию об учетной записи, а затем передает их на сервер управления и контроля (C2) по адресу 87e0bbc636999b[.]lhr[.]life.
Код сохраняет функциональность публикации на GitHub, поэтому он загружает украденные учетные данные в общедоступные автоматически сгенерированные репозитории.
Из остальных трех пакетов ' axois-utils ' выделяется тем, что, помимо функций кражи информации, присутствующих во всех четырех пакетах, он также включает в себя возможность проведения DDoS-атак.
Пакет поддерживает атаки типа HTTP, TCP и UDP flood, а также атаки типа TCP reset, при этом исследователи обнаружили внутренние упоминания о «фантомном боте».
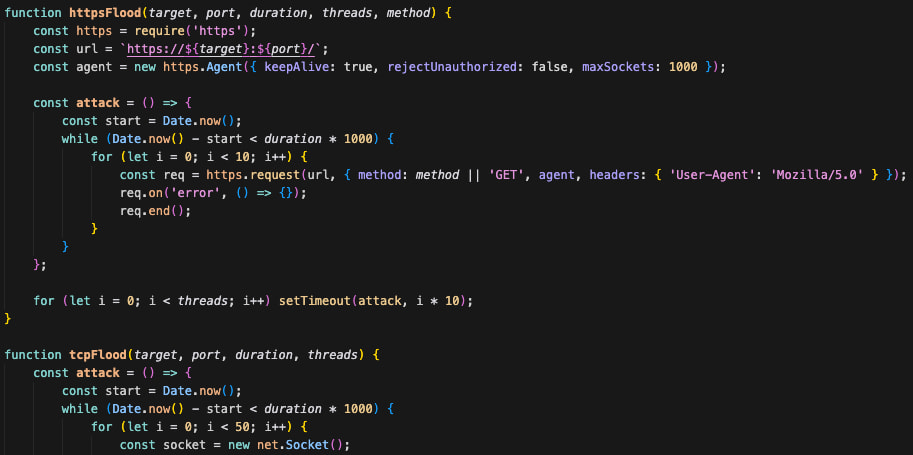
Источник: OXsecurity
Кампания Shai-Hulud, , неоднократно повторялась проводившаяся с сентября 2025 года , похищая данные разработчиков путем внедрения вредоносного ПО в легитимные проекты. После кражи учетных данных для аккаунтов с правами на публикацию, похищенная информация становилась доступной в общедоступных репозиториях GitHub. Эти кампании приписывались хакерской группе TeamPCP.
В предыдущем отчете компания OXsecurity сообщила , что злоумышленники быстро скопировали исходный код вредоносного ПО и начали модифицировать его для расширения его возможностей.
Исследователи рекомендуют разработчикам, загрузившим зараженные npm-пакеты, немедленно удалить их и сменить учетные данные и API-ключи в затронутых системах.
Компания OXsecurity отмечает, что общее количество загрузок четырех пакетов составило 2678.

