



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Исследователь безопасности обнаружил уязвимость в сети доставки контента (CDN) Cloudflare, которая могла раскрыть общее местоположение человека, просто отправив ему изображение на такие платформы, как Signal и Discord.
Хотя возможности географического определения атаки недостаточно точны для отслеживания на уровне улиц, они могут предоставить достаточно данных, чтобы сделать вывод, в каком географическом регионе живет человек, и отслеживать его перемещения.
Открытие Дэниела особенно беспокоит людей, которые очень обеспокоены своей конфиденциальностью, таких как журналисты, активисты, диссиденты и даже киберпреступники.
Однако для правоохранительных органов этот недостаток может стать благом для расследований, позволяя им узнать больше о стране или штате, где может находиться подозреваемый.
Скрытое отслеживание в 0 кликов
Три месяца назад исследователь безопасности по имени Дэниел обнаружил, что Cloudflare кэширует медиаресурсы в ближайшем к пользователю центре обработки данных, чтобы сократить время загрузки.«3 месяца назад я обнаружил уникальную атаку деанонимизации в 0 кликов, которая позволяет злоумышленнику определить местоположение любой цели в радиусе 250 миль», — объяснил Дэниел .
«Установив уязвимое приложение на телефоне жертвы (или в качестве фонового приложения на ее ноутбуке), злоумышленник может отправить вредоносную полезную нагрузку и деанонимизировать вас за считанные секунды — а вы даже не узнаете об этом.
Чтобы провести атаку с раскрытием информации, исследователь отправлял кому-то сообщение с уникальным изображением, будь то снимок экрана или даже аватар профиля, размещенное в CDN Cloudflare.
Затем он использовал ошибку в Cloudflare Workers, которая позволяет направлять запросы через определенные центры обработки данных с помощью специального инструмента под названием Cloudflare Teleport.
Такая произвольная маршрутизация обычно запрещена ограничениями безопасности Cloudflare по умолчанию, которые требуют, чтобы каждый запрос направлялся из ближайшего центра обработки данных.
Перечислив кэшированные ответы из различных центров обработки данных Cloudflare для отправленного изображения, исследователь мог сопоставить общее местоположение пользователей на основе CDN, возвращающего код ближайшего аэропорта рядом с их центром обработки данных.
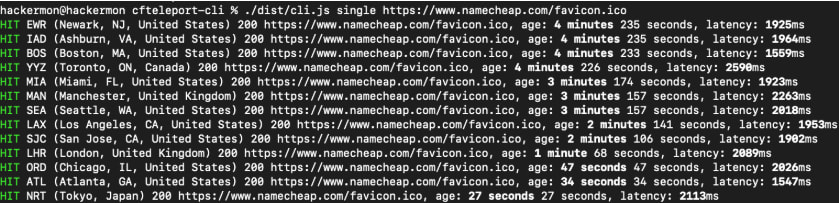
Источник: хакермондев | GitHub
Кроме того, поскольку многие приложения, включая Signal и Discord, автоматически загружают изображения для push-уведомлений, злоумышленник может отслеживать цель без взаимодействия с пользователем, что делает эту атаку нулевым щелчком мыши.
Точность отслеживания колеблется от 50 до 300 миль, в зависимости от региона и количества центров обработки данных Cloudflare поблизости. Точность в крупных городах должна быть выше, чем в сельских или менее населенных районах.
Экспериментируя с геолокацией технического директора Discord Станислава Вишневского, исследователь обнаружил, что Cloudflare использует произвольную маршрутизацию с несколькими близлежащими центрами обработки данных, обрабатывающими запросы для лучшей балансировки нагрузки, что обеспечивает еще большую точность.
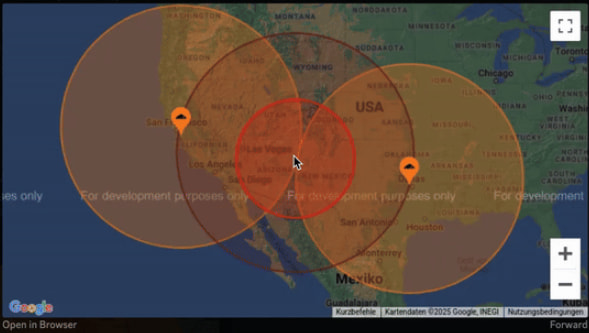
Обнаружение цели
Источник: хакермондев | GitHub
Ответ затронутых платформ
Как впервые сообщило 404 Media , исследователь раскрыл свои выводы Cloudflare, Signal и Discord, а первый отметил проблему как решенную и наградил его наградой в 200 долларов.Дэниел подтвердил, что ошибка Workers была исправлена, но перепрограммировав Teleport на использование VPN для проверки различных местоположений CDN, атаки с использованием географического местоположения все еще возможны, хотя сейчас они немного более громоздки.
«Я выбрал провайдера VPN с более чем 3000 серверами, расположенными в разных местах в 31 стране мира», — объясняет исследователь в своей статье.
«Используя этот новый метод, я снова могу охватить около 54% всех центров обработки данных Cloudflare. Хотя это звучит не так уж и много, но это охватывает большинство мест в мире со значительным населением».
Отвечая на последующий запрос, Cloudflare сообщила исследователю, что в конечном итоге ответственность за отключение кеширования лежит на пользователях.
Discord отклонил отчет как проблему Cloudflare, как и Signal, отметив, что реализация функций анонимности на сетевом уровне выходит за рамки их миссии.
BleepingComputer обратился к Signal, Discord и Cloudflare за комментариями по поводу выводов исследователя, но мы все еще ждем их ответов.

