



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакерская группа InTheBox рекламирует на русскоязычных хак-форумах набор из 1894 веб-инжектов (оверлеев для фишинговых окон) для кражи учетных и конфиденциальных данных из банковских, криптовалютных и e-commerce приложений.
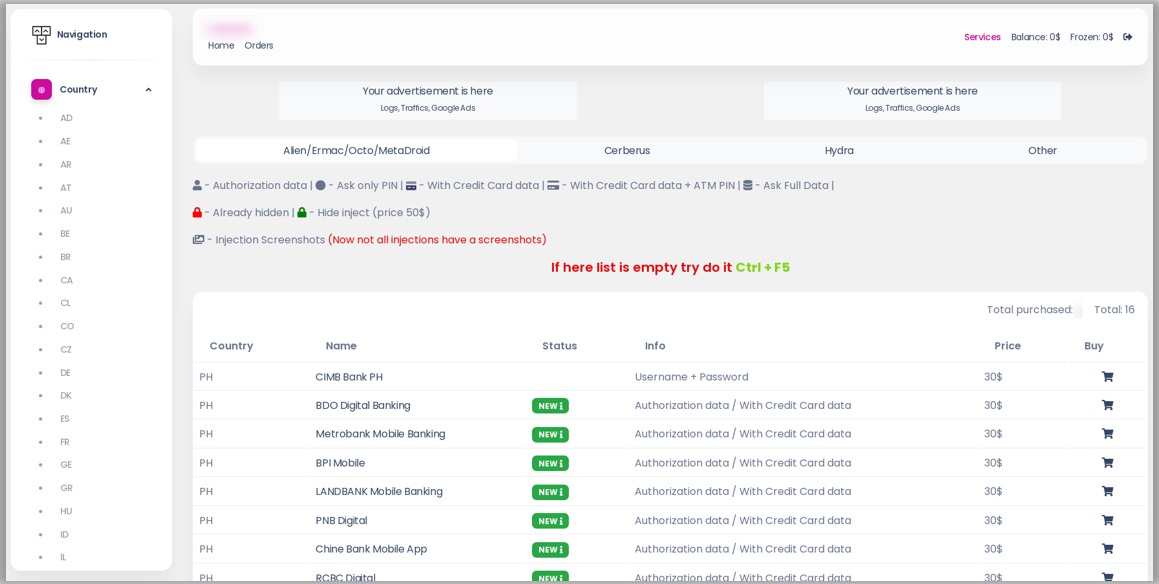
Аналитики компании Cyble пишут, что оверлеи группировки совместимы с различными банковскими вредоносами для Android и имитируют самые разные приложения, принадлежащие крупным организация в десятках стран мира.
Как правило, мобильные банкеры проверяют, какие приложения установлены на зараженном устройстве, а затем загружают с управляющего сервера нужные веб-инжекты, соответствующие найденным приложениям. Когда жертва запускает целевое приложение, малварь автоматически загружает поверх него оверлей, имитирующий интерфейс настоящего продукта.
Доступность оверлеев в таком количестве и по низким ценам позволяет киберпреступникам сосредоточиться на других аспектах своих вредоносных кампаний, разработке малвари, а также расширить атаки на другие регионы, предупреждают исследователи.
Согласно анализу Cyble, по состоянию на январь 2023 года InTheBox предлагала следующие наборы оверлеев, обновленные в октябре 2022 года:
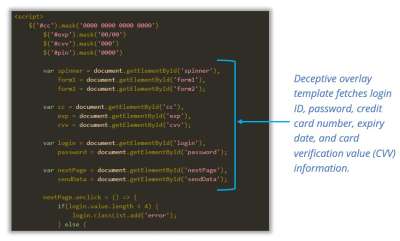
Наборы InTheBox включают PNG-иконки приложений и HTML-файлы с кодом JavaScript, который собирает учетные данные жертв и другую конфиденциальную информацию. В большинстве случаев оверлеи имеют второй слой, где пользователя просят ввести номер банковской карты, дату окончания срока ее действия и номер CVV.
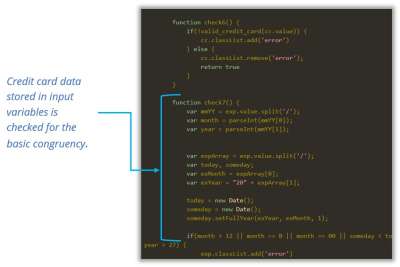
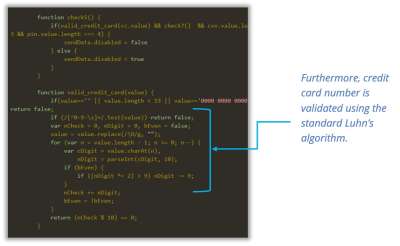
Более того, эксперты пишут, что веб-инжекты InTheBox способны проверять действительность номеров карт, введенных жертвами, с помощью алгоритма Luhn, который помогает операторам Android-малвари отфильтровывать некорректные данные. После проверки украденная информация отправляется на сервер, контролируемый операторами банковского трояна для Android.
По данным Cyble, InTheBox продает оверлеи как минимум с февраля 2020 года, постоянно добавляя в свои наборы новые страницы, чтобы охватывать большее число банковских и финансовых приложений.
Аналитики Cyble утверждают, что веб-инжекты InTheBox точно использовались банкерами Coper и Alien в 2021 и 2022 годах, а последняя кампания с их участием, нацеленная на клиентов испанских банков, и вовсе была замечена совсем недавно, в январе 2023 года.

Аналитики компании Cyble пишут, что оверлеи группировки совместимы с различными банковскими вредоносами для Android и имитируют самые разные приложения, принадлежащие крупным организация в десятках стран мира.
Как правило, мобильные банкеры проверяют, какие приложения установлены на зараженном устройстве, а затем загружают с управляющего сервера нужные веб-инжекты, соответствующие найденным приложениям. Когда жертва запускает целевое приложение, малварь автоматически загружает поверх него оверлей, имитирующий интерфейс настоящего продукта.
Доступность оверлеев в таком количестве и по низким ценам позволяет киберпреступникам сосредоточиться на других аспектах своих вредоносных кампаний, разработке малвари, а также расширить атаки на другие регионы, предупреждают исследователи.
Согласно анализу Cyble, по состоянию на январь 2023 года InTheBox предлагала следующие наборы оверлеев, обновленные в октябре 2022 года:
- 814 оверлеев, совместимых с малварью Alien, Ermac, Octopus и MetaDroid, за 6512 долларов;
- 495 оверлеев, совместимых с Cerberus, за 3960 долларов;
- 585 оверлеев, совместимых с Hydra, за 4680 долларов.
Наборы InTheBox включают PNG-иконки приложений и HTML-файлы с кодом JavaScript, который собирает учетные данные жертв и другую конфиденциальную информацию. В большинстве случаев оверлеи имеют второй слой, где пользователя просят ввести номер банковской карты, дату окончания срока ее действия и номер CVV.


Более того, эксперты пишут, что веб-инжекты InTheBox способны проверять действительность номеров карт, введенных жертвами, с помощью алгоритма Luhn, который помогает операторам Android-малвари отфильтровывать некорректные данные. После проверки украденная информация отправляется на сервер, контролируемый операторами банковского трояна для Android.
По данным Cyble, InTheBox продает оверлеи как минимум с февраля 2020 года, постоянно добавляя в свои наборы новые страницы, чтобы охватывать большее число банковских и финансовых приложений.
Аналитики Cyble утверждают, что веб-инжекты InTheBox точно использовались банкерами Coper и Alien в 2021 и 2022 годах, а последняя кампания с их участием, нацеленная на клиентов испанских банков, и вовсе была замечена совсем недавно, в январе 2023 года.

