



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В рамках масштабной кампании используется критическая уязвимость SQL-инъекции (CVE-2026-26980) в Ghost CMS для внедрения вредоносного кода JavaScript, запускающего атаки ClickFix.
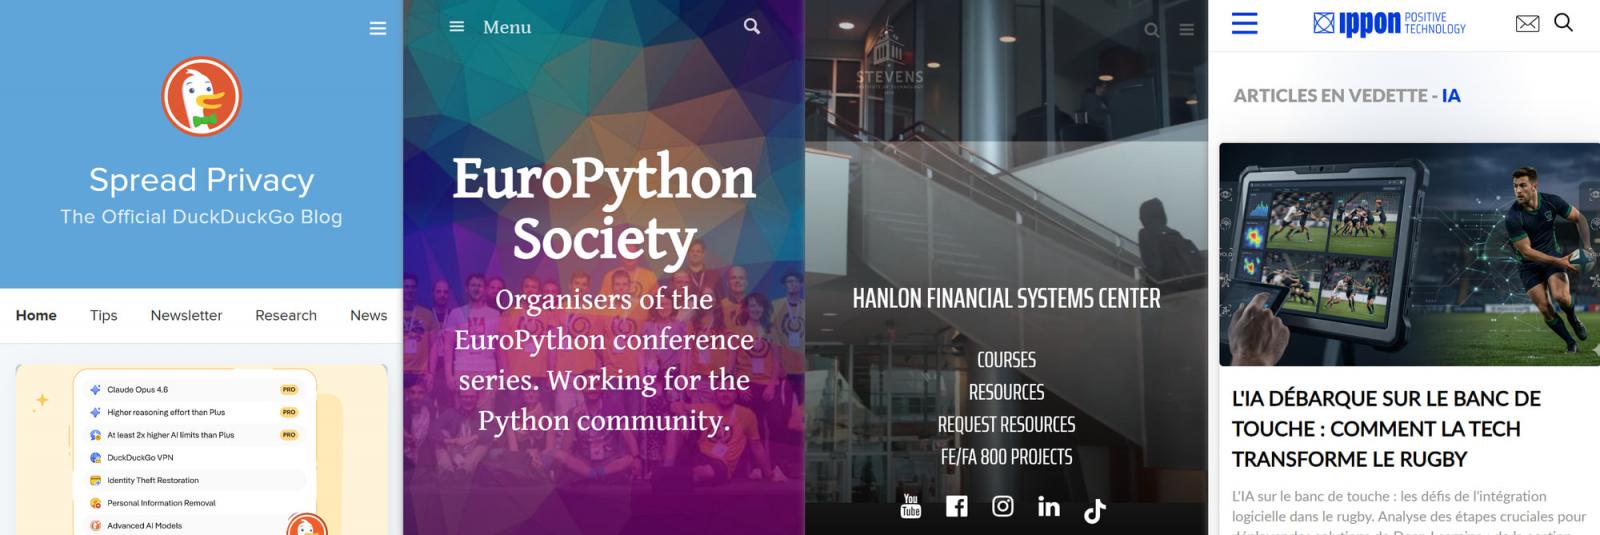
Кампания была обнаружена исследователями угроз XLab из китайской компании по кибербезопасности Qianxin, которые подтвердили воздействие на более чем 700 доменов, включая университетские порталы, компании, занимающиеся ИИ/SaaS, СМИ, финтех-компании, сайты по безопасности и личные блоги.
По данным исследователей, злоумышленники разместили вредоносный код на веб-сайтах Гарвардского университета, Оксфордского университета, Обернского университета и DuckDuckGo.
Источник: XLab
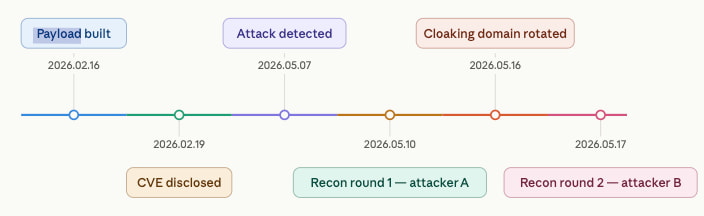
Уязвимость CVE-2026-26980 затрагивает Ghost версий от 3.24.0 до 6.19.0 и позволяет неавторизованным злоумышленникам считывать произвольные данные из базы данных веб-сайта, включая ключи API администратора.
Этот ключ предоставляет администраторам доступ к пользователям, статьям и темам, а также может использоваться для изменения страниц статей.
Несмотря на то, что исправление проблемы было выпущено 19 февраля в версии Ghost CMS 6.19.1 , многие сайты не смогли установить обновление безопасности.
27 февраля SentinelOne опубликовала подробности об использовании уязвимости CVE-2026-26980 в атаках и о том, как можно обнаружить подобные инциденты. Исследователи обнаружили как минимум два различных кластера активности, нацеленных на уязвимые сайты Ghost, иногда повторно заражающие одни и те же домены разными скриптами после очистки, или один из них очищает скрипт другого, чтобы внедрить свой собственный.
Источник: XLab
Цепочка атак
Атаки, зафиксированные XLab, начинаются с использования уязвимости CVE-2026-26980 для кражи ключей API администратора, а затем, используя расширенные права, внедряют вредоносный JavaScript в статьи.
JavaScript-код представляет собой легковесный загрузчик, который загружает код второго этапа из инфраструктуры злоумышленника, по сути, это скрипт-маскировка, который идентифицирует посетителей, чтобы определить, подходят ли они в качестве целей.
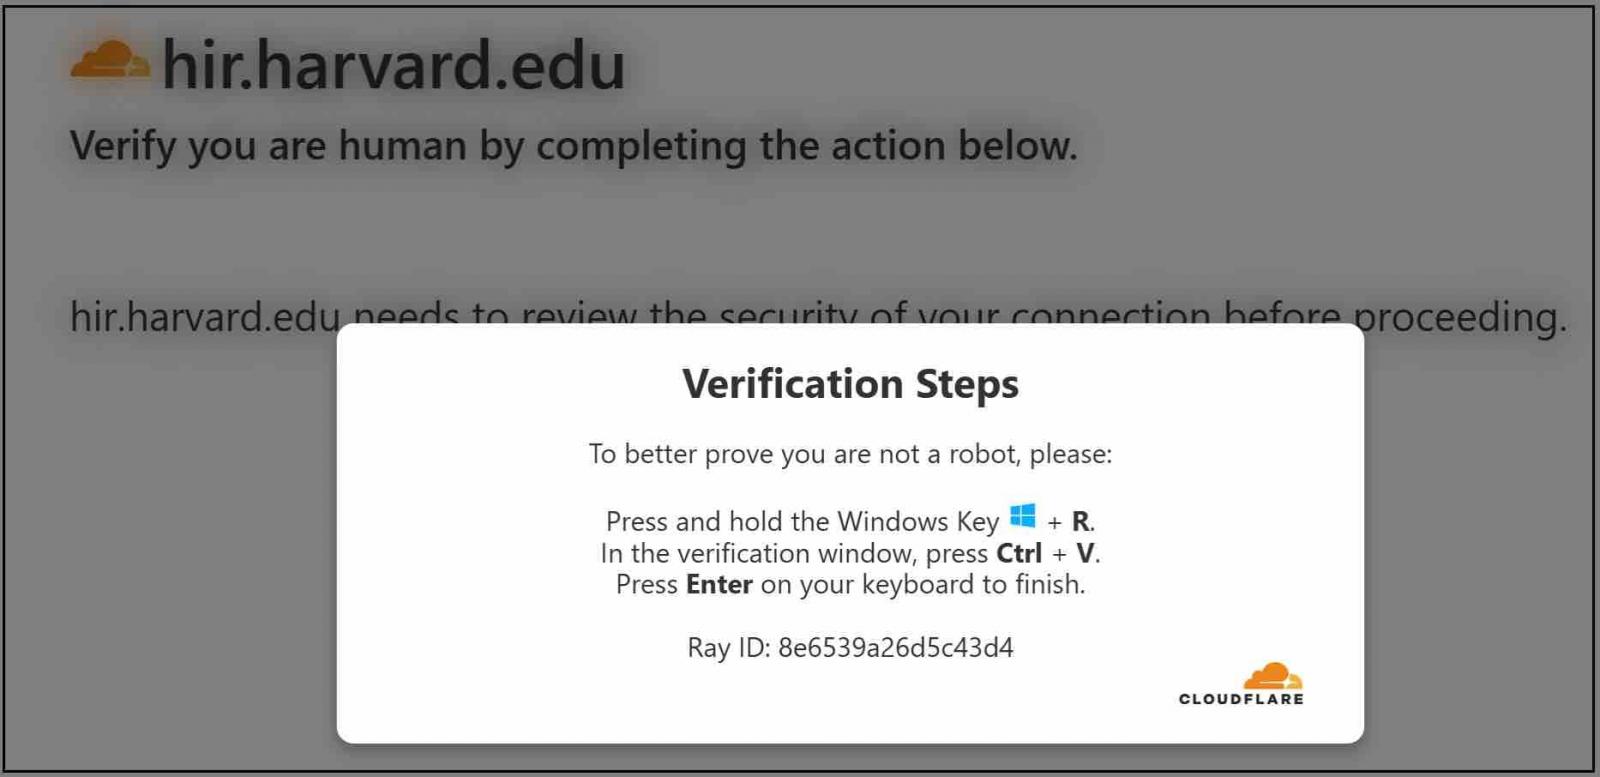
Посетителям, прошедшим проверку, отображается поддельное уведомление Cloudflare, загружаемое через iframe в верхней части страницы статьи, содержащее приманку ClickFix.
Источник: XLab
На странице жертвам предлагается подтвердить, что они не человек, вставив указанную команду в командную строку Windows, после чего на их системы будет загружен вредоносный код.
Компания XLab обнаружила, что в этих атаках используются различные полезные нагрузки, включая загрузчики DLL, дропперы JavaScript и образец вредоносного ПО на основе Electron под названием UtilifySetup.exe.
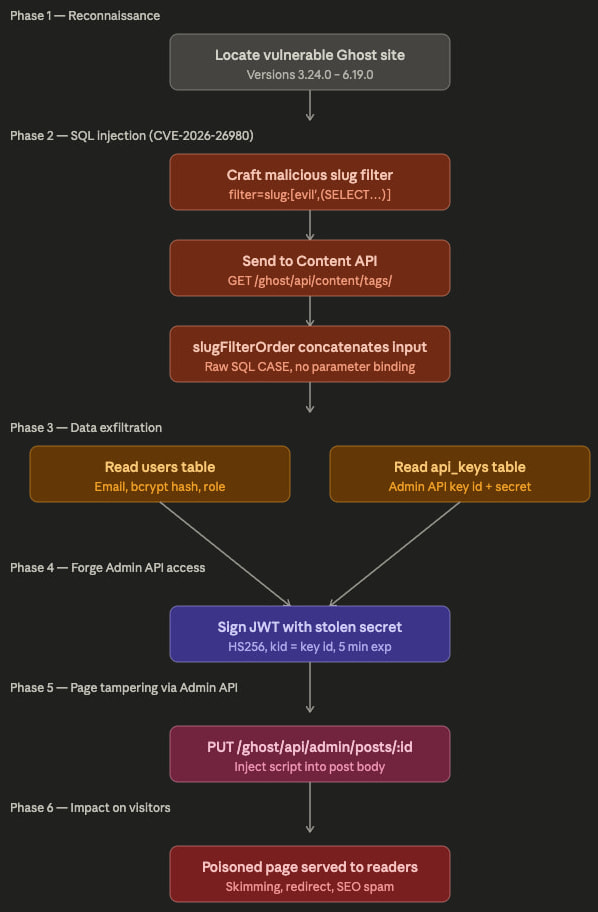
Источник: XLab
Снижение риска
Наиболее важным шагом для администраторов веб-сайтов Ghost CMS является обновление до версии 6.19.1 или более поздней и замена всех ранее используемых ключей, поскольку они могли быть скомпрометированы.
Компания XLab предоставила список индикаторов компрометации (IoC), включая внедренные скрипты, поэтому для их обнаружения и удаления необходим тщательный анализ веб-сайтов.
Исследователи рекомендуют владельцам веб-сайтов вести 30-дневный учет вызовов административного API для проведения надежного ретроспективного расследования.

