



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Национальный центр кибербезопасности Великобритании (NCSC) официально приписал атаки шпионского вредоносного ПО «Authentic Antics» группировке APT28 (Fancy Bear), которая уже связана с российской военной разведкой (ГРУ).
В подробном техническом анализе вредоносного ПО Authentic Antics от 6 мая NCSC выявил, что оно крадет учетные данные и токены OAuth 2.0, которые позволяют получить доступ к учетной записи электронной почты цели.
Вредоносное ПО было замечено в использовании в 2023 году, оно работает внутри процесса Outlook и выдает несколько запросов на вход в систему Microsoft, пытаясь перехватить данные для входа и код авторизации жертвы.
Агентство утверждает, что, поскольку приложения Microsoft 365 можно настраивать для каждого клиента, вполне вероятно, что конфиденциальные данные также будут работать с Exchange Online, SharePoint и OneDrive.
Authentic Antics извлекает украденные данные, используя учетную запись Outlook жертвы для отправки их на контролируемый злоумышленником адрес электронной почты, и скрывает операцию, отключая опцию «сохранить в отправленных».
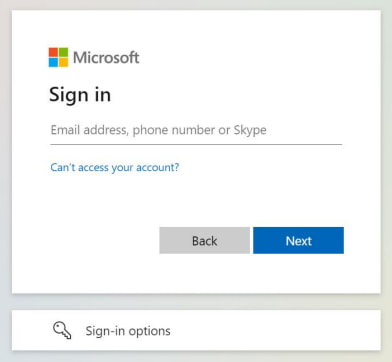
Источник: NCSC
Authentic Antics состоит из нескольких компонентов, в том числе дроппера, похитителя информации и нескольких скриптов PowerShell.
Британское киберагентство утверждает, что Authentic Antics обладает высоким уровнем сложности, что позволяет ему предоставлять доступ к аккаунтам электронной почты жертв в течение длительного времени, оставаясь незамеченным.
Это возможно, поскольку вредоносная программа взаимодействует в сети только с легитимными сервисами. Более того, поскольку она автоматически отправляет злоумышленнику электронные письма жертвы, ей не требуется командный сервер (C2) для получения заданий.
«Его присутствие на диске ограничено, данные хранятся в определенных местах реестра Outlook», — говорят эксперты NCSC в техническом анализе .
Атрибуция и санкции
NCSC не установило какой-либо связи с Authentic Antics, но сегодня агентство объявило, что обнаружило доказательства, связывающие вредоносное ПО с государственной группировкой APT28, также известной как Fancy Bear, Sednit, Sofacy, Pawn Storm, STRONTIUM, Tsar Team и Forest Blizzard.
«Сегодня (18 июля) правительство разоблачило российских военных разведчиков, использовавших ранее неизвестное вредоносное программное обеспечение для шпионажа против учетных записей электронной почты жертв. Этот шаг позволит повысить безопасность Великобритании и ее союзников», — сообщает британский NCSC .
Национальный центр кибербезопасности, входящий в состав Центра правительственной связи (GCHQ), впервые сообщил, что кибергруппа APT 28 несет ответственность за развертывание сложного вредоносного ПО, получившего название AUTHENTIC ANTICS, в рамках своих операций.
Это приписывание также привело к тому, что правительство Великобритании ввело санкции в отношении трех подразделений ГРУ (26165, 29155 и 74455) и 18 российских граждан, участвовавших в этих и других связанных кампаниях.
Британские чиновники осудили агентов ГРУ за проведение гибридных операций, направленных на дестабилизацию Европы и создание угрозы для британских граждан, а также высоко оценили тот факт, что использование Authentic Antics отражает растущую изощренность российской разведывательной службы.
В то же время они подчеркнули приверженность NCSC раскрытию этой кибердеятельности и наказанию ответственных лиц.
Authentic Antics использовался в атаках с тех пор

