



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Программа-вымогатель Payouts King использует эмулятор QEMU в качестве бэкдора обратного SSH для запуска скрытых виртуальных машин на скомпрометированных системах и обхода защиты конечных точек.
QEMU — это эмулятор ЦП с открытым исходным кодом и инструмент виртуализации системы, позволяющий пользователям запускать операционные системы на хост-компьютере в качестве виртуальных машин (ВМ).
Поскольку решения для обеспечения безопасности на хосте не могут сканировать внутренние виртуальные машины, злоумышленники могут использовать их для выполнения вредоносных программ, хранения вредоносных файлов и создания скрытых туннелей удаленного доступа по SSH.
По этим причинам QEMU в прошлом использовался в злоупотреблениях со стороны различных злоумышленников, включая группу вымогателей 3AM , криптомайнинговую компанию LoudMiner и фишинговую группу 'CRON#TRAP' .
Исследователи из компании Sophos, занимающейся кибербезопасностью, задокументировали две кампании, в ходе которых злоумышленники использовали QEMU в качестве части своего арсенала для сбора учетных данных домена.
Одна из кампаний, отслеживаемая Sophos под номером STAC4713, была впервые обнаружена в ноябре 2025 года и связана с операцией вымогателей Payouts King.
Другая уязвимость, отслеживаемая как STAC3725, была обнаружена в феврале этого года и использует уязвимость CitrixBleed 2 (CVE‑2025‑5777) в экземплярах NetScaler ADC и Gateway.
Запуск виртуальных машин Alpine Linux
Исследователи отмечают, что злоумышленники, стоящие за кампанией STAC4713, связаны с группой угроз GOLD ENCOUNTER, которая, как известно, нацелена на гипервизоры и шифровальные программы для сред VMware и ESXi.
По данным Sophos, злоумышленник создает запланированную задачу с именем «TPMProfiler» для запуска скрытой виртуальной машины QEMU от имени системы.
Они используют файлы виртуальных дисков, замаскированные под базы данных и DLL-файлы, и настраивают переадресацию портов для обеспечения скрытого доступа к зараженному хосту через обратный SSH-туннель.
На виртуальной машине установлена операционная система Alpine Linux версии 3.22.0, которая включает в себя инструменты для атаки, такие как AdaptixC2, Chisel, BusyBox и Rclone.
Компания Sophos отмечает , что первоначальный доступ был получен через открытые VPN-соединения SonicWall, в то время как в более поздних атаках наблюдалась эксплуатация уязвимости CVE-2025-26399 в системе веб-поддержки SolarWinds.
На этапе после заражения злоумышленники использовали VSS (vssuirun.exe) для создания теневой копии, а затем с помощью команды print по протоколу SMB скопировали файлы NTDS.dit, SAM и SYSTEM во временные каталоги.
В более поздних инцидентах, приписываемых этому злоумышленнику, использовались другие первоначальные пути доступа. Исследователи утверждают, что в феврале во время атаки GOLD ENCOUNTER использовали незащищенный SSL VPN-порт Cisco, а в марте, выдавая себя за ИТ-специалистов, обманом заставили сотрудников через Microsoft Teams загрузить и установить QuickAssist.
«В обоих случаях злоумышленники использовали легитимный исполняемый файл ADNotificationManager.exe для установки вредоносной программы Havoc C2 (vcruntime140_1.dll), а затем с помощью Rclone перенаправили данные на удаленный SFTP-сервер», — Sophos.
Согласно отчету Zscaler, опубликованному на этой неделе, Payouts King, вероятно, связан с бывшими партнерами BlackBasta, судя по использованию им аналогичных методов первоначального доступа, таких как рассылка спама, фишинг в Microsoft Teams и злоупотребление Quick Assist .
Этот штамм использует мощные механизмы обфускации и защиты от анализа, обеспечивает постоянное присутствие в системе с помощью запланированных задач и завершает работу средств безопасности, используя низкоуровневые системные вызовы.
В схеме шифрования Payouts King используется AES-256 (CTR) с RSA-4096 и прерывистым шифрованием для больших файлов. В оставленных записках с требованием выкупа жертвам указываются сайты с утечками в даркнете.
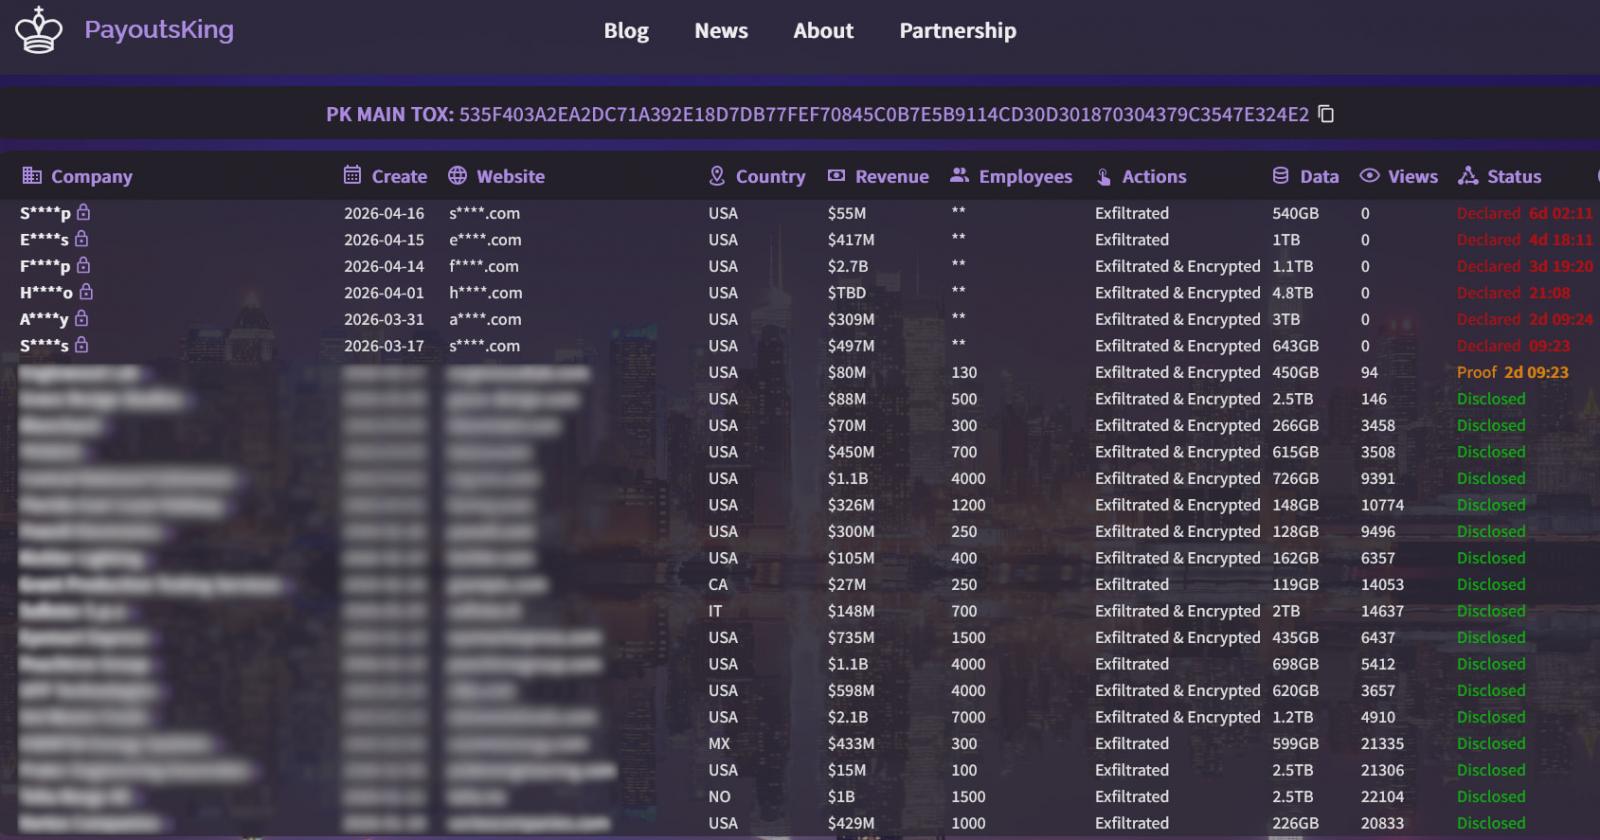
Источник: BleepingComputer
Вторая атака, обнаруженная Sophos (STAC3725), активна с февраля и использует уязвимость CitrixBleed 2 для получения первоначального доступа к целевым средам.
После взлома устройств NetScaler злоумышленники развертывают ZIP-архив, содержащий вредоносный исполняемый файл, который устанавливает службу с именем 'AppMgmt', создает нового локального администратора (CtxAppVCOMService) и устанавливает клиент ScreenConnect для обеспечения постоянного присутствия в системе.
Клиент ScreenConnect подключается к удаленному ретрансляционному серверу и устанавливает сессию с системными привилегиями, затем загружает и распаковывает пакет QEMU, который запускает скрытую виртуальную машину Alpine Linux, используя пользовательский образ диска .qcow2.
Вместо использования готового набора инструментов, злоумышленники вручную устанавливают и компилируют свои инструменты, включая Impacket, KrbRelayx, Coercer, BloodHound.py, NetExec, Kerbrute и Metasploit, внутри виртуальной машины.
Наблюдаемая активность включает в себя сбор учетных данных, перечисление имен пользователей Kerberos, разведку Active Directory и подготовку данных для эксфильтрации через FTP-серверы.
Компания Sophos рекомендует организациям проверять наличие несанкционированных установок QEMU, подозрительных запланированных задач, выполняющихся с правами SYSTEM, необычной переадресации портов SSH и исходящих SSH-туннелей на нестандартных портах.

